CISCN2021-Quals_upload
源码:
1 | |
$_FILES会把上传的文件的各个部分保存到相应的键上,例如:第一个[]内就是在客户端的定位,本题是postedFile,也就是说本题要构造上传页面,<input type="file" name="postedFile">,要这样提交。
1 | |
getimagesize在接受任何图像文件的时候会把文件参数以数组保存。
1 | |
所以第三个if可以这样绕过
1 | |
然后扫目录发现example.php
1 | |
这个页面的功能主要就是解压缩zip格式文件,并且重新渲染png文件也就是二次渲染。
那么也就是上传一个zip文件,但在upload.php中把i过滤了
利用mb_strtolower解析漏洞来unicode字符代替绕过。
样例:
1 | |
看到imagecreatefrompng就知道是二次渲染
运行这个脚本就会在当前目录自动生成一个带shell的png图片,shell是<?=$_GET[0]($_POST[1]);。
1 | |
然后我们把生成的图片的png后缀改为php,然后压缩为zip,构造上传页面上传,下面就是一个上传页面。
1 | |
然后我们就可以抓包,修改内容来绕过长宽限制,以及字母过滤
在文件内容下面添加长宽限制绕过
上传成功后,可以看到上传目录为image/1.zip
然后解压一下,它会显示可以解压且会保存,imagepng($second, 'example/'.$final_name)这边的final_name是我们解压后文件的名字。
1 | |
最后到/example/1.php目录下执行shell
1 | |
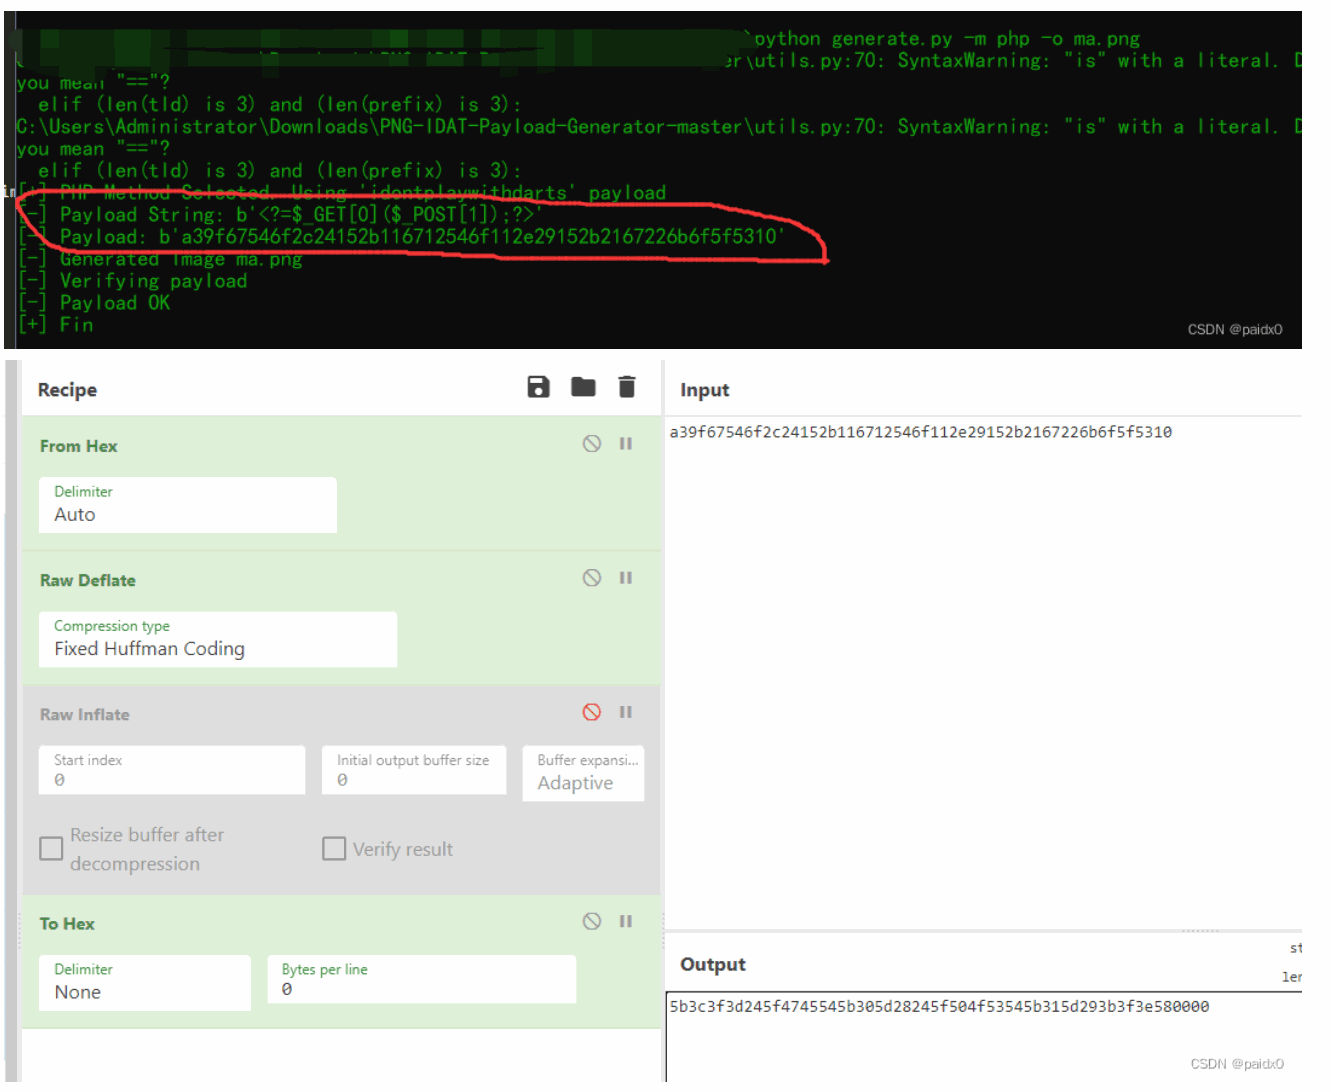
PNG-IDAT块嵌入马
也可以构造PNG-IDAT块嵌入马
转载请注明来源,欢迎对文章中的引用来源进行考证,欢迎指出任何有错误或不够清晰的表达。